



В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

Компания Check Point подготовила отчёт о самых активных киберугрозах в России, которые были зафиксированы в первой половине 2020 года. По данным экспертов, мошенники активно использовали пандемию и связанные с ней темы для организации атак.

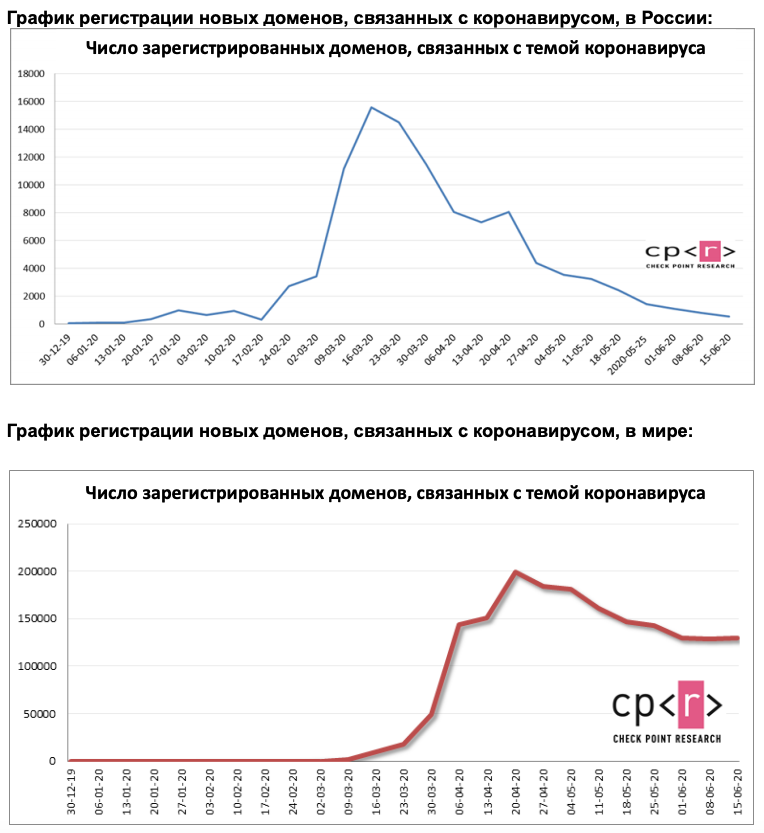
После вспышки пандемии специалисты Check Point обнаружили стремительный рост регистрации новых доменов, связанных с темой коронавируса, многие из которых оказались вредоносными или подозрительными.

Адаптируя методы атак под новые условия, киберпреступники имитируют приложения видеоконференций, стриминговые платформы, подделывают сайты, связанные с займами и различными выплатами, а также рассылают работодателям резюме с вредоносным кодом.

Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.


Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.

Самой распространённой вредоносной программой стал троян Emotet, атаковавший 6% организаций. К слову, на днях «хактивисты» взломали операторов Emotet и заменили распространяемый вредонос на мемы.

Рейтинг распределился так:

  1. Emotet (6%) — продвинутый модульный троян. Когда-то Emotet был рядовым банковским трояном, но в последнее время он используется для дальнейшего распространения вредоносных программ и кампаний, а также может рассылать фишинговые письма, содержащие вредоносные вложения или ссылки.
  2. RigEK (5%) — содержит эксплойты для Internet Explorer, Flash, Java и Silverlight. Заражение начинается с перенаправления на целевую страницу, содержащую Java-скрипт, который затем ищет уязвимые плагины и внедряет эксплойт.
  3. XMRig (5%) — криптомайнер, программное обеспечение с открытым исходным кодом, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero.
  4. Agent Tesla (3%) — усовершенствованная версия трояна типа «RAT». AgentTesla заражает компьютеры с 2014 года, выполняя функции кейлоггера и похитителя паролей. Вредоносная программа способна отслеживать и собирать вводимые данные с клавиатуры жертвы, делать скриншоты и извлекать учетные данные, относящиеся к различным программам, установленным на компьютер жертвы (включая Google Chrome, MozillaFirefox и Microsoft Outlook).
  5. Phorpiex (3%) — червь, предназначенный для платформы Windows. Он создает файлы, которые автоматически запускаются на съемных устройствах для дальнейшего самораспространения и включения в список авторизованных приложений. Это позволяет Phorpiex обойти политики шлюзов безопасности. Вредоносная программа также служит агентом бэкдора, который принимает команды от удаленного контроллера.

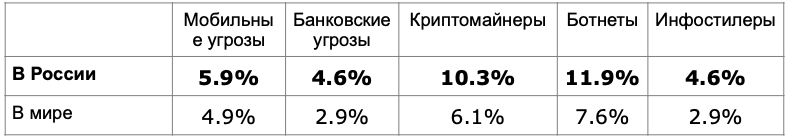
Среднее число атак на организации в неделю по типам угроз:

Подпишитесь на новости

Безлимит на 128 Кбит/с: ФАС не увидела проблемы в обещаниях операторов

Федеральная антимонопольная служба не стала разбираться с обещаниями операторов о безлимитном интернете и доступе без ограничений в роуминге. В ведомстве решили, что информация на официальных сайтах компаний рекламой не является.

На формулировки «Вымпелкома», «МегаФона», МТС и «Т2 Мобайл» пожаловалась Ассоциация профессиональных пользователей социальных сетей и мессенджеров, пишет «Коммерсантъ».

Общественники указали, что объём трафика на максимальной скорости ограничен, а после его исчерпания соединение замедляется до 128-512 Кбит/с. Иногда для возвращения нормальной скорости приходится покупать дополнительный пакет.

Формально интернет при этом не отключается. Практически же видео, загрузка файлов и многие сайты превращаются в сеанс медитации с полосой прогресса.

Операторы считают термин «безлимитный» справедливым, поскольку ограничения по общему объёму данных нет. Меняется только скорость, а её снижение и условия покупки дополнительных гигабайтов указаны в описании услуги.

В «Т2 Мобайл» добавили, что 128 Кбит/с достаточно для мессенджеров и социальных сетей. Авторы жалобы с позицией ФАС не согласны и намерены добиваться рассмотрения вопроса по существу.

Юристы отмечают, что служба оценила лишь страницы с техническими параметрами, хотя обращение касалось также баннеров, промоновостей, поисковой рекламы, СМС и пуш-уведомлений. Такие материалы уже могут соответствовать юридическим признакам рекламы, но отдельной оценки не получили.

Таким образом, безлимит пока остаётся безлимитом даже тогда, когда скорость падает почти до допотопных значений. Главное, что интернет технически жив. А насколько он пригоден для использования — это, видимо, уже слишком философский вопрос.

RSS: Новости на портале Anti-Malware.ru