



В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

Критические уязвимости в VPN-сервисах для промышленных предприятий позволяют потенциальному атакующему перезаписывать данные, выполнять вредоносный код или команды, а также вызывать DoS.

Поскольку с приходом COVID-19 VPN-сервисы стали одной из главных мишеней для киберпреступников, к подобным уязвимостям стоит относиться серьёзно.

«Успешная эксплуатация этих брешей позволит злоумышленнику получить прямой доступ к промышленным устройствам. Подобные атаки могут нанести физический урон», — описывают проблему безопасности исследователи из Claroty.


Специалисты сознательно искали уязвимости в промышленных VPN-шлюзах, используемых для доступа и мониторинга критически важных объектов вроде программируемого логического контроллера или IO-устройств (input/output).

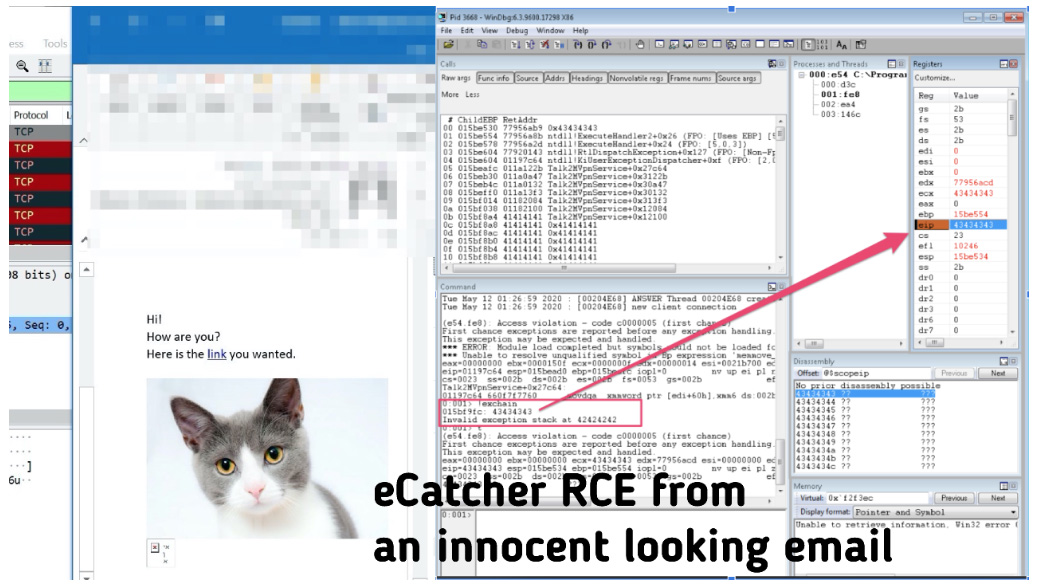
Среди уязвимых VPN исследователи выделили Secomea GateManager M2M, промышленные VPN-серверы от Moxa и HMS Networks eCatcher VPN. Самым проблемным оказалась реализация Secomea GateManager, в ней нашли следующие бреши:

  • CVE-2020-14500 — некорректная обработка заголовков HTTP-запросов. Для эксплуатации не нужна аутентификация, атакующий может выполнить вредоносный код и получить доступ к внутренней сети жертвы.
  • CVE-2020-14508 — эта уязвимость может привести к состоянию DoS. Кроме этого, её тоже можно использовать для удалённого выполнения кода.
  • CVE-2020-14510 — жёстко запрограммированные в коде учётные данные Telnet.
  • CVE-2020-14512 — слабое хеширование, способное выдать пользовательские пароли.

К счастью, все вышеописанные уязвимости уже получили свои патчи, однако специалисты уверены, что таких дыр ещё много — их ещё предстоит выявить.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru