



Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

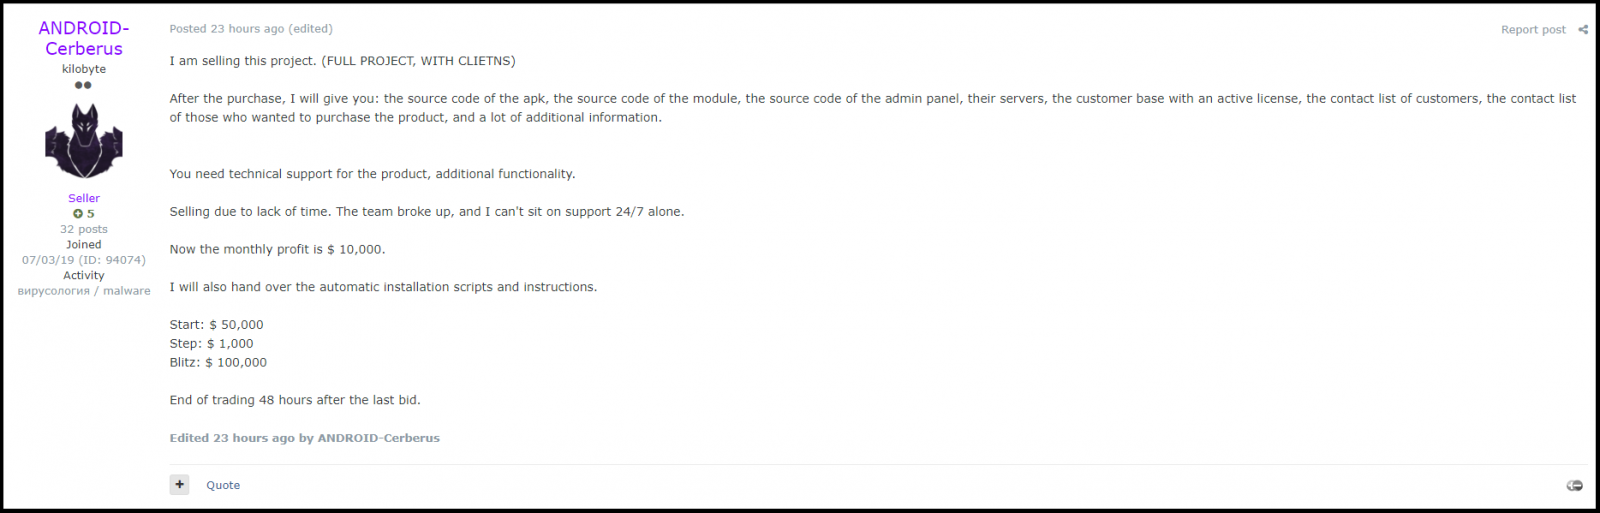
Авторы банковского Android-трояна Cerberus выставили на аукцион исходный код вредоносной программы. Начальная цена — $50 000, но за $100 000 любой желающий может купить Cerberus без всяких торгов.

Помимо исходного кода компонентов трояна (вредоносного APK, панели администратора, кода C2-сервера), киберпреступники предлагают руководство по установке и настройке, набор скриптов и список клиентов с активной лицензией.

Android-троян Cerberus привлёк внимание экспертов в области кибербезопасности в августе 2019 года. Авторы вредоноса ответственно подошли к его созданию, написав код с нуля.

По словам специалистов Threat Fabric, которые первыми проанализировали код Cerberus, экземпляр мало чем отличается от обычного RAT-трояна. Попав на устройство жертвы, зловред предоставляет оператору полный контроль над заражённой системой.

При этом основная задача Cerberus — добраться до банковского счёта пользователя. Для этого троян использует наложение фейковых окон поверх легитимных и перехватывает коды в SMS-сообщениях.

Также вредоносная программа может делать скриншоты, записывать аудио и нажатия клавиатуры, переадресовывать звонки, отслеживать геолокацию пользователя и даже отключать Play Protect.

Авторы Cerberus ведут бурную деятельность на площадке Twitter. Не так давно они насмехались над антивирусными компаниями, утверждая, что спокойно обходили детектирование на протяжении двух лет.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru