



Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

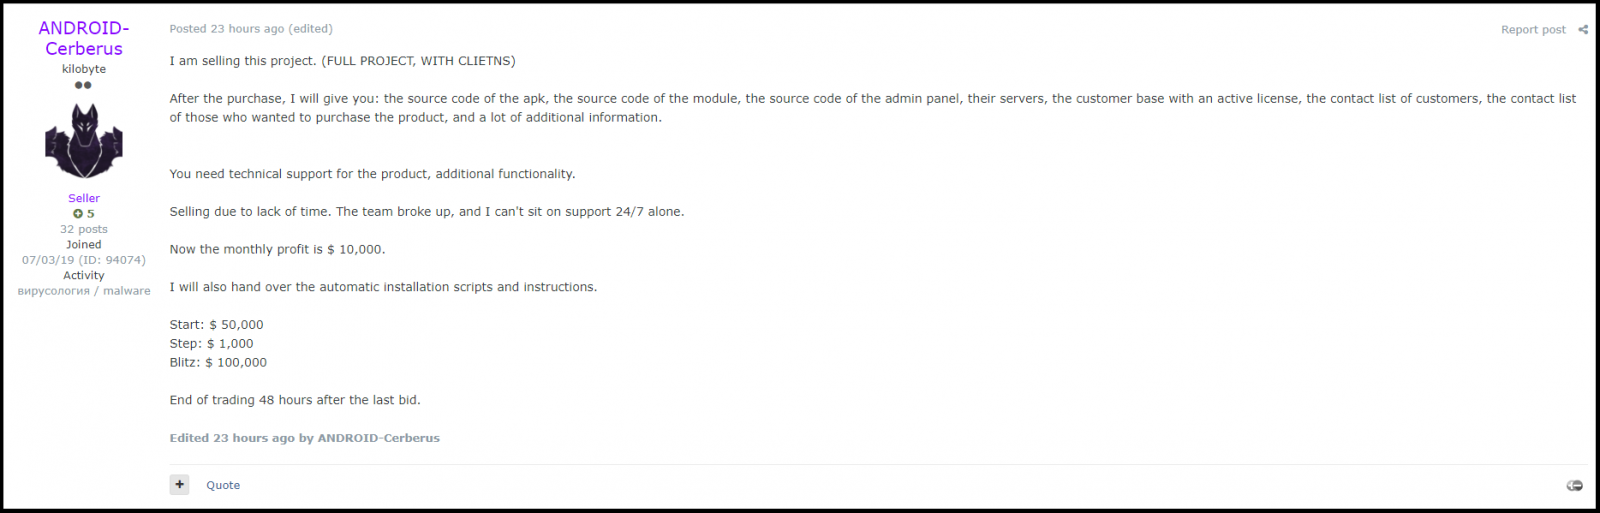
Авторы банковского Android-трояна Cerberus выставили на аукцион исходный код вредоносной программы. Начальная цена — $50 000, но за $100 000 любой желающий может купить Cerberus без всяких торгов.

Помимо исходного кода компонентов трояна (вредоносного APK, панели администратора, кода C2-сервера), киберпреступники предлагают руководство по установке и настройке, набор скриптов и список клиентов с активной лицензией.

Android-троян Cerberus привлёк внимание экспертов в области кибербезопасности в августе 2019 года. Авторы вредоноса ответственно подошли к его созданию, написав код с нуля.

По словам специалистов Threat Fabric, которые первыми проанализировали код Cerberus, экземпляр мало чем отличается от обычного RAT-трояна. Попав на устройство жертвы, зловред предоставляет оператору полный контроль над заражённой системой.

При этом основная задача Cerberus — добраться до банковского счёта пользователя. Для этого троян использует наложение фейковых окон поверх легитимных и перехватывает коды в SMS-сообщениях.

Также вредоносная программа может делать скриншоты, записывать аудио и нажатия клавиатуры, переадресовывать звонки, отслеживать геолокацию пользователя и даже отключать Play Protect.

Авторы Cerberus ведут бурную деятельность на площадке Twitter. Не так давно они насмехались над антивирусными компаниями, утверждая, что спокойно обходили детектирование на протяжении двух лет.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru