



Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

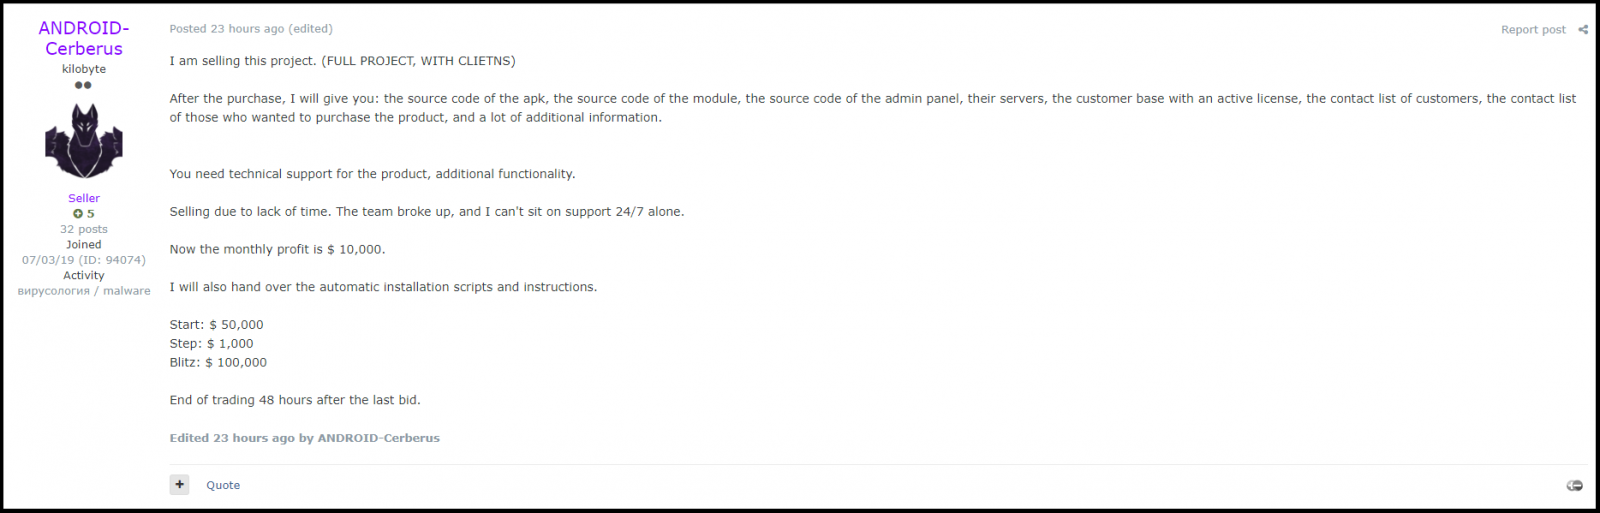
Авторы банковского Android-трояна Cerberus выставили на аукцион исходный код вредоносной программы. Начальная цена — $50 000, но за $100 000 любой желающий может купить Cerberus без всяких торгов.

Помимо исходного кода компонентов трояна (вредоносного APK, панели администратора, кода C2-сервера), киберпреступники предлагают руководство по установке и настройке, набор скриптов и список клиентов с активной лицензией.

Android-троян Cerberus привлёк внимание экспертов в области кибербезопасности в августе 2019 года. Авторы вредоноса ответственно подошли к его созданию, написав код с нуля.

По словам специалистов Threat Fabric, которые первыми проанализировали код Cerberus, экземпляр мало чем отличается от обычного RAT-трояна. Попав на устройство жертвы, зловред предоставляет оператору полный контроль над заражённой системой.

При этом основная задача Cerberus — добраться до банковского счёта пользователя. Для этого троян использует наложение фейковых окон поверх легитимных и перехватывает коды в SMS-сообщениях.

Также вредоносная программа может делать скриншоты, записывать аудио и нажатия клавиатуры, переадресовывать звонки, отслеживать геолокацию пользователя и даже отключать Play Protect.

Авторы Cerberus ведут бурную деятельность на площадке Twitter. Не так давно они насмехались над антивирусными компаниями, утверждая, что спокойно обходили детектирование на протяжении двух лет.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru