



Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

В 2019 году пиратский рынок в России уменьшился на $23,5 миллионов, продемонстрировав первую просадку после пяти лет роста. Такие данные приводятся в новом аналитическом отчёте компании Group-IB.

По словам специалистов, причиной падения рынка пиратов стало закрытие двух крупнейших видеобалансеров — Moonwalk и HDGO. Блокировка Kodik тоже сыграла свою роль. Все эти площадки, по данным аналитиков, снабжали пиратским контентом до 90% онлайн-кинотеатров России.

В 2018 году пиратский рынок составлял $87 млн, в 2019-ом — уже $63,5 млн. Несмотря на это, как отметили в Group-IB, пираты сумели достаточно быстро перегруппироваться и привлечь инвестиции.

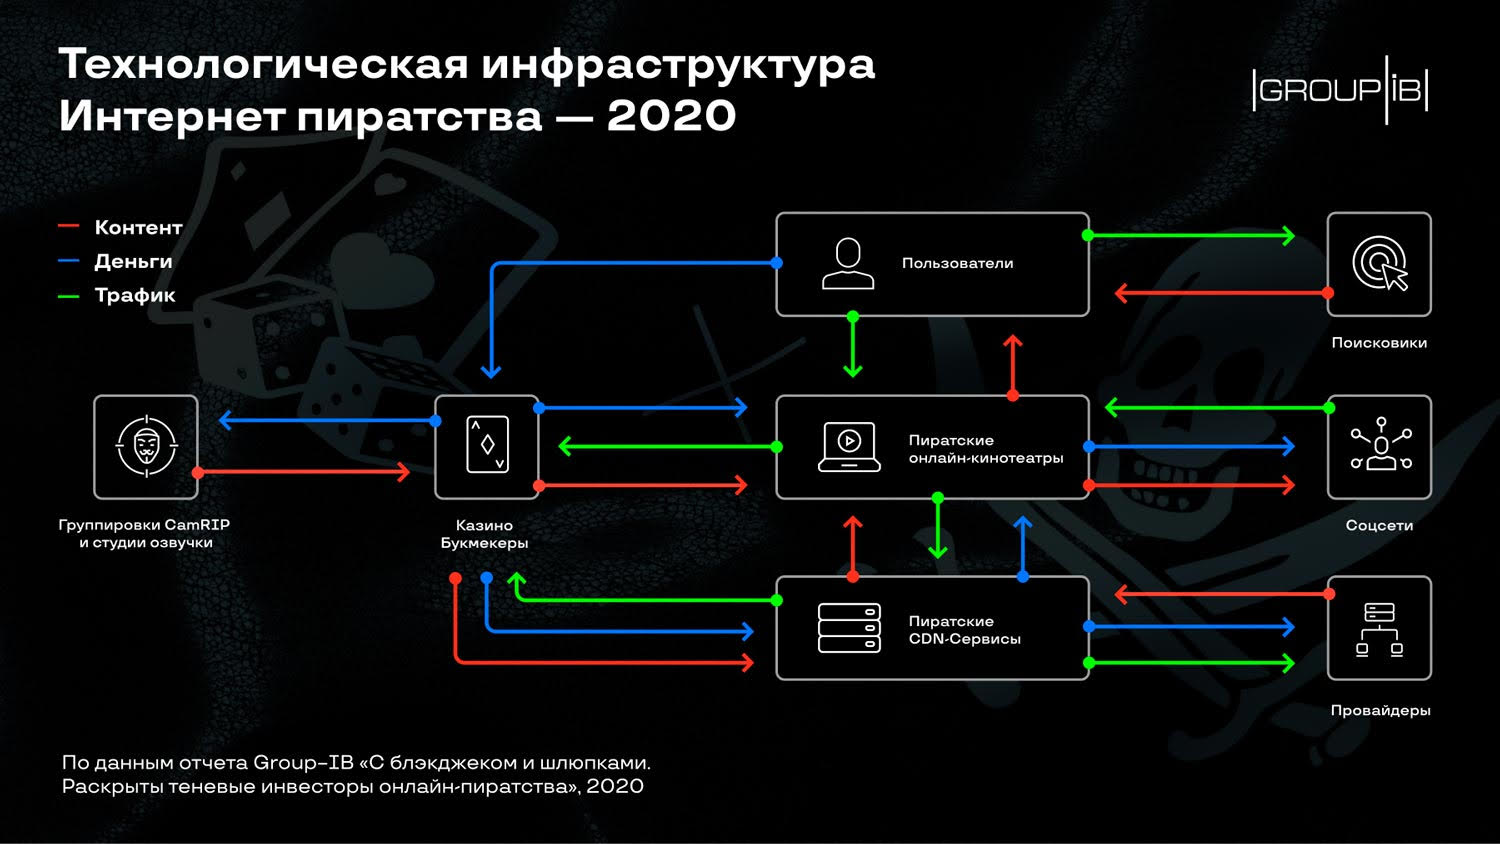
В 2020 году, используя новые технически возможности, пираты смогли оказать активное противодействие не только правообладателям, но и правоохранительным органам. Специалисты Group-IB в отчёте представили технологическую инфраструктуру пиратства в 2020 году.


Также аналитики выяснили, что деятельности пиратских онлайн-кинотеатров и спортивного стриминга в первую очередь дают толчок крупные игроки на рынке незаконных казино, а также букмекерские конторы: Welcome Partners, Lucky Partners, 1xBet.

Например, та же контора 1xBet ежемесячно вливала около 300 000–500 000 рублей в 17 студий, занимающихся озвучкой сериалов. Благодаря этим инвестициям в 2019 году было выпущено более 100 CamRip-версий фильмов. В отчёте экспертов также отмечается, что большинство собственников онлайн-казино находятся на территории Украины.

В последнее время пираты прибегают к технологии CDN. Эти серверы могут агрегировать пиратский контент и оптимизировать его доставку до потребителя. Аналитики Group-IB считают, что за крупнейшим CDN — CDN Collaps тоже стоят выходцы из Украины.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru