


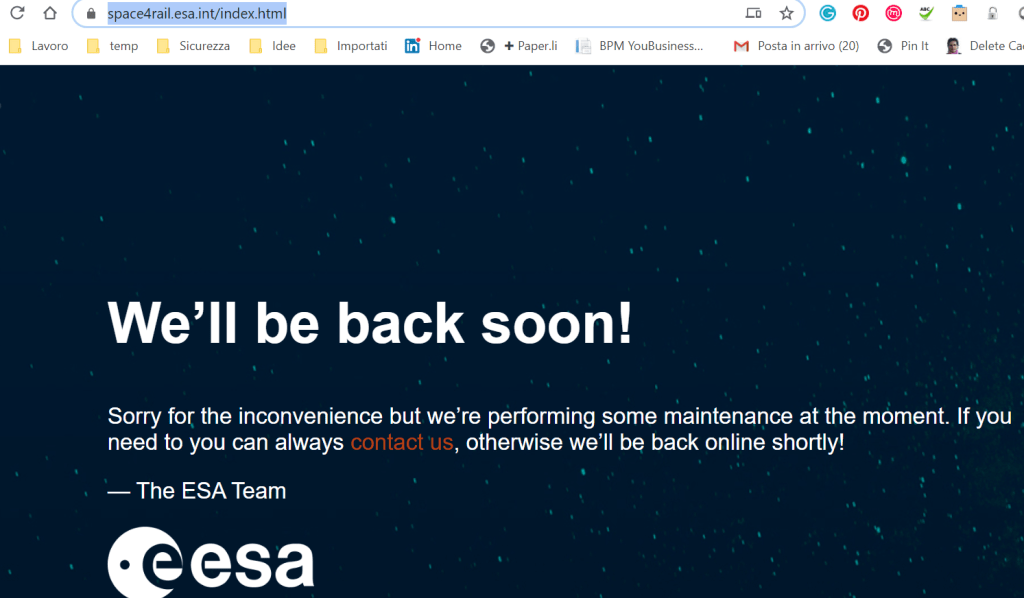

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Кибергруппировка Ghost Squad Hackers продолжает взламывать сайты, принадлежащие Европейскому космическому агентству (ЕКА). За несколько дней пострадали уже два ресурса.

На прошлой неделе участники Ghost Squad Hackers сообщили о дефейсе сайта https://business.esa.int/. Спустя несколько дней был скомпрометирован уже другой ресурс ЕКА — https://space4rail.esa.int/index.html.

По словам операторов Ghost Squad Hackers, им удалось выявить на сервере агентства SSRF-уязвимость, с помощью которой можно выполнить код удалённо. Именно эту брешь атакующие использовали для получения доступа к домену https://space4rail.esa.int, а после — для дефейса сайта.

Наличие уязвимости SSRF подразумевает, что злоумышленник может заставить приложение на стороне сервера выполнить HTTP-запросы к произвольному домену. Помимо этого, с помощью SSRF атакующий может выполнить команды.

«Мы снова нашли ту же самую уязвимость на их серверах, с помощью которой можно удалённо выполнить код. Заполучив доступ, мы решили провести дефейс сайта — просто ради смеха», — рассказали сами хакеры.

«Попытки ЕКА пропатчить брешь, кстати, не увенчались успехом даже после удаления CMS — мы всё равно смогли получить доступ. С представителями агентства мы не связывались, вместо этого хотим дефейснуть ещё один сайт».

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru