



Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

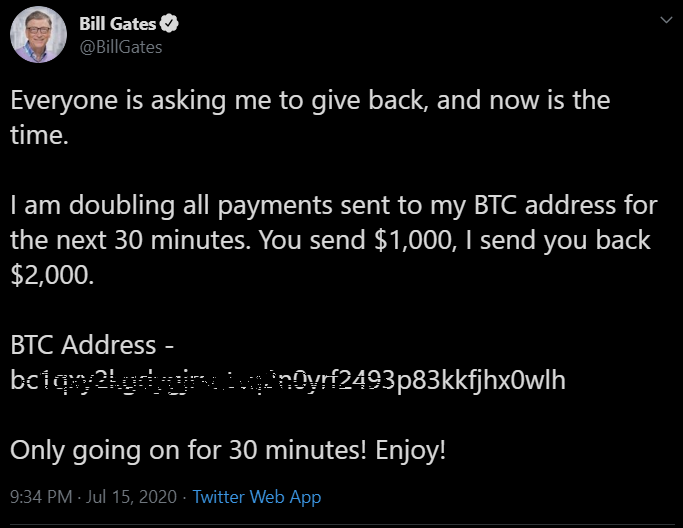
Злоумышленники взломали несколько популярных аккаунтов в Twitter, чтобы с их помощью распространять рекламу мошеннических схем с криптовалютой. Среди задействованных учётных записей были принадлежащие Биллу Гейтсу, Илону Маску и Бараку Обаме аккаунты.

В определённый момент пользователи социальной платформы обратили внимание на нетипичное поведение знакомых аккаунтов. В частности, верифицированные учётные записи просили подписчиков перевести деньги на блокчейн-адрес, что впоследствии должно принести им выгоду.

К слову, учётные записи бывшего вице-президента США Джо Байдена и экс-главы страны Барака Обамы также стала жертвой киберпреступников. Полный список скомпрометированных аккаунтов выглядит так:

  • Билл Гейтс.
  • Илон Маск.
  • Джефф Безос.
  • Джо Байден.
  • Барак Обама.
  • Майкл Блумберг.
  • Уоррен Баффетт.
  • Apple.
  • Канье Уэст.
  • Уиз Халифа.
  • Ким Кардашьян.
  • Флойд Мейвезер.
  • Uber.
  • CoinDesk.
  • Binance.
  • Bitcoin.
  • Gemini.


Представители Twitter уже прокомментировали взлом учётных записей:

«Мы в курсе инцидента, затронувшего аккаунты в Twitter. В настоящее время мы расследуем взлом и ищем пути устранения последствий. В скором времени мы предоставим всем новую информацию».

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru