



Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Организаторы группировки, похищающей деньги у клиентов российских банков, попали в руки правоохранителей. По словам специалистов компании Group-IB, которая помогла сотрудникам московского уголовного розыска выйти на группу, преступники успели причинить ущерб на десятки миллионов рублей.

Группировка специализировалась на перевыпуске SIM-карт, а её жертвами становились даже граждане, отбывающие срок в местах лишения свободы. Пик деятельности мошенников пришёлся на 2017-2018 годы.

Как правило, преступники взламывали аккаунты мессенджеров, Instagram и электронной почты, принадлежащие известным людям, предпринимателям и селебрити. Чтобы вернуть свои учётные записи, жертвы должны были заплатить выкуп.

Также в части эпизодов фигурировали взлом онлайн-банкинга и хищение денег с банковского счета пользователей.

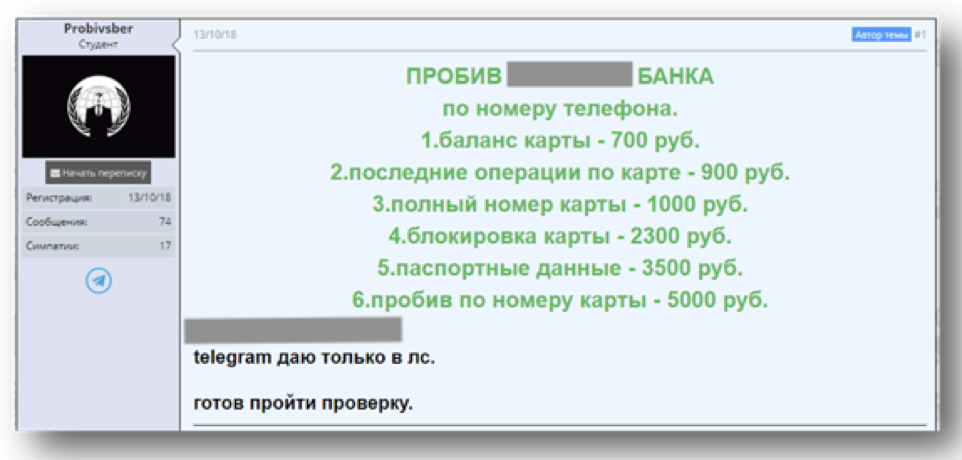
Особое внимание злоумышленники уделяли VIP-клиентам российских кредитных организаций. Информацию о жертве мошенники «пробивали» с помощью Telegram-каналов и хакерских форумов. Также у группировки была налажена связь с инсайдерами в банках.


Узнав все персональные данные клиента, преступники прибегали к услугам сотрудницы подпольного сервиса по восстановлению SIM-карт. Последняя помогала перевыпускать SIM-карту в салонах сотовой связи Москвы и Подмосковья.

С колоном карты мошенники могли свободно отправлять в банк запросы на получения одноразовых кодов доступа, открывающих вход в мобильный интернет-банкинг.

Видео задержания членов группировки публикуем ниже:

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru