



Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

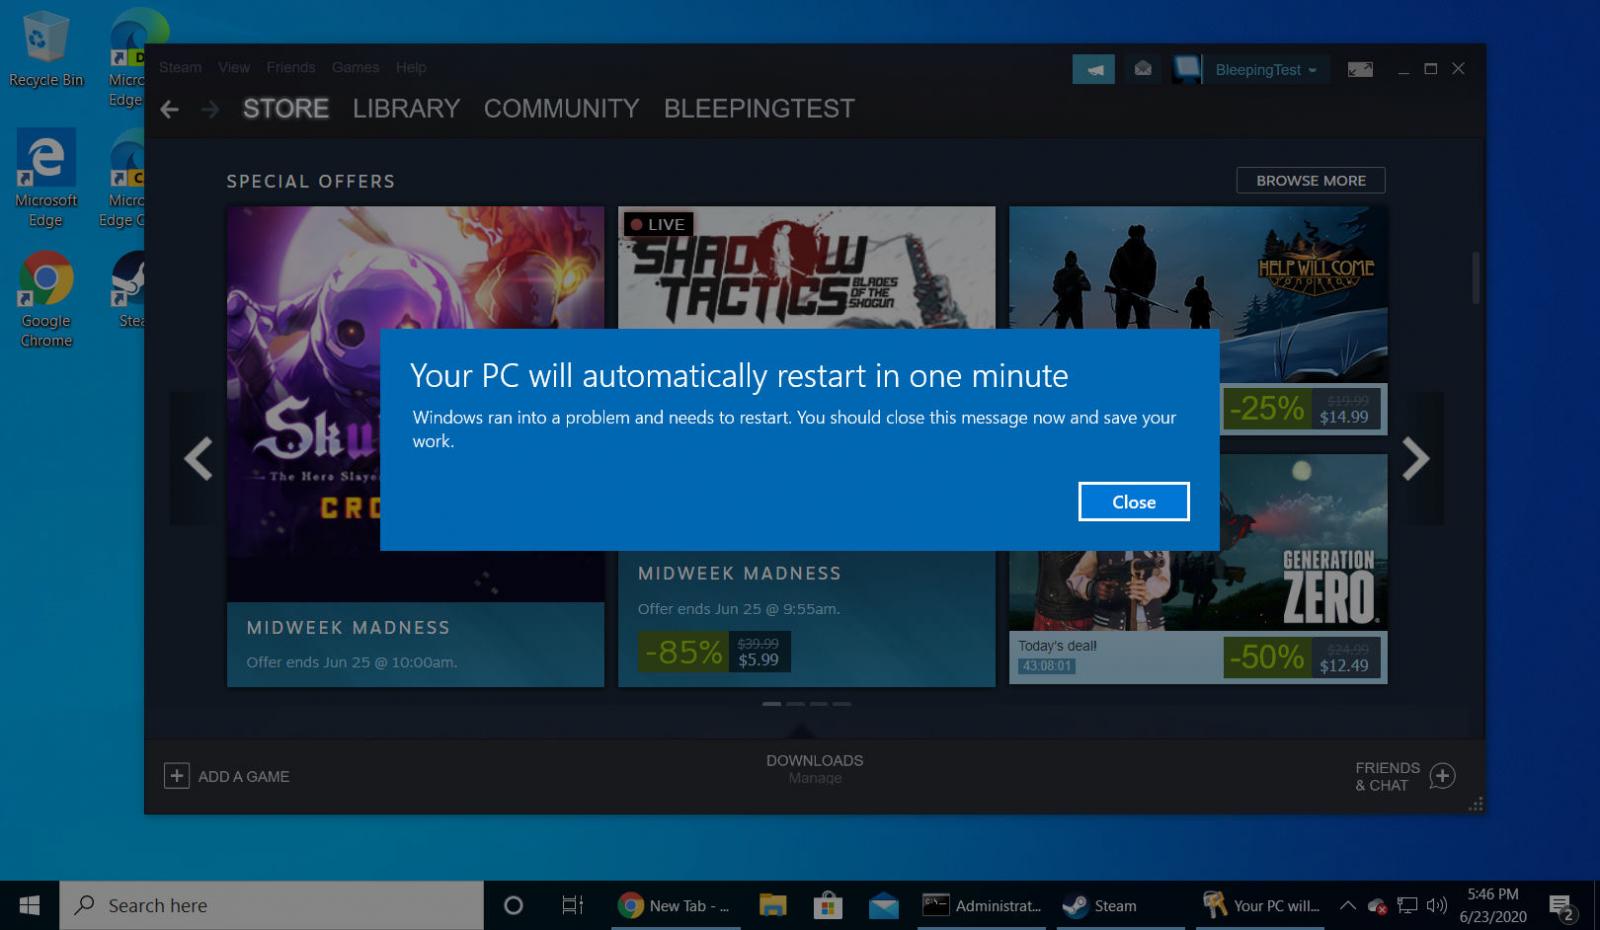
Microsoft наконец устранила проблему с отказом LSASS, критического компонента операционной системы Windows. Этот баг приводил к вынужденной перезагрузке ОС, поскольку системный файл lsass.exe не мог нормально работать после обновления отдельных версий Windows 10.

LSASS (служба проверки подлинности локальной системы безопасности) отвечает в Windows за верификацию пользователей компьютера или сервера, за обработку изменений пароля, а также создаёт токены доступа. Все действия LSASS записывает в специальный лог.

Если процесс этой службы перестаёт отвечать, пользователь сразу же теряет доступ к зарегистрированным на компьютере учётным записям Windows. При этом ОС выдаст соответствующую ошибку, а устройство должно будет перезагрузиться в течение минуты.

Именно с такой проблемой столкнулись в июне пользователи Windows 10. С выходом обновления под идентификатором KB4565503 Microsoft устранила сбои в работе LSASS. Помимо этого, патч повышает производительность WIndows 10 версии 2004.


Известно, что баг LSASS коснулся многих версий (как клиентских, так и серверных):

  • Клиентские: Windows 10 2004; Windows 10 1909; Windows 10 1903; Windows 10 1809; Windows 10 Enterprise LTSC 2019.
  • Серверные: Windows Server 2004; Windows Server 1909; Windows Server 1903; Windows Server 1809; Windows Server 2019.
Подпишитесь на новости

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru