



Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Разработчики Google выпустили очередную версию браузера — Chrome 84. Основное внимание в новом релизе уделили вопросу безопасности пользователей, а также внедрили несколько новых API для сторонних девелоперов.

Что касается новых функций — к сожалению, их не так много в Chrome 84. Тем не менее Google улучшила защиту от навязчивых мошеннических уведомлений, от скачивания смешанного контента и избавила пользователей от небезопасных TLS-протоколов.

Например, корпорация наконец отказалась от TLS 1.0 и 1.1. Напомним, что ещё в 2018 году Microsoft, Google, Apple и Mozilla договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

Изначально Google планировала убрать TLS 1.0 и 1.1 с выходом Chrome 81. Однако всем известная пандемия COVID-19 поменяла планы интернет-гиганта, поскольку на тот момент важно было обеспечить пользователям бесперебойный доступ к сайтам организаций сферы здравоохранения.

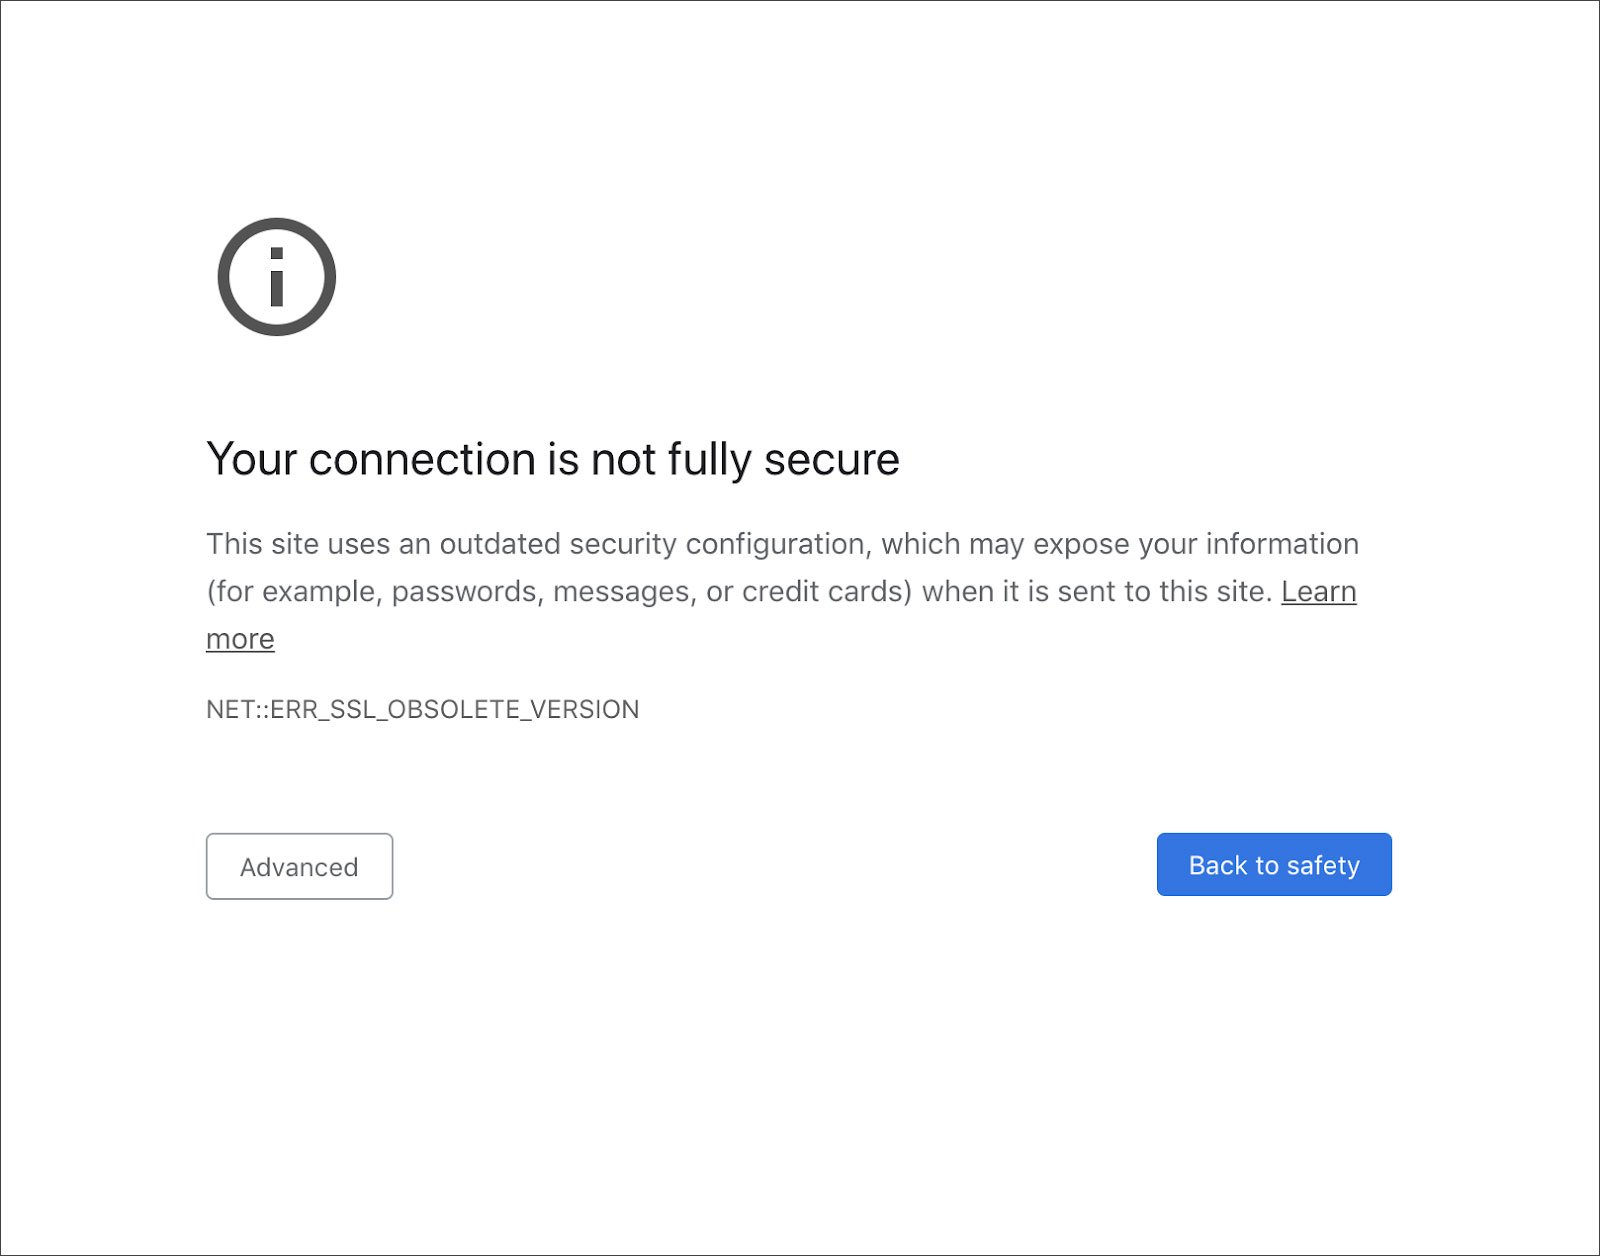
Но время TLS 1.0 и 1.1 подошло к концу с выходом Chrome 84. Теперь при попытке зайти на сайт, использующий эти версии протокола, пользователь увидит предупреждение: «Ваше соединение недостаточно защищено».


Корпоративные клиенты могут включить поддержку TLS 1.0 и 1.1 вручную, однако такая возможность просуществует до января 2021 года.

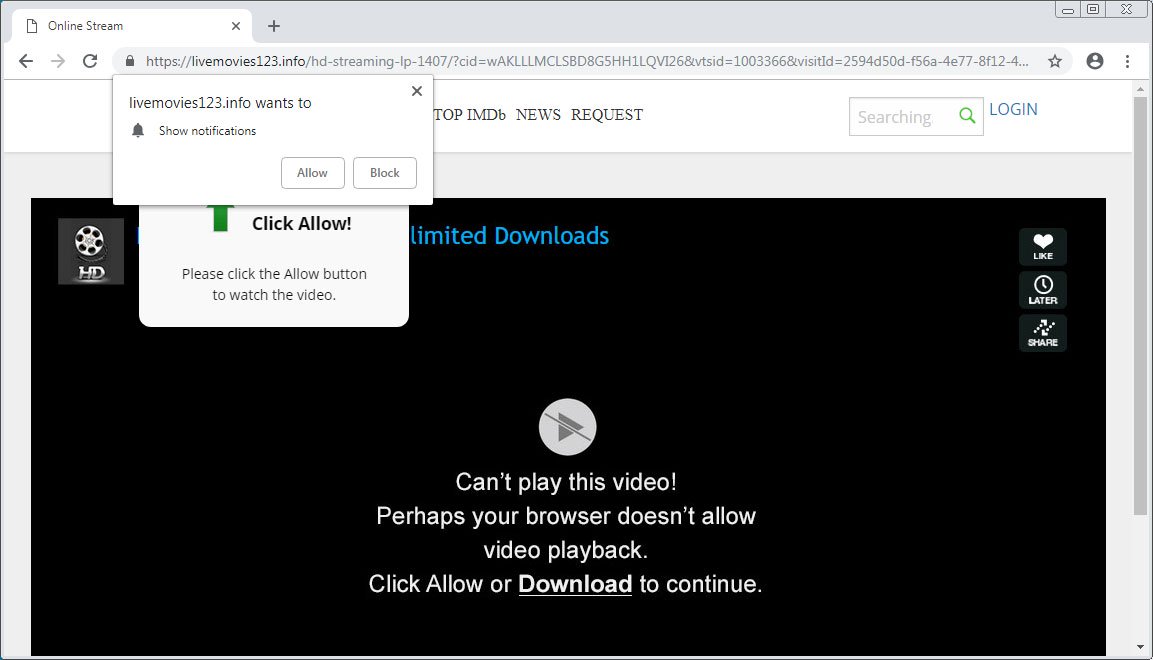
Помимо этого, корпорация Google существенно осложнила жизнь мошенникам, использующим механизм уведомлений в браузере. Некоторые сомнительные сайты используют различные уловки, чтобы заставить пользователя подписаться на такие уведомления.

В 2019 году число этого спама выросло на 69%. Как правило, юзера бомбят рекламой сайтов для взрослых, фейковыми конкурсами и нежелательными расширениями для браузера.


Chrome 84 будет выводить соответствующее предупреждение, если зафиксирует эксплуатацию уведомлений со стороны сайта.

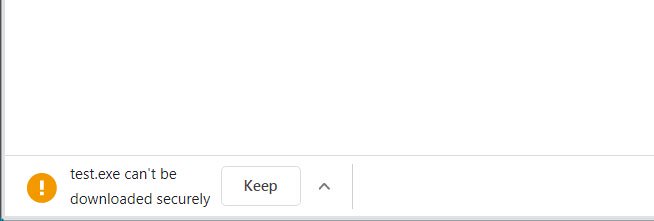
Также разработчики поработали над блокировкой загрузки смешанного контента. Речь идёт о файлах, которые передаются на компьютер пользователя по небезопасному протоколу HTTP, хотя сам сайт работает по HTTPS.


Обновить версию интернет-обозревателя можно для систем Windows, macOS и Linux, для этого достаточно в настройках Chrome пройти в раздел «Помощь» и нажать на пункт «О Google Chrome».

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru