



Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

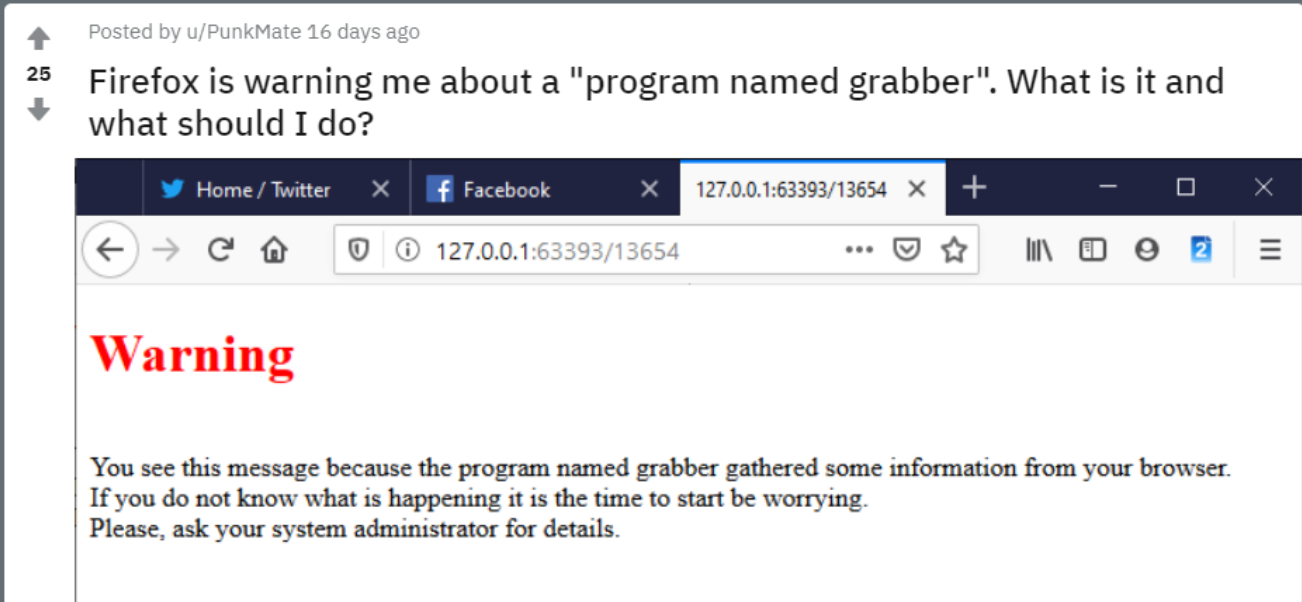
Новый модуль, который операторы TrickBot внедрили в своё детище, содержит странный баг — уведомляет жертв о заражении их компьютера. Изначально же этот модуль предназначался для кражи пользовательских данных.

Первыми на новый образец вредоносной программы наткнулись исследователи из команды MalwareHunterTeam. В семпле нашли новый модуль «module 0.6.8», активирующий библиотеку «grabber.dll».

Задача новой составляющей трояна — записывать действия пользователей в браузере, чтобы выкрасть пароли, хранящиеся в Google Chrome, Internet Explorer, Mozilla Firefox и Microsoft Edge.

Помимо этого, вредоносная библиотека перехватывает файлы cookies, но эти функциональные возможности и раньше можно было наблюдать у TrickBot.

Так или иначе, новый модуль, внедрённый в печально известный троян, имеет один неприятный для злоумышленников побочный эффект — он сразу же уведомляет жертв о заражении их системы.

Конечно, такой подход тотчас раскрывает все карты атакующих, которые, напомним, с помощью TrickBot стараются обеспечить незаметную передачу всей украденной информации в течение максимально длинного периода времени.

Виталий Кремец, проанализировавший новый семпл, обратил внимание на то, что это может быть тестовый модуль, не до конца проработанный киберпреступниками.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru