



Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Предупреждение всем пользователям сервисов для видеоконференций: не стоит публиковать скриншоты сессий Zoom и других схожих программ. Как сообщили специалисты Университета имени Давида Бен-Гуриона, из таких скриншотов можно извлечь личную информацию.

Сейчас в Сети повсеместно можно встретить снимки экрана, на которых запечатлены различные видеоконференции. Компании привыкли так отчитываться перед публикой. Zoom, Microsoft Teams и Google Meet — в соцсетях находятся скриншоты всех популярных сервисов. Но так ли это опасно, как утверждают эксперты?


Распространяющаяся по миру инфекция COVID-19 многих загнала по домам и заставила общаться с коллегами через Zoom и его аналоги. В апреле, например, около 500 млн человек использовали эти сервисы.

Информация о проблемах конфиденциальности Zoom и раньше тревожила пользователей, теперь же специалисты решили выяснить, какие данные можно извлечь из скриншотов, лежащих в свободном доступе.

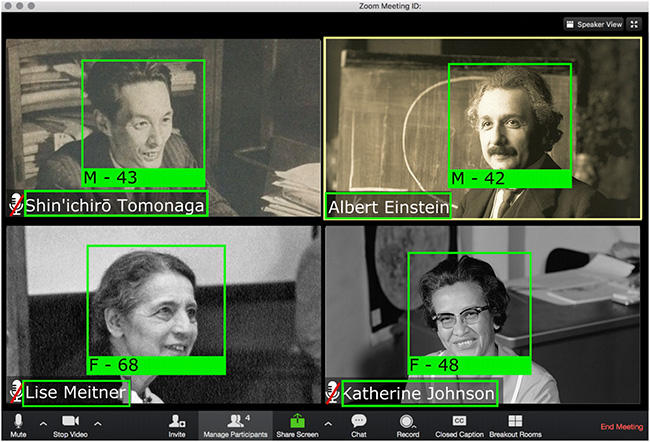
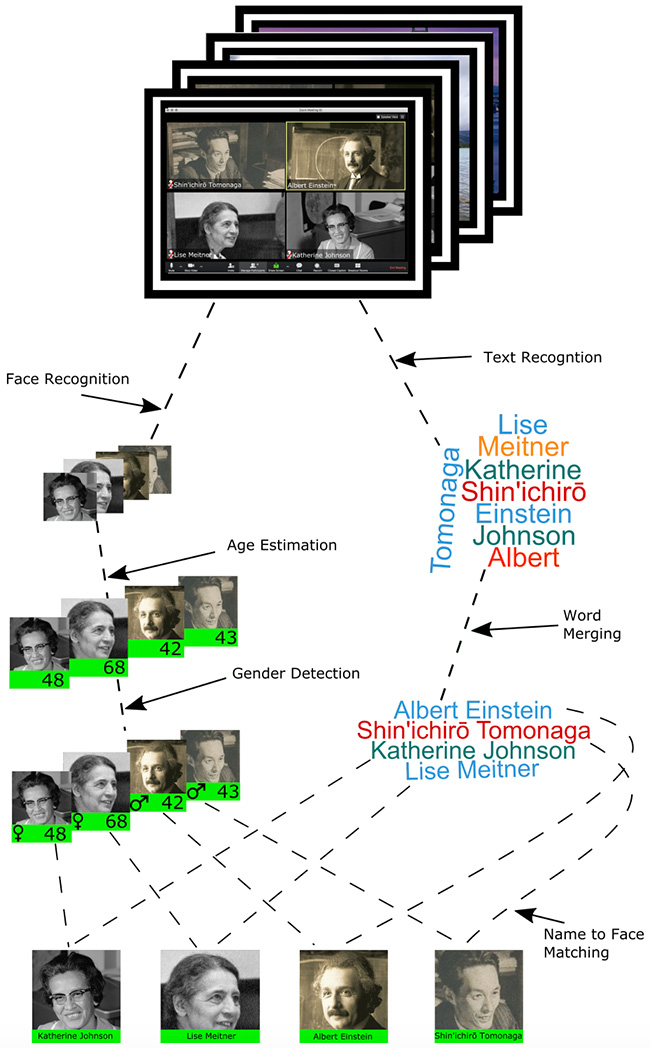
«Наше исследование (PDF) показало, что в случае с доступными скриншотами можно относительно легко получить персональные данные участников видеоконференции. Среди такой информации будут возраст, пол и полные имена», — объясняет Майкл Файр из Университета имени Давида Бен-Гуриона.

«Такие методы подвергают дополнительной опасности конфиденциальность пользователей. Это касается всех — как несовершеннолетних, так и их родителей».

В ходе исследования специалисты опирались на инструменты для распознавания лиц, сканируя более 15 700 размещённых скриншотов видеоконференций, насчитывающих более 142 тыс. лиц участников.

Соответствующие алгоритмы позволили экспертам идентифицировать одних и тех же людей на разных видеоконференциях. Для этого анализировалось не только лицо, но и фон.

В результате исследователям в 80% случаев удалось вычислить пол и возраст участника онлайн-встречи, а также определить его личность.


В связи с этим специалисты рекомендуют не публиковать скриншоты видеоконференций, в крайнем случае можно использовать для этого псевдонимы. В качестве дополнительной меры защиты не помешает задействовать виртуальный фон.

Рекомендуем также ознакомиться с нашим сравнением сервисов для видеоконференций, чтобы выбрать наиболее безопасный.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru