



Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat, разработчики которого называют его безопасной платформой для обмена сообщениями. На деле же приложение обладает возможностями шпиона и хранит данные пользователей абсолютно незащищёнными.

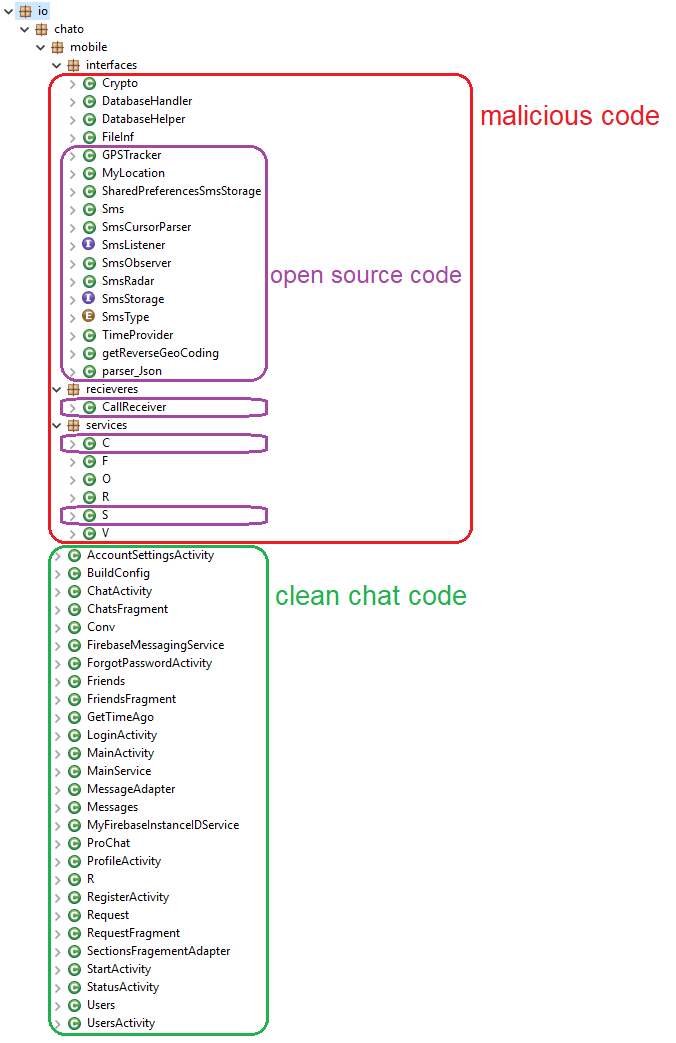
Авторы Welcome Chat не стали ходить далеко и тратить время на собственный код для слежки, а позаимствовали его из открытых источников. В результате приложение полностью полагается на чужой исходный код для записи звонков, кражи текстовых сообщений и отслеживания пользователя.

Разработчики Welcome Chat позиционируют его как безопасное приложение для коммуникаций, однако специалисты антивирусной компании ESET выяснили, что Welcome Chat реализует не только заявленные функциональные возможности.

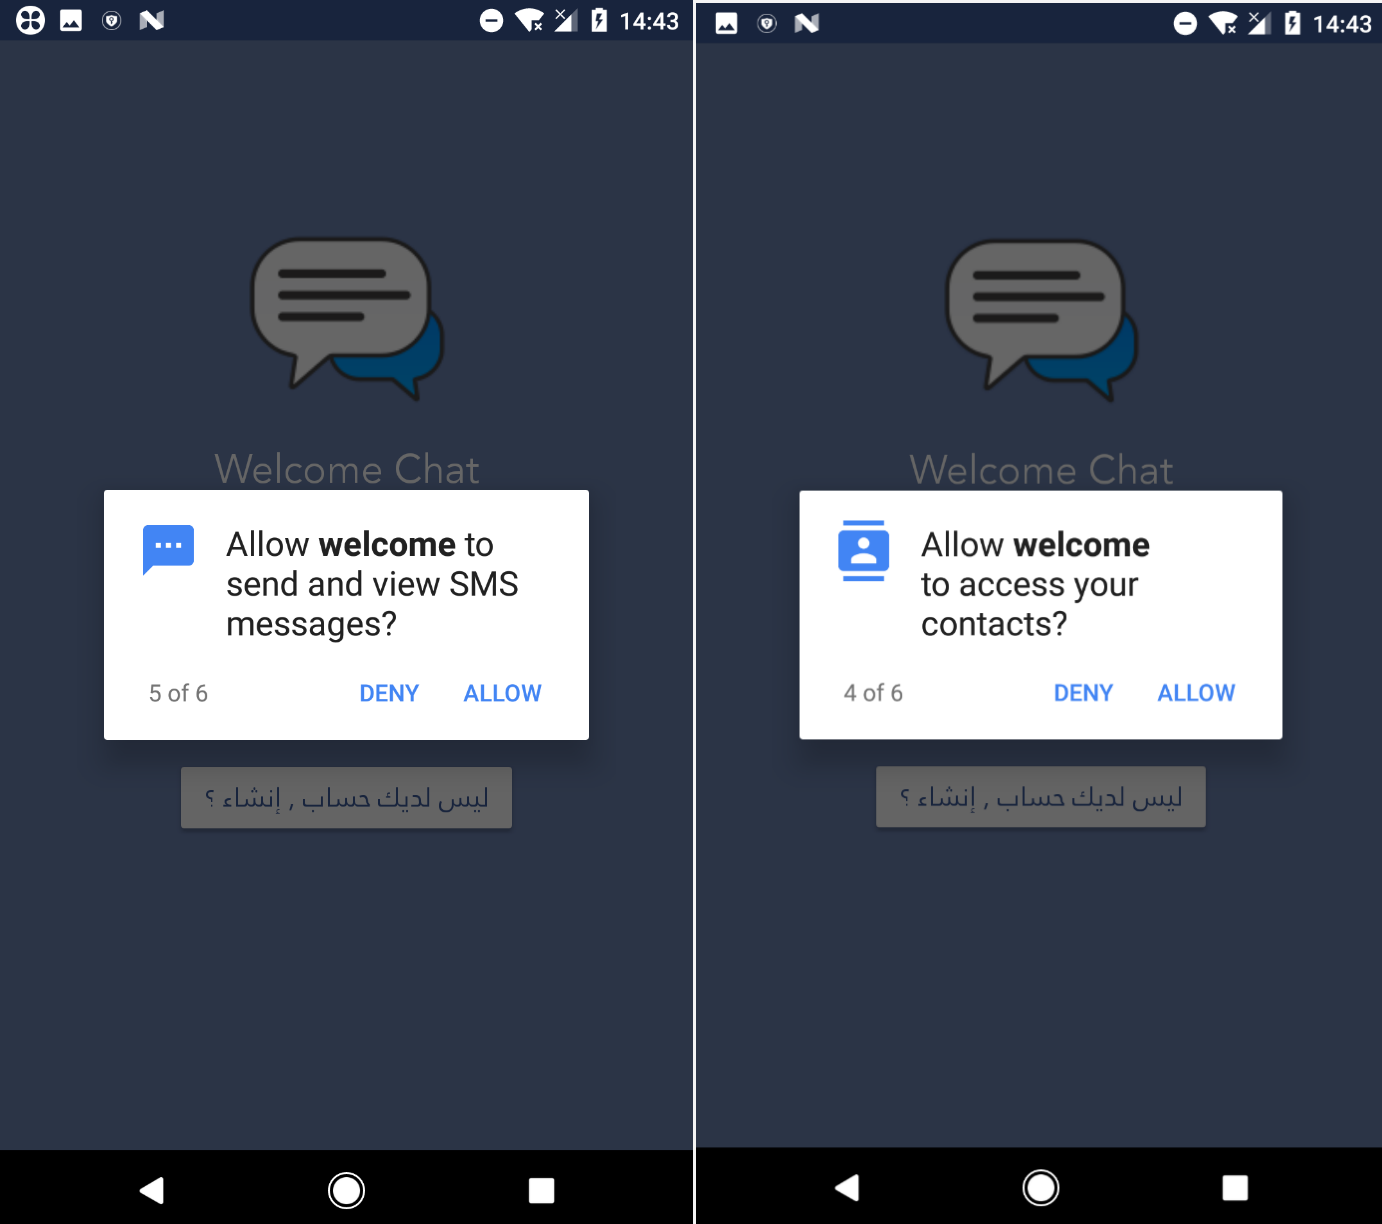
При установке в системе мессенджер сразу же запрашивает доступ к отправке и прочтению SMS-сообщений, а также к файлам, записи звука, контактам и местоположению. В принципе, это нормальное поведение для обычного мессенджера.


После получения необходимых прав приложение отправляет информацию об устройстве авторам Welcome Chat, а затем каждые пять минут обращается к серверу (C2) за командами.

Как объяснили в ESET, шпионские возможности Welcome Chat заключаются в следующем:

  • Приложение может извлекать отправленные и полученные текстовые сообщения.
  • Красть историю вызовов.
  • Отправлять список контактов пользователя.
  • Красть фотографии.
  • Извлекать записанные звонки.
  • Отправлять данные геолокации и информацию о системе.

Исследователи отметили, что большая часть кода Welcome Chat позаимствована из открытых источников. Одно ясно точно: авторы мессенджера явно не прилагали больших усилий.


Более того, все передаваемые данные никак не шифруются. Другими словами, вся конфиденциальная информация будет доступна не только авторам Welcome Chat, но и вообще любому желающему.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru