



Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Сталкиваясь с различными письмами рекламного содержания, не каждый пользователь понимает, что маркетологи отслеживают факт и время открытия электронного письма, а также записывают местоположение получателя в момент прочтения. Есть, однако, способы, которые помогут пользователям защититься от подобного поведения.

Существуют несколько методов, помогающих рекламным компаниям отслеживать электронные письма. Один из самых простых — ссылка с редиректом, но её легко вычислить. Менее очевидные приёмы — пиксели для отслеживания.

Как правило, один такой пиксель встраивается в письмо, обычно его прячут в картинке или ссылке. Когда получатель открывает почту, код внутри пикселя отправляет информацию на сервер компании.

Многие пытались бороться с такими методами. Взять хотя бы расширения Ugly Mail и PixelBlock, которые обещают блокировать трекеры в браузерах Chrome и Firefox. Также есть и альтернативные интернет-обозреватели — Brave и Tor.

Тем не менее пользователи и сами могут помешать большинству пикселей отслеживать свои действия. Для этого достаточно будет запретить автоматическую загрузку изображений, поскольку чаще всего рекламщики прячут код именно туда.

Запрещаем изображениям загружаться автоматически в Gmail (десктоп):

  1. Нажимаем на шестерёнку в верхнем правом углу.
  2. Переходим — «Все настройки».
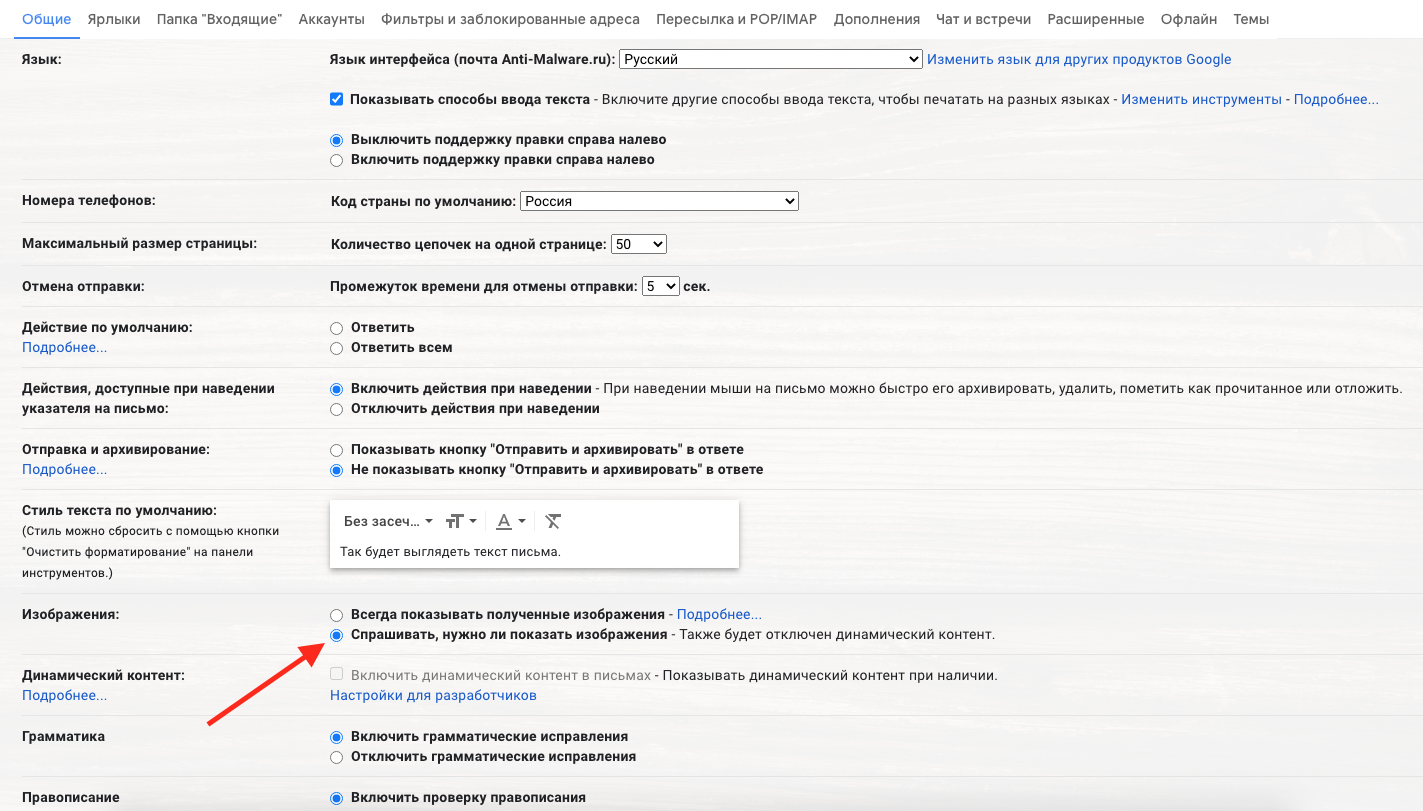
  3. На вкладе «Общие» находим «Изображения».
  4. Выбираем пункт «Спрашивать, нужно ли показать изображения».
  5. Проматываем страницу до конца и нажимаем «Сохранить изменения».


На мобильных устройствах алгоритм практически идентичен:

  1. В приложении Gmail нажимаем на иконку «гамбургер» в верхнем левом углу.
  2. Пролистываем вниз и выбираем «Настройки».
  3. Выбираем аккаунт, который нам нужно настроить (если их несколько).
  4. Листаем вниз и выбираем пункт «Изображения».
  5. Отмечаем «Спрашивать, нужно ли показать изображения».

Это всё. Таким образом вы сможете защититься от большинства пикселей-трекеров, которые незаметно отслеживают ваши действия.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru