



Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

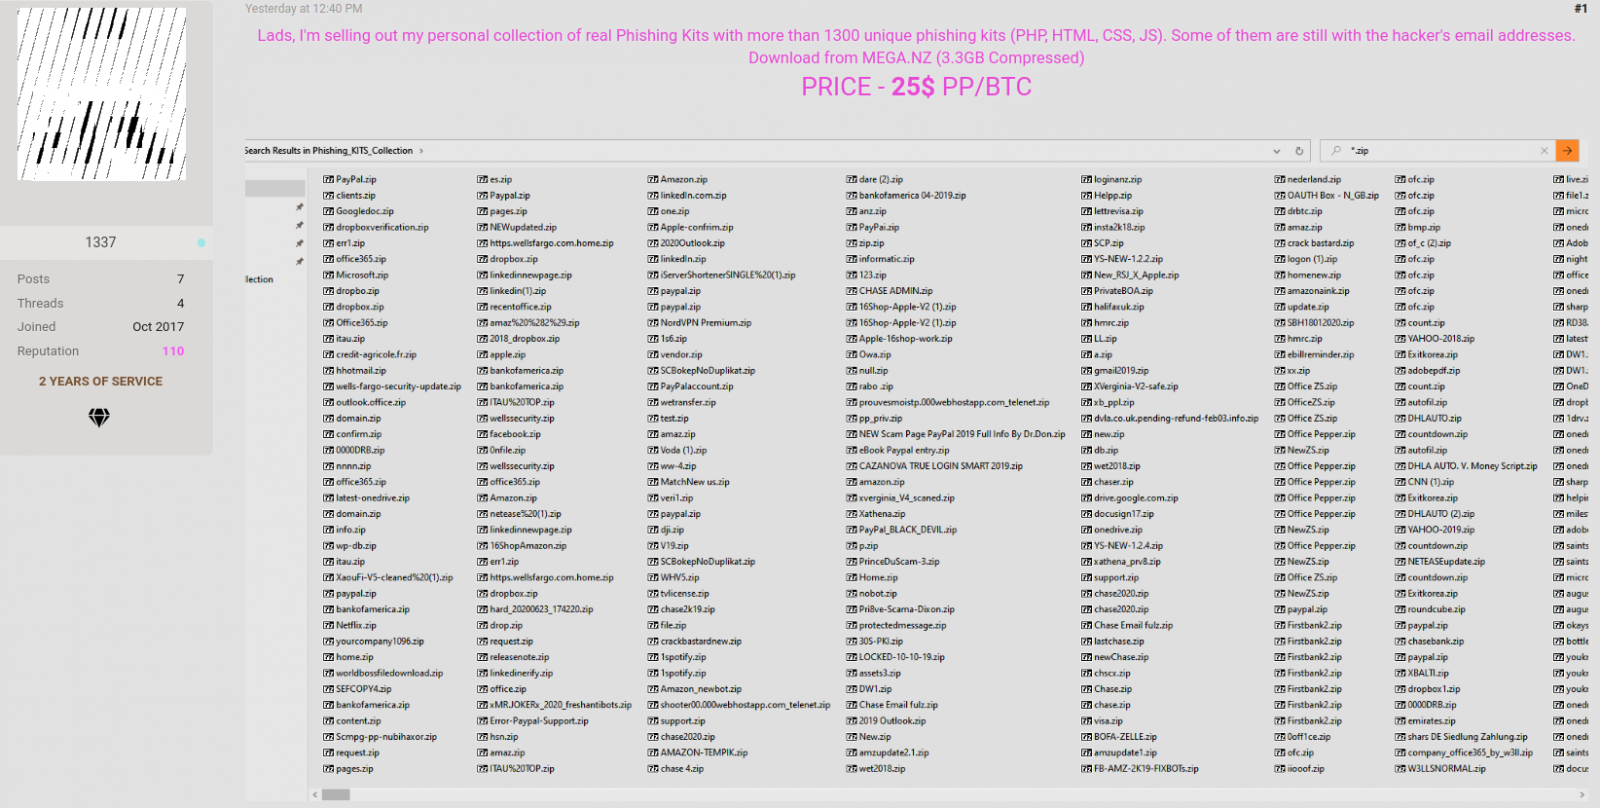
Участник одного из хакерских форумов пытается заработать более $30 000 на продаже наборов для фишинга. В коллекции киберпреступника находятся более 1300 готовых для фишинга инструментов.

Продавая каждый фишинговый набор за $25, злоумышленник рассчитывает выручить минимум $32 500. А если продавцу удастся найти нескольких покупателей, сумма может существенно вырасти.

Согласно размещённому на хакерском форуме объявлению, каждый набор для фишинга (PHP, HTML, CSS, JavaScript) уникален. Размер общего сжатого архива — 3,3 Гб.

В списке организаций, под которые продаваемые наборы могут замаскировать атакующего, есть очень популярные бренды: PayPal, Dropbox, Amazon, OneDrive, Office 365, Outlook, Gmail, Spotify, Netflix, Банк Америки, Apple, Facebook, LinkedIn.


Сам продающий фишинговые наборы «хакер» принимает не особо активное участие в жизни форума для киберпреступников. Тем не менее за три года он успел заработать хорошую репутацию и положительные отзывы сообщества.

Цена в $25 может свидетельствовать о низком качестве наборов, однако наверняка это можно выяснить только после скачивания и изучения.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru