



Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Специалисты в области кибербезопасности зафиксировали ещё одну тенденцию, прямо связанную с пандемией, — существенно увеличилось число мошеннических атак с использованием переводов «с карты на карту».

Как отметили в компании Group-IB, с апреля по июнь 2020 года количество подобных несанкционированных транзакций выросло более чем в шесть раз. Такая цифра действительно впечатляет.

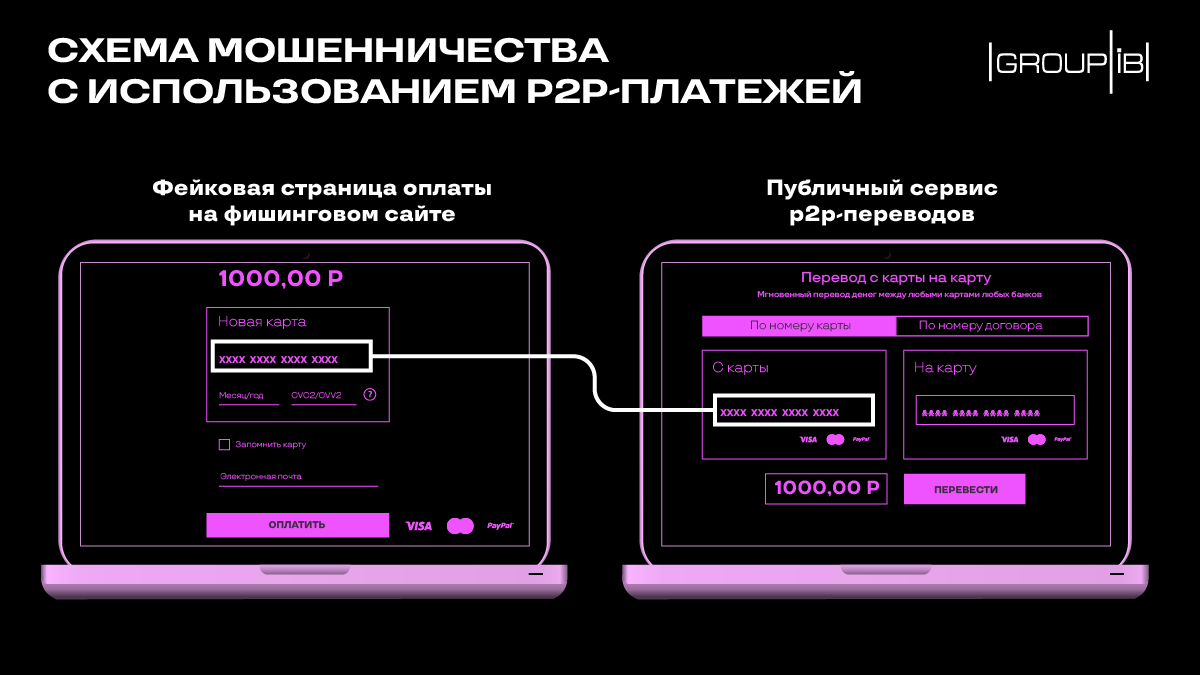
Как действуют мошенники: жертву заманивают на фишинговый сайт, где та вводит свои платёжные данные. При этом ресурс максимально качественно маскируют, чтобы пользователь был уверен в том, что совершает покупку.

После этого киберпреступники, предварительно собрав все необходимые данные, обращаются к публичным P2P-сервисам кредитных организаций, чтобы перевести деньги на свои счета.

О росте числа таких инцидентов свидетельствует немалое количество жалоб, которые обманутые пользователи направляют в адрес крупных банков, представительств международных банков и платежных сервисов.

Команда Group-IB заявила, что в среднем один банк фиксирует 400-600 попыток такого мошенничества в месяц. Средняя сумма одного перевода превышает 7 тыс. рублей.

Интересно отдельно отметить методы злоумышленников, благодаря которым им удавалось обходить существующие защитные меры онлайн-платежей. Мошенники использовали дополнительный шаг аутентификации в виде SMS-кода, который обычно отправляется на привязанный к карте номер телефона.

За этот процесс отвечает протокол 3D Secure (3DS), версия которого 1.0 используется сейчас практически всеми. Технология убережёт от внешнего мошенника, однако в ней не предусмотрена защита от мошенничества со стороны самого «онлайн-магазина».

Этим недочётом и пользовались злоумышленники, создавая поддельные онлайн-магазины и якобы продавая товары, необходимые в период пандемии: маски, перчатки, антисептики. Поскольку фишинговые сайты обращались к публичным P2P-сервисам банков, дополнительным кодом проверки жертва подтверждала не покупку, а перевод на счёт преступников.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru