


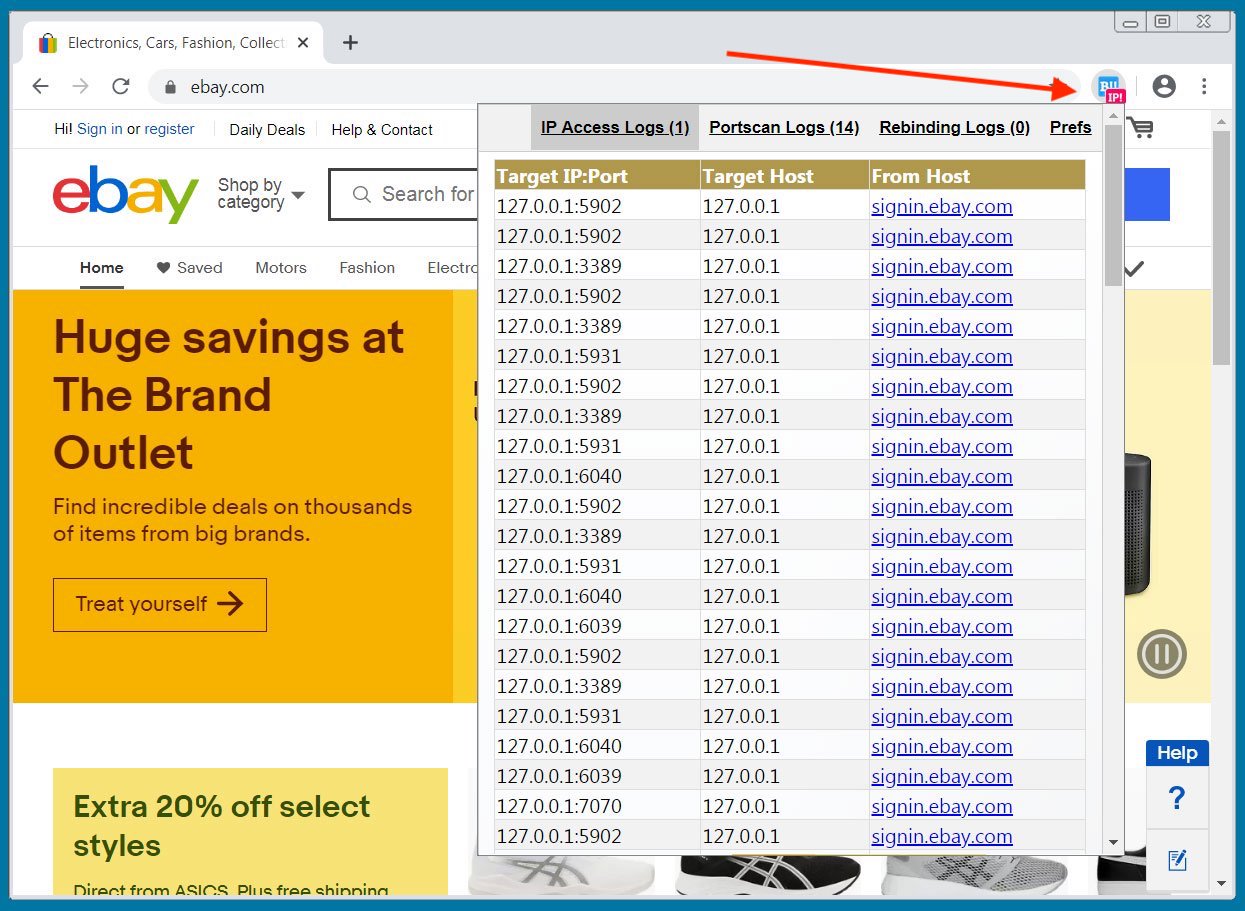

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Новое расширение для популярных браузеров предупредит пользователей, если какой-либо веб-сайт использует скрипты для сканирования портов или пытается атаковать устройства в сети посетителя.

В процессе веб-сёрфинга пользователь может наткнуться на ресурсы, в страницы которых встроены определённые скрипты. Последние могут не только сканировать порты посетителя, но и осуществлять атаки на другие устройства в сети пользователя.

В мае специалисты в области кибербезопасности уже поднимали эту тему, когда указывали на несанкционированное сканирование портов Windows сайтом eBay.com. Однако в тот раз выяснили, что знаменитый сайт-аукцион пытается выявить взломанные компьютеры.

Тем не менее многих пользователей не удовлетворили обоснования — они всё равно посчитали такое поведение нежелательным вторжением и угрозой конфиденциальности.

Ещё хуже, что в теории один из злонамеренных сайтов может использовать JavaScript для осуществления атак вида DNS Rebinding — когда DNS-разрешением манипулируют через TTL.

На практике такие атаки позволяют взломать другие устройства, находящиеся в сети жертвы. Обычно злоумышленники применяют эту технику против маршрутизаторов, IoT-устройств и внутренних компьютеров с установленным уязвимым софтом.

Новая разработка Behave! призвана бороться с такими атаками. В настоящее время соответствующее расширение могут установить пользователи браузеров Chrome и Firefox. В скором времени ожидаются также версии для Microsoft Edge и Safari, утверждают разработчики.

После установки Behave! будет мониторить наличие на ресурсах подозрительных скриптов, которые пытаются получить доступ к IP-адресам из следующих блоков:

  • Loopback addresses IPv4 127.0.0.1/8
  • Loopback addresses IPv6 ::1/128
  • Private Networks IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Unique Local Addresses IPv6 fc00::/7

Если аддон зафиксирует вредоносный скрипт, рядом с его иконкой появится красный указатель.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru