



25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

В этом месяце Google удалил из официального магазина Play Store 25 Android-приложений, пытающихся выкрасть логины и пароли от аккаунтов в Facebook. В общей сумме вредоносный софт скачали более 2,3 миллионов раз.

За созданием всех обнаруженных мобильных зловредов стоит одна киберпреступная группировка. «На бумаге» функциональные возможности приложений отличаются, однако «под капотом» они работают абсолютно одинаково.

Согласно отчёту исследователей из французской компании Evina, вредоносные программы для Android позиционировались как фонарики, файловые менеджеры, мобильные игры, редакторы фотографий, коллекции обоев и различные трекеры (например, для подсчёта шагов).

Самое интересное, что все приложения выполняли заявленные функции, вот только параллельно запускали вредоносный код. Команда Evina утверждает, что зловреды пытались вычислить, какое приложение пользователь запускает на передний план.

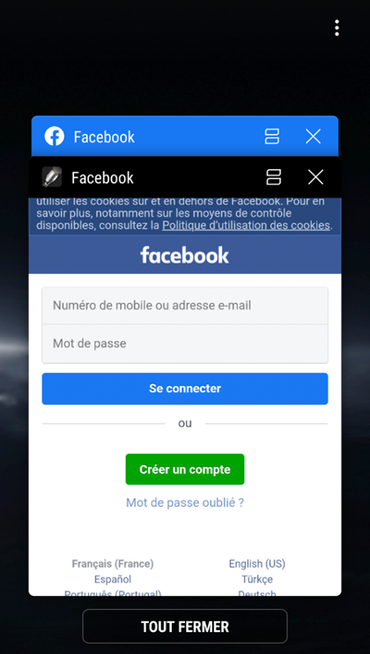
Если это Facebook, вредоносы накладывали своё окно поверх легитимного и пытались ввести пользователя в заблуждение формой для входа в аккаунт.

Само собой, когда жертва вводила свои учётные данные, они отправлялись на удалённый сервер злоумышленников, расположенный в домене airshop.pw.

Отдельным обнаруженным вредоносам удалось более года спокойно распространяться со страниц магазина Google Play Store. В конце мая эксперты Evina сообщили Google о своей находке, после чего поисковой гигант в июне удалил все 25 зловредов.

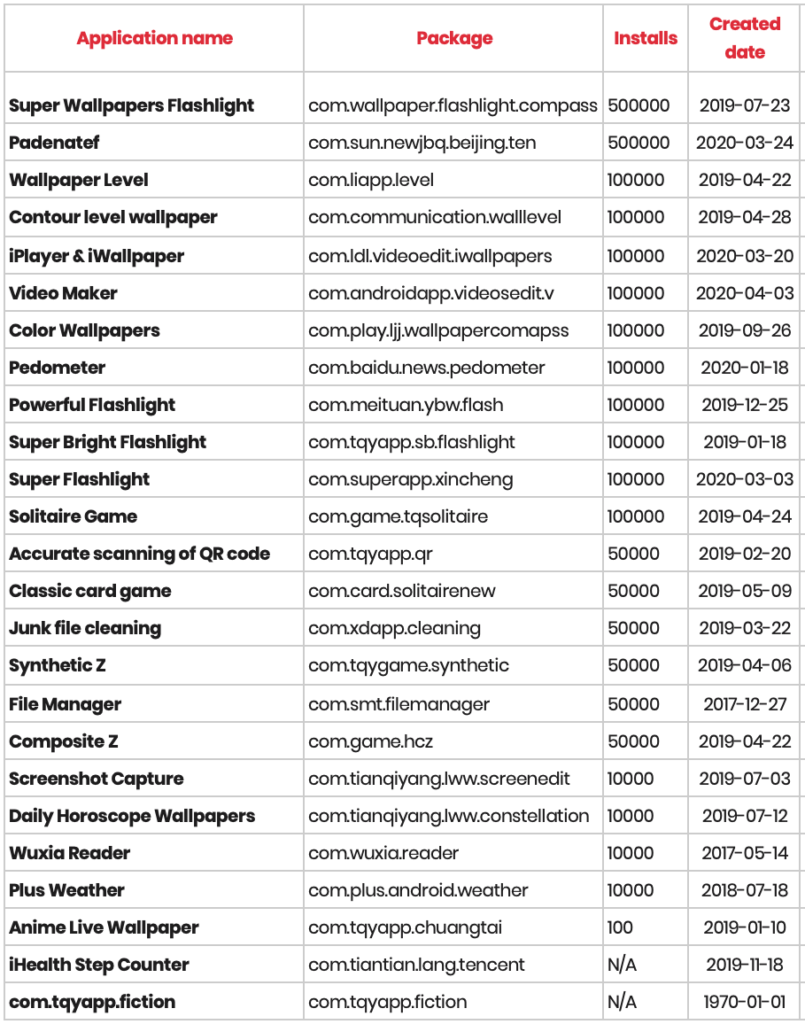
Со списком выявленных вредоносных Android-приложений можно ознакомиться ниже:

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru