



Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

В новой документации Microsoft корпорация привела групповые политики и отдельные настройки системного реестра, которые помогут пользователям указать конкретные версии Windows, на которых они хотят остаться. Таким образом, появится возможность избавиться от всех будущих нежелательных обновлений операционной системы.

С майским апдейтом Windows 10 (May 2019 Update) Microsoft представила новую функцию, позволяющую отсрочить обновления Windows 10 (включая опциональные) на срок до 35 дней. Соответствующая настройка есть в Windows Update.

Корпоративные версии операционной системы допускают отсрочку необязательных апдейтов Windows на срок до 365 дней.

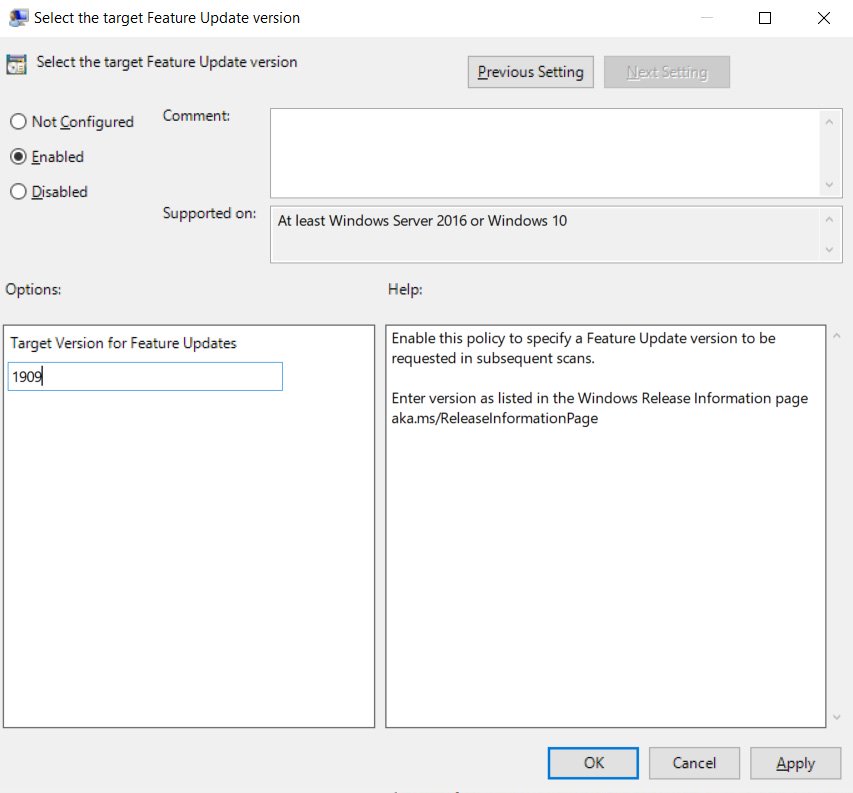
Теперь Microsoft рассказала о политике Windows «TargetReleaseVersionInfo», способной запретить установку опциональных обновлений Windows 10.

Эта настройка также ограничит инсталляцию новых версий ОС до тех пор, пока срок поддержки текущей версии пользователя не подойдёт к концу. В настоящее время опция доступна для Windows 10 Pro и других корпоративных релизов.

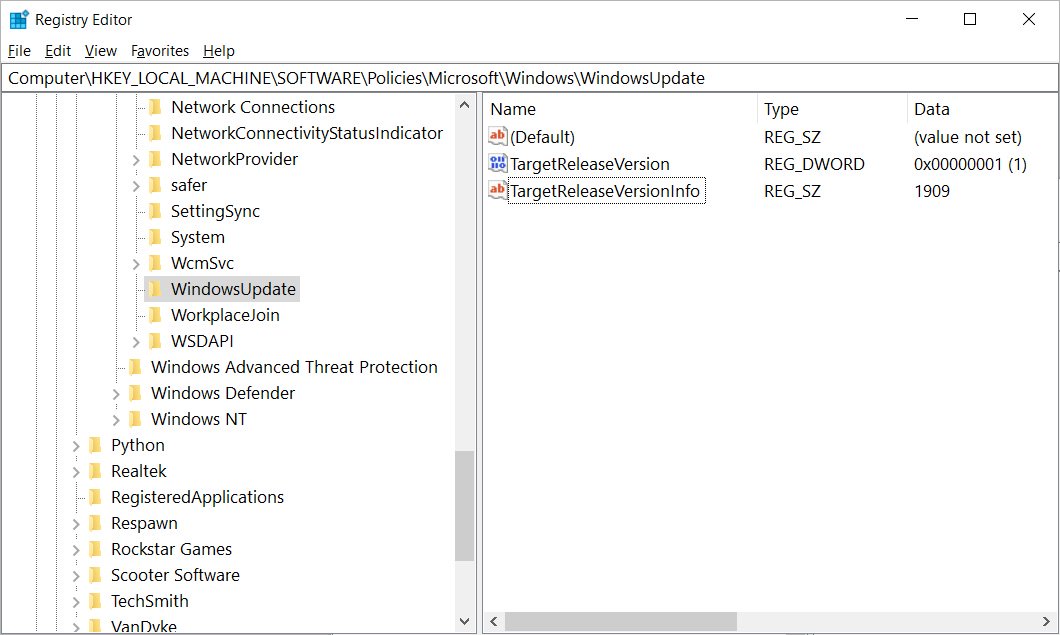
Чтобы зафиксировать конкретную версию Windows, нужно проследовать в ветку системного реестра HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate и установить параметр «TargetReleaseVersion» со значением «1». Далее потребуется создать новую строку под названием «TargetReleaseVersionInfo» и вписать туда номер желаемой версии Windows 10.

Например, если вы хотите остановиться на Windows 10 1909, вам нужно ввести значение «1909».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru