



Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Исследователи в области кибербезопасности проанализировали приложения для отслеживания социальных контактов и предотвращения распространения коронавирусной инфекции COVID-19. Выводы, к сожалению, неутешительные: в большинстве случаев разработчики не смогли обеспечить приемлемый уровень безопасности и конфиденциальности.

Поскольку каждая страна сегодня старается внедрить свою реализацию мобильного приложения для отслеживания распространения COVID-19, у специалистов по защите информации возникают вполне логичные вопросы в отношении конфиденциальности.

Как правило, власти нанимают сторонних разработчиков, которые пишут софт для Android и iOS. Но кто проверяет квалификацию этих девелоперов? Можно ли им доверять свои данные?

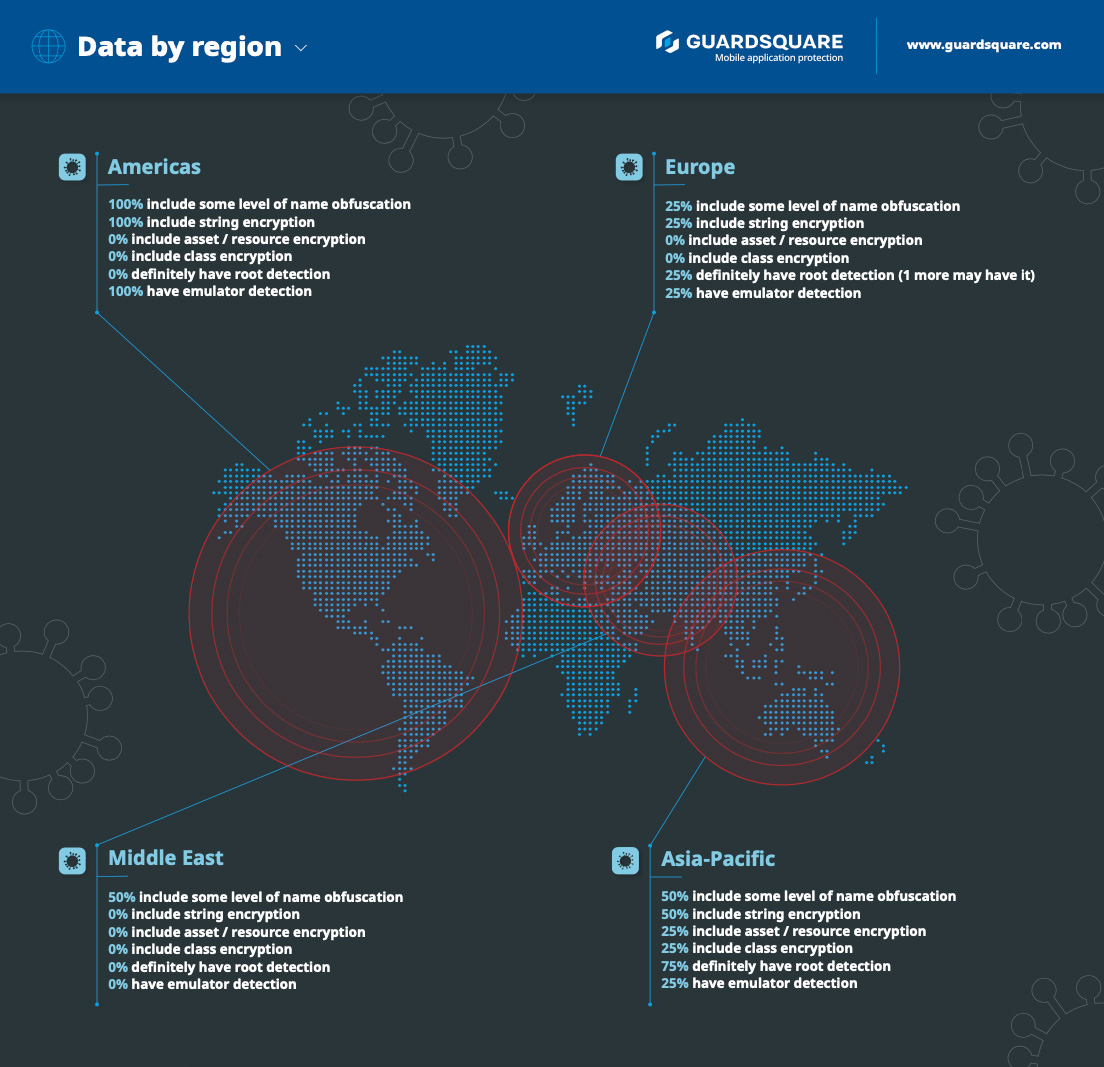
Эксперты компании Guardsquare считают, что нет. Они проанализировали 17 подобных Android-приложений из 17 стран. Оценивалась реализация обфускации и шифрования, также специалисты проверяли возможность запуска софта на эмуляторах и прошедших рутинг устройствах.

В результате команда Guardsquare поделилась следующими выводами:

  • Только 41% проанализированных приложений могли детектировать рутинг.
  • Также 41% приложений реализовывали определённый уровень обфускации имени.
  • 29% шифровали строку.
  • 18% детектировали эмулятор.
  • 6% шифровали свои данные.
  • 6% шифровали классы.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru