



Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Команда исследователей из компании Graphika заявила: российская сторона на протяжении шести лет вела операции, цель у которых была одна — дезинформация. В ходе этой деятельности Москва якобы оперировала фейковыми новостями и поддельными документами.

Graphika опубликовала отчёт (PDF) на 120 страницах, в котором подробно описана информационная кампания России.

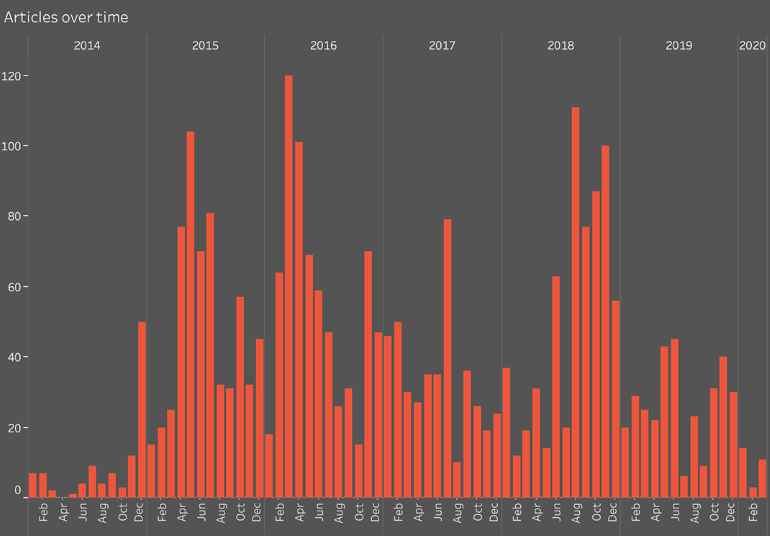
Группа, якобы стоящая за этими операциями, получила кодовое имя Secondary Infektion. По словам Graphika, группировка ведёт свою активность с 2014 года, а именно — распространяет фейковые новости и статьи, поддельные документы и сфабрикованные утечки, чтобы создать определённые политические распри.

Исследователи заявили, что впервые группу заметили благодаря отчётам, опубликованным на площадке Reddit и Facebook. С 2014 года, по данным специалистов, Secondary Infektion опубликовала более 2500 постов и статей.

Группировка использовала в своих кампаниях девять основных тем:

  1. Украина — несостоявшееся государство и ненадёжный партнёр.
  2. США и НАТО — агрессоры.
  3. Европа — слаба и разделена.
  4. Критика российских властей — проявление слабоумия.
  5. Мусульмане — агрессивные захватчики.
  6. Власти России являются жертвами невежества Запада.
  7. Критикующих Кремль американских кандидатов не нужно выбирать.
  8. Турция — агрессивная и нестабильная страна.
  9. Всемирные спортивные федерации ведут себя нечестно и непрофессионально в отношении России.

Участники Secodanry Infektion предпочитали для распространения дезинформации блоги и новостные сайты.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru