



Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Команда исследователей из компании Graphika заявила: российская сторона на протяжении шести лет вела операции, цель у которых была одна — дезинформация. В ходе этой деятельности Москва якобы оперировала фейковыми новостями и поддельными документами.

Graphika опубликовала отчёт (PDF) на 120 страницах, в котором подробно описана информационная кампания России.

Группа, якобы стоящая за этими операциями, получила кодовое имя Secondary Infektion. По словам Graphika, группировка ведёт свою активность с 2014 года, а именно — распространяет фейковые новости и статьи, поддельные документы и сфабрикованные утечки, чтобы создать определённые политические распри.

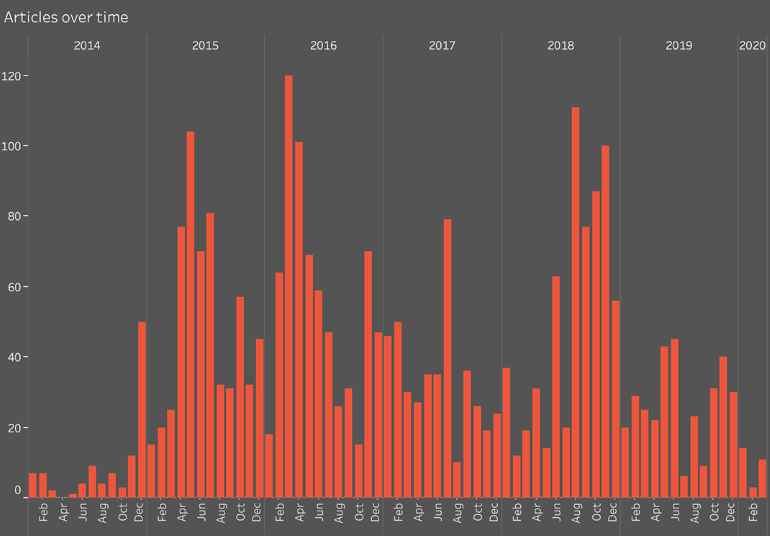
Исследователи заявили, что впервые группу заметили благодаря отчётам, опубликованным на площадке Reddit и Facebook. С 2014 года, по данным специалистов, Secondary Infektion опубликовала более 2500 постов и статей.

Группировка использовала в своих кампаниях девять основных тем:

  1. Украина — несостоявшееся государство и ненадёжный партнёр.
  2. США и НАТО — агрессоры.
  3. Европа — слаба и разделена.
  4. Критика российских властей — проявление слабоумия.
  5. Мусульмане — агрессивные захватчики.
  6. Власти России являются жертвами невежества Запада.
  7. Критикующих Кремль американских кандидатов не нужно выбирать.
  8. Турция — агрессивная и нестабильная страна.
  9. Всемирные спортивные федерации ведут себя нечестно и непрофессионально в отношении России.

Участники Secodanry Infektion предпочитали для распространения дезинформации блоги и новостные сайты.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru