



Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Сложно поверить, но подслушать конфиденциальные разговоры можно с помощью висящей в комнате лампочки, замеряя количество излучаемого ей света. По крайней мере, об этом заявили эксперты в области кибербезопасности, обнаружившие новый интересный способ шпионажа.

По словам специалистов, им удалось разработать и проверить на практике новый метод атаки, позволяющий полностью восстановить звук из комнаты жертвы с расположенной там лампой накаливания.

Свою находку исследователи из Университета имени Давида Бен-Гуриона в Негеве и Института имени Вейцмана в Реховоте подробно описали в соответствующем отчёте (PDF). Также в августе (на конференции Black Hat USA 2020) они обещали подробно рассказать и даже продемонстрировать собственный способ атаки.

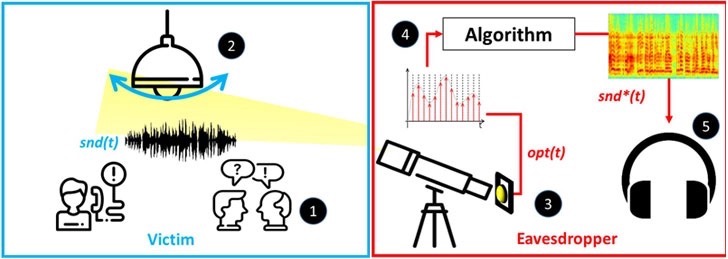
Новый метод подслушивания получил имя «Lamphone», его смысл заключается в ловле крошечных звуковых волн с помощью электрооптического датчика, направленного на лампу, расположенную в комнате с жертвой. Таким образом можно восстановить человеческую речь и даже узнать музыкальное произведение, которое слушает объект слежки.

Принцип работы Lamphone вращается вокруг улавливания вибраций лампочки. Такие вибрации продиктованы колебаниями давления, возникающими при достижении звуковыми волнами поверхности лампы.

«Мы рассматриваем ситуацию, когда жертва находится в комнате или офисе с висящей лампочкой. Заинтересованное в подслушивании лицо в этом случае может выкрасть важную информацию, включая платёжные данные жертвы», — объясняют сами специалисты.

Для успешной атаки «Lamphone» злоумышленнику понадобится телескоп, электрооптический датчик, устройство для конвертации аналогового сигнала в цифровой и ноутбук, который будет обрабатывать входящий сигнал, выдавая восстановленные звуковые дорожки.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru