



Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Сложно поверить, но подслушать конфиденциальные разговоры можно с помощью висящей в комнате лампочки, замеряя количество излучаемого ей света. По крайней мере, об этом заявили эксперты в области кибербезопасности, обнаружившие новый интересный способ шпионажа.

По словам специалистов, им удалось разработать и проверить на практике новый метод атаки, позволяющий полностью восстановить звук из комнаты жертвы с расположенной там лампой накаливания.

Свою находку исследователи из Университета имени Давида Бен-Гуриона в Негеве и Института имени Вейцмана в Реховоте подробно описали в соответствующем отчёте (PDF). Также в августе (на конференции Black Hat USA 2020) они обещали подробно рассказать и даже продемонстрировать собственный способ атаки.

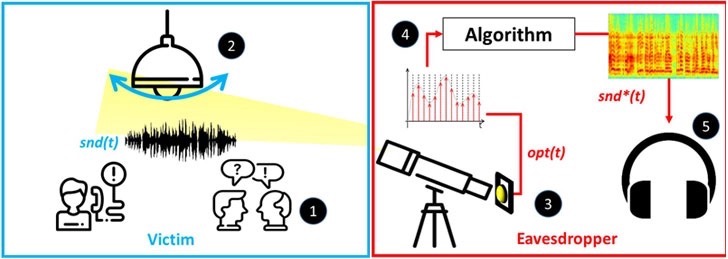
Новый метод подслушивания получил имя «Lamphone», его смысл заключается в ловле крошечных звуковых волн с помощью электрооптического датчика, направленного на лампу, расположенную в комнате с жертвой. Таким образом можно восстановить человеческую речь и даже узнать музыкальное произведение, которое слушает объект слежки.

Принцип работы Lamphone вращается вокруг улавливания вибраций лампочки. Такие вибрации продиктованы колебаниями давления, возникающими при достижении звуковыми волнами поверхности лампы.

«Мы рассматриваем ситуацию, когда жертва находится в комнате или офисе с висящей лампочкой. Заинтересованное в подслушивании лицо в этом случае может выкрасть важную информацию, включая платёжные данные жертвы», — объясняют сами специалисты.

Для успешной атаки «Lamphone» злоумышленнику понадобится телескоп, электрооптический датчик, устройство для конвертации аналогового сигнала в цифровой и ноутбук, который будет обрабатывать входящий сигнал, выдавая восстановленные звуковые дорожки.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru