



SGAxe — новая атака для извлечения данных из процессоров Intel

SGAxe — новая атака для извлечения данных из процессоров Intel

SGAxe — новая атака для извлечения данных из процессоров Intel

Процессоры Intel уязвимы перед новой формой атаки — SGAxe. Как можно понять из названия, уязвимость нивелирует защитные функции SGX-анклав (Software Guard eXtensions). С помощью SGAxe атакующий может достать важные данные из процессоров Intel.

SGAxe, по сути, представляет собой более продвинутую версию атаки CacheOut (также известна под именем L1D Eviction Sampling), о которой исследователи рассказывали в январе.

Используя CacheOut (CVE-2020-0549) в атаке, злоумышленник с локальными привилегиями может вытащить важную информацию, доступа к которой у него не должно быть.

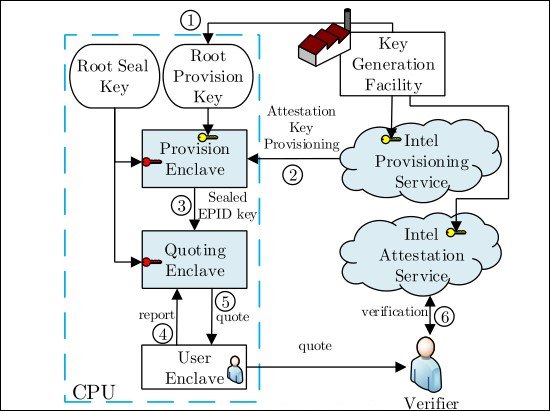
В свою очередь, SGAxe позволяет извлечь ключи SGX из анклав Intel. В результате атакующий может замаскировать свои действия под активность легитимных компьютеров.

Обнаружившие проблему исследователи записали видеоролик, в котором демонстрируется процесс эксплуатации SGAxe:

Разработчики Intel обещают избавить пользователей как от CacheOut, так и от SGAxe с выходом обновлений микрокода. На данный момент известно, что вышеописанные уязвимости угрожают большинству процессоров Intel.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru