



Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

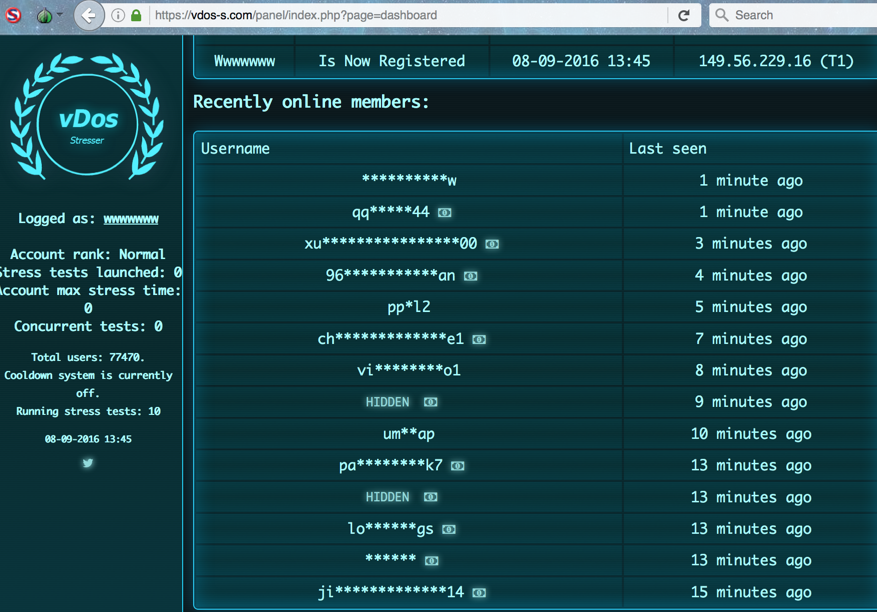
Владельцы сервиса vDOS, годами помогавшего злоумышленникам организовывать DDoS-атаки (так называемый DDoS-for-Hire), выслушали свой приговор в израильском суде. Правоохранители сообщили, что за время существования vDOS сервис организовал более 2 миллионов кибератак, которые вывели из строя бесчисленное количество пользователей и веб-сайтов.

Ярден Бидани и Итай Хьюри, граждане Израиля, являющиеся по совместительству совладельцами vDOS, получили по шесть месяцев исправительных работ.

Из материалов (PDF) дела известно, что оба киберпреступника были задержаны в 2016 году, на тот момент им было по 18 лет. На них вышли агенты ФБР после тщательного расследования и изучения деятельности vDOS.

В том же году правоохранители ликвидировали площадку vDOS, которая, кстати, была самым надёжным сервисом организации DDoS-атак на рынке. С помощью vDOS даже совершенно неквалифицированные пользователи Сети могли вывести из строя большинство серьёзных сайтов.

vDOS обеспечивал атаки мощностью 50 Гбит/с, чего вполне достаточно для того, чтобы положить любой веб-ресурс, не оснащённый дорогой и серьёзной защитой от DDoS. Владельцы сервиса Бидани и Хьюри, по данным стороны обвинения, заработали более $600 000 за счёт деятельности vDOS.

Помимо основной задачи, vDOS также продавал доступ к API для других подобных сервисов. Это приносило киберпреступникам дополнительный заработок.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru