



Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

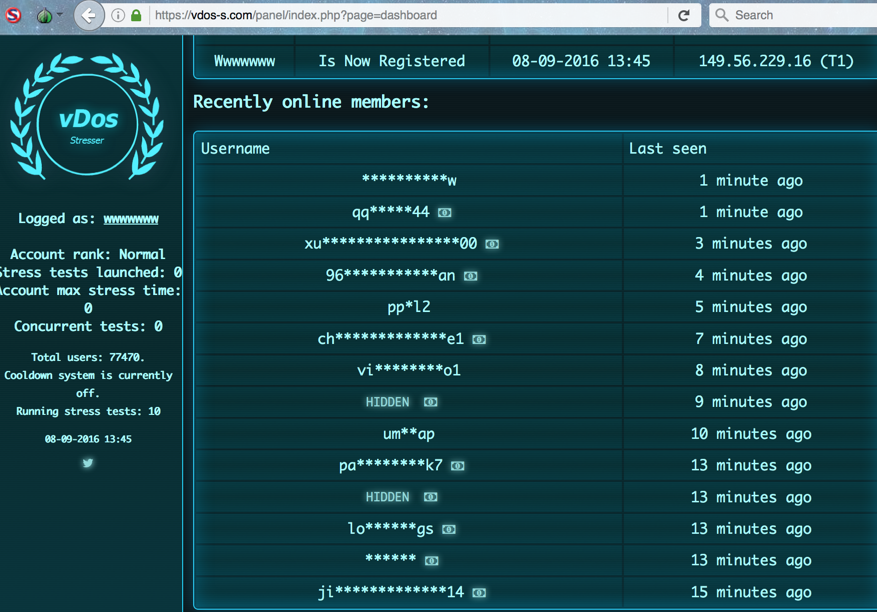
Владельцы сервиса vDOS, годами помогавшего злоумышленникам организовывать DDoS-атаки (так называемый DDoS-for-Hire), выслушали свой приговор в израильском суде. Правоохранители сообщили, что за время существования vDOS сервис организовал более 2 миллионов кибератак, которые вывели из строя бесчисленное количество пользователей и веб-сайтов.

Ярден Бидани и Итай Хьюри, граждане Израиля, являющиеся по совместительству совладельцами vDOS, получили по шесть месяцев исправительных работ.

Из материалов (PDF) дела известно, что оба киберпреступника были задержаны в 2016 году, на тот момент им было по 18 лет. На них вышли агенты ФБР после тщательного расследования и изучения деятельности vDOS.

В том же году правоохранители ликвидировали площадку vDOS, которая, кстати, была самым надёжным сервисом организации DDoS-атак на рынке. С помощью vDOS даже совершенно неквалифицированные пользователи Сети могли вывести из строя большинство серьёзных сайтов.

vDOS обеспечивал атаки мощностью 50 Гбит/с, чего вполне достаточно для того, чтобы положить любой веб-ресурс, не оснащённый дорогой и серьёзной защитой от DDoS. Владельцы сервиса Бидани и Хьюри, по данным стороны обвинения, заработали более $600 000 за счёт деятельности vDOS.

Помимо основной задачи, vDOS также продавал доступ к API для других подобных сервисов. Это приносило киберпреступникам дополнительный заработок.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru