



uBlock Origin теперь блокирует сканирование портов пользователей Windows

uBlock Origin теперь блокирует сканирование портов пользователей Windows

uBlock Origin теперь блокирует сканирование портов пользователей Windows

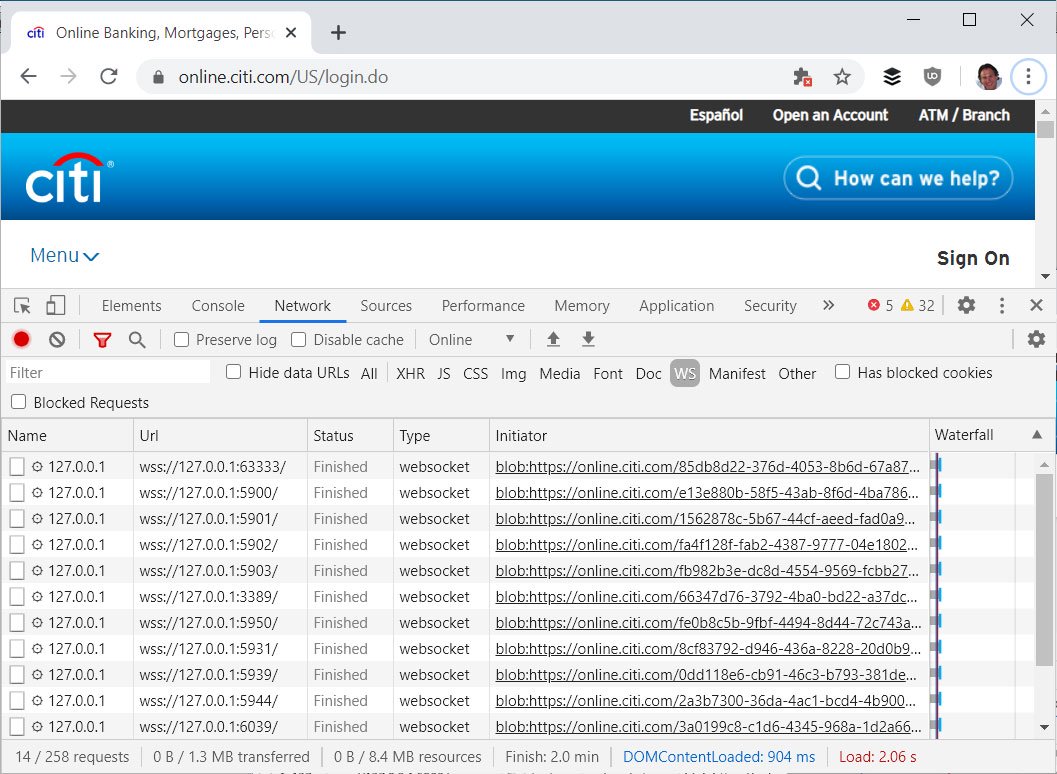
Блокировщик рекламы uBlock Origin обзавёлся полезной функцией в довесок к своим стандартным функциональным возможностям — теперь расширение блокирует сканирование портов пользователей Windows, которым сейчас грешат отдельные сайты в Сети.

Сообщество исследователей и пользователей обратило внимание на сканирование портов компьютеров под управлением Windows в конце мая, когда стало известно о соответствующем поведении сайта eBay.com.

Далее эксперты начали изучать вопрос и пришли к выводу, что такой практикой отличается не только eBay. В общей сложности специалисты выявили одиннадцать ресурсов, осуществляющих такое же сканирование.

Отследив всю цепочку, исследователи выяснили, что сканированием управляет продукт LexisNexis ThreatMetrix, использующий WebSockets для идентификации конкретных открытых портов на компьютерах пользователей.

Разработчики uBlock Origin решили избавить людей от навязанного скана — соответствующий аддон для браузера Google Chrome теперь блокирует все подобные попытки. Специалисты протестировали новые возможности на сайте eBay и были удивлены результатами — uBlock Origin смог пресечь сканирование.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru