



Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Как выяснили аналитики института CyLab, специализирующиеся на конфиденциальности и безопасности, лишь треть пользователей меняет свои пароли после официальных сообщений об утечке данных.

Свои выводы исследователи строили не на результатах опросов (как это обычно бывает), а на подлинном веб-трафике конкретных пользователей Сети. Свой отчёт специалисты представили в рамках IEEE 2020 Workshop on Technology and Consumer Protection.

В сборе реального трафика принимали участие аналитики Security Behavior Observatory (SBO), задача которых была собрать полную историю браузеров добровольно подписавшихся на это пользователей.

В результате удалось вычленить и проанализировать данные, полученные с 249 компьютеров добровольцев. Информация собиралась с января 2017 года по декабрь 2018-го. Помимо самого трафика, анализировались и сохранённые в браузерах пароли, которые пользователи ежедневно используют для аутентификации.

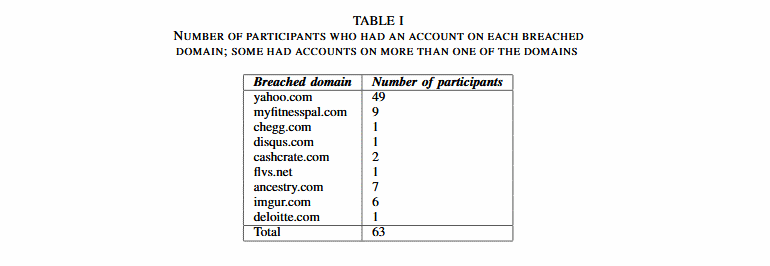
Из 249 добровольцев 63 в той или иной степени были затронуты утечками. При этом площадки, ставшие жертвами подобных киберинцидентов, официально уведомляли об утечке.

Исследование (PDF) CyLab показало, что 33% (21 из 63) юзеров проследовали на скомпрометированные площадки и поменяли пароли от своих аккаунтов. Из этих 21 сознательных пользователей лишь 15 сменили пароли в течение трёх месяцев.

Однако и здесь есть свои нюансы: всего 9 пользователей, понимающих опасность утечки, выбрали стойкие пароли. Остальные же установили слабые учётные данные.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru