



Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Неизвестный злоумышленник слил в Сеть базу данных крупнейшего провайдера в дарквебе, предоставляющего услуги бесплатного хостинга различным торговым площадкам и другим сервисам «тёмной сети».

Жертвой стал хостер Daniel's Hosting (DH), некий хакер проник в его системы 10 марта 2020 года. По словам владельца DH Дэниела Уинзена, злоумышленник взломал ресурс, похитил базу данных и удалил всю информацию с серверов.

26 марта из-за инцидента хостеру пришлось временно прекратить работу сервиса и посоветовать пользователям переехать со своими сайтами на площадки других провайдеров. В результате около 7600 ресурсов (треть всех сайтов в дарквебе) ушли в офлайн.

На днях киберпреступник, использующий псевдоним KingNull, загрузил копию украденной у DH базы данных на специальную площадку. Затем злоумышленник уведомил издание ZDNet об утечке.

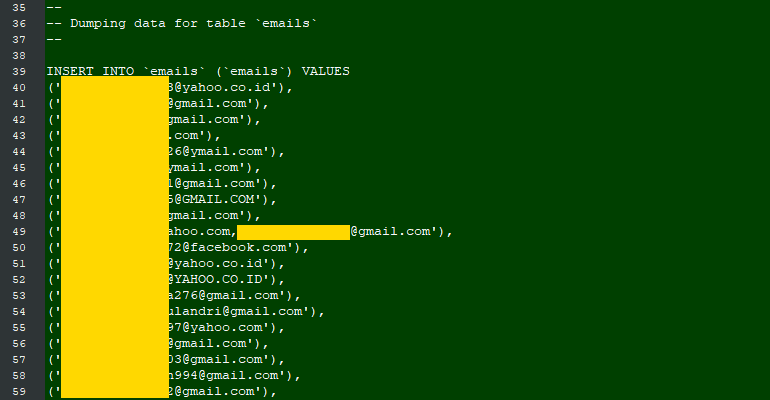
Сотрудники ZDNet проанализировали скомпрометированные данные и подсчитали, что в базе находятся 3671 адресов электронной почты, 7205 паролей от аккаунтов и 8580 закрытых ключей от .onion-доменов.

Также БД исследовали специалисты Under the Breach, которые назвали источник похищенных данных. Оказалось, что скомпрометированная информация принадлежит владельцам и пользователям нескольких тысяч ресурсов, размещённых в «тёмной сети».

Эксперты считают, что все слитые данные помогут правоохранителям вычислить лиц, связанных с нелегальной деятельностью в дарквебе.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru