



Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

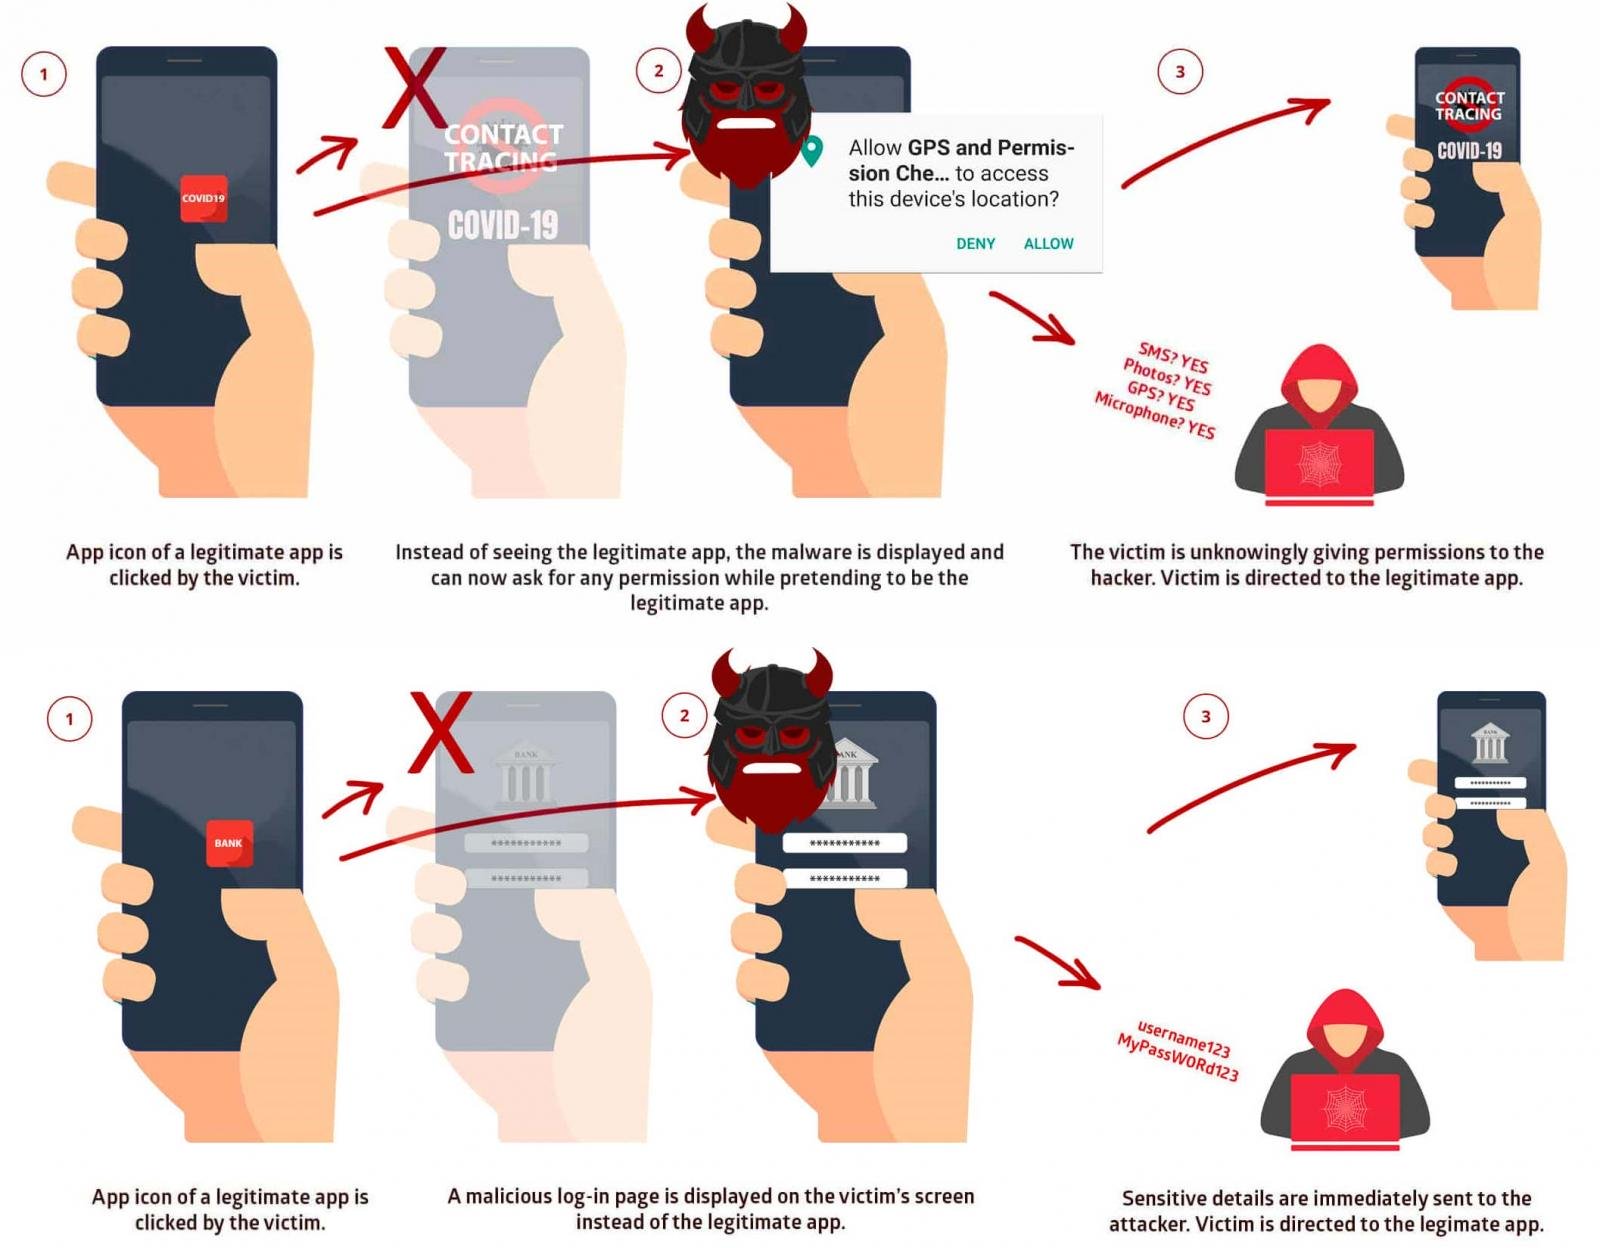
Новая критическая уязвимость в мобильной операционной системе Android позволяет замаскировать вредоносные приложения под легитимные. В результате злоумышленник может незаметно красть конфиденциальную информацию, хранящуюся на устройстве пользователя.

Исследователи в области кибербезопасности из компании Promon присвоили проблеме безопасности имя StrandHogg 2.0. Этот баг затрагивает версии Android 9.0 и ниже (пользователям Android 10 беспокоиться не о чем).

Проблема безопасности уже получила идентификатор — CVE-2020-0096. Потенциальный атакующий может использовать StrandHogg 2.0, не имея при этом root-доступа — с помощью наложения окон и соответствующих разрешений в ОС злоумышленник может выкрасть учётные данные жертвы.

Помимо этого, StrandHogg 2.0 позволяет осуществить на Android-устройстве ряд следующих действий:

  • Прослушивать пользователя через микрофон.
  • Снимать фотографии с помощью камеры.
  • Читать и отправлять СМС-сообщения.
  • Записывать телефонные разговоры.
  • Перехватывать учётные данные.
  • Запрашивать данные геолокации.
  • Просматривать список контактов.

В случае успешной эксплуатации StrandHogg 2.0 вредоносные приложения могут ввести атакуемого пользователя в заблуждение, искусно имитируя интерфейс легитимного софта. Как объяснили эксперты Promon, зловреды могут оставаться незамеченными на протяжении долгого времени.

К счастью, разработчики Google уже выпустили соответствующий патч для Android версий 8.0, 8.1 и 9. Тем не менее, согласно оценкам специалистов, StrandHogg 2.0 в настоящее время угрожает 90% Android-устройств.

С демонстрацией эксплуатации уязвимости можно ознакомиться на видео ниже:

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru