



Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

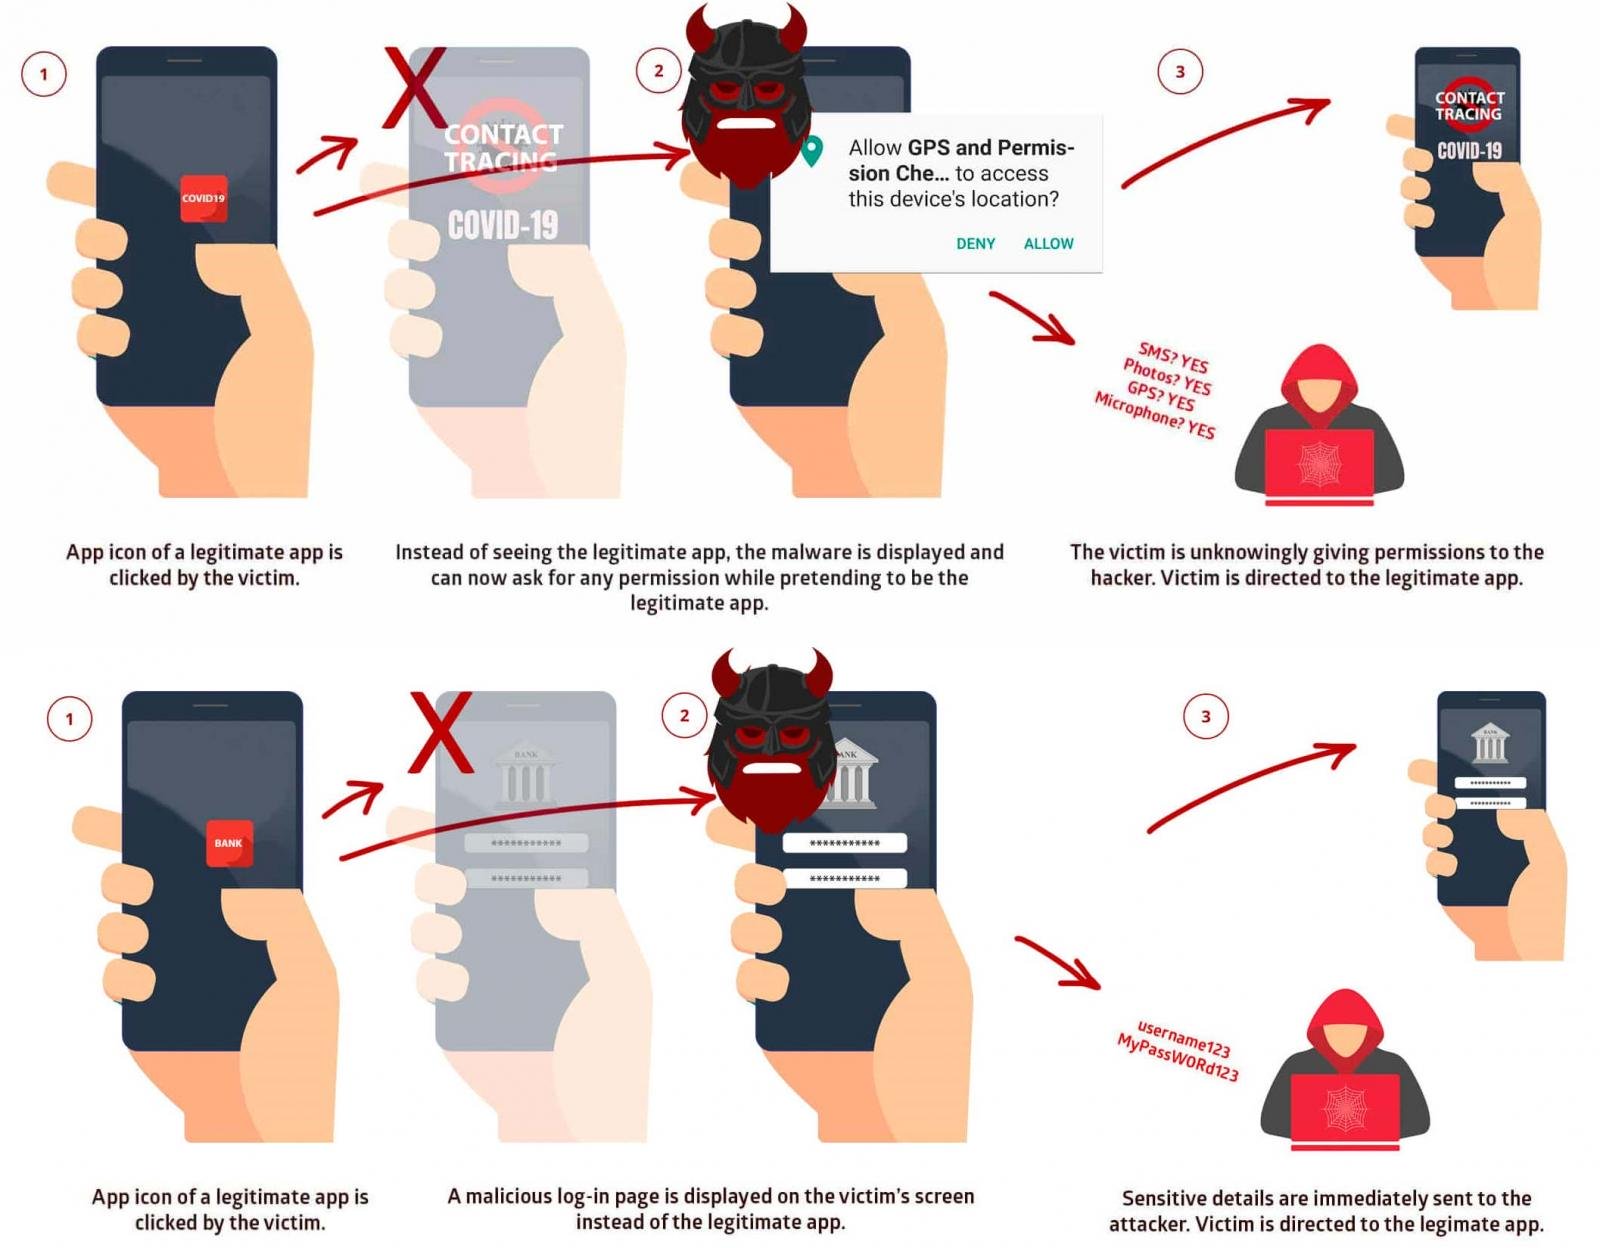
Новая критическая уязвимость в мобильной операционной системе Android позволяет замаскировать вредоносные приложения под легитимные. В результате злоумышленник может незаметно красть конфиденциальную информацию, хранящуюся на устройстве пользователя.

Исследователи в области кибербезопасности из компании Promon присвоили проблеме безопасности имя StrandHogg 2.0. Этот баг затрагивает версии Android 9.0 и ниже (пользователям Android 10 беспокоиться не о чем).

Проблема безопасности уже получила идентификатор — CVE-2020-0096. Потенциальный атакующий может использовать StrandHogg 2.0, не имея при этом root-доступа — с помощью наложения окон и соответствующих разрешений в ОС злоумышленник может выкрасть учётные данные жертвы.

Помимо этого, StrandHogg 2.0 позволяет осуществить на Android-устройстве ряд следующих действий:

  • Прослушивать пользователя через микрофон.
  • Снимать фотографии с помощью камеры.
  • Читать и отправлять СМС-сообщения.
  • Записывать телефонные разговоры.
  • Перехватывать учётные данные.
  • Запрашивать данные геолокации.
  • Просматривать список контактов.

В случае успешной эксплуатации StrandHogg 2.0 вредоносные приложения могут ввести атакуемого пользователя в заблуждение, искусно имитируя интерфейс легитимного софта. Как объяснили эксперты Promon, зловреды могут оставаться незамеченными на протяжении долгого времени.

К счастью, разработчики Google уже выпустили соответствующий патч для Android версий 8.0, 8.1 и 9. Тем не менее, согласно оценкам специалистов, StrandHogg 2.0 в настоящее время угрожает 90% Android-устройств.

С демонстрацией эксплуатации уязвимости можно ознакомиться на видео ниже:

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru