



Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

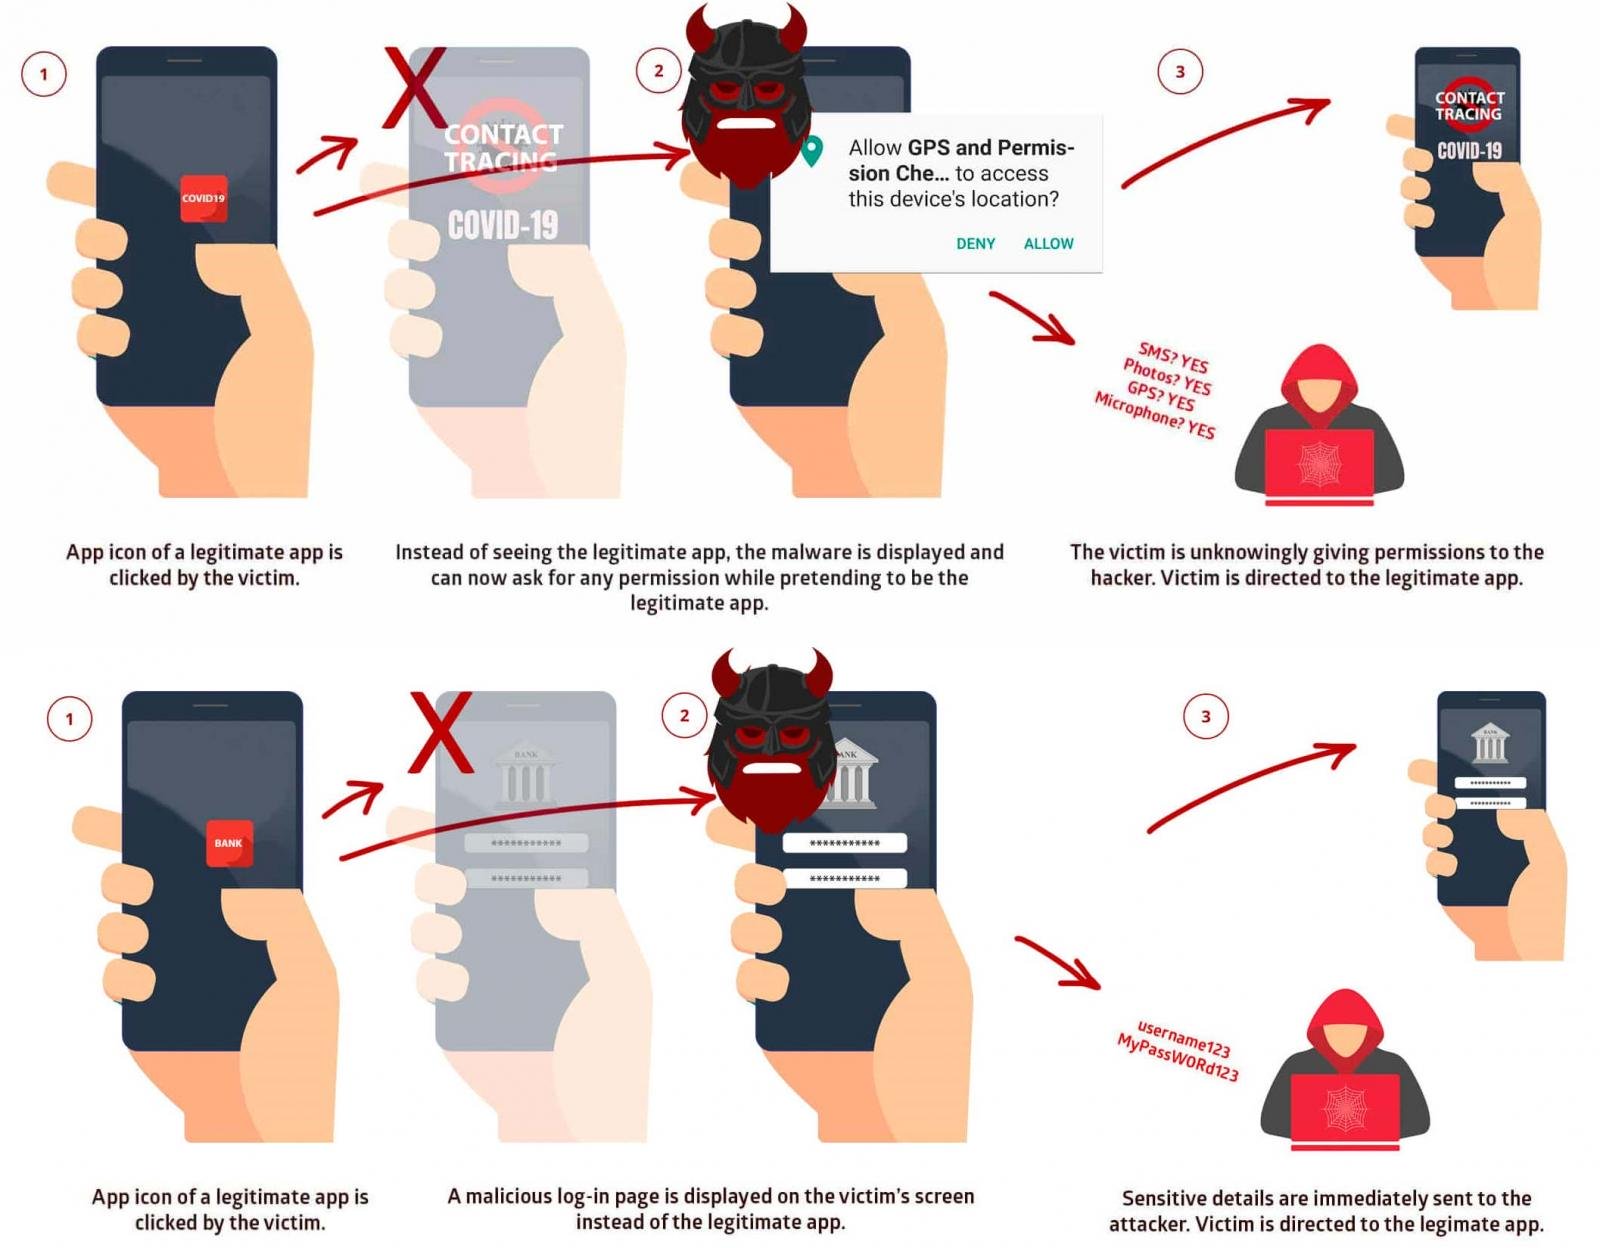
Новая критическая уязвимость в мобильной операционной системе Android позволяет замаскировать вредоносные приложения под легитимные. В результате злоумышленник может незаметно красть конфиденциальную информацию, хранящуюся на устройстве пользователя.

Исследователи в области кибербезопасности из компании Promon присвоили проблеме безопасности имя StrandHogg 2.0. Этот баг затрагивает версии Android 9.0 и ниже (пользователям Android 10 беспокоиться не о чем).

Проблема безопасности уже получила идентификатор — CVE-2020-0096. Потенциальный атакующий может использовать StrandHogg 2.0, не имея при этом root-доступа — с помощью наложения окон и соответствующих разрешений в ОС злоумышленник может выкрасть учётные данные жертвы.

Помимо этого, StrandHogg 2.0 позволяет осуществить на Android-устройстве ряд следующих действий:

  • Прослушивать пользователя через микрофон.
  • Снимать фотографии с помощью камеры.
  • Читать и отправлять СМС-сообщения.
  • Записывать телефонные разговоры.
  • Перехватывать учётные данные.
  • Запрашивать данные геолокации.
  • Просматривать список контактов.

В случае успешной эксплуатации StrandHogg 2.0 вредоносные приложения могут ввести атакуемого пользователя в заблуждение, искусно имитируя интерфейс легитимного софта. Как объяснили эксперты Promon, зловреды могут оставаться незамеченными на протяжении долгого времени.

К счастью, разработчики Google уже выпустили соответствующий патч для Android версий 8.0, 8.1 и 9. Тем не менее, согласно оценкам специалистов, StrandHogg 2.0 в настоящее время угрожает 90% Android-устройств.

С демонстрацией эксплуатации уязвимости можно ознакомиться на видео ниже:

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru