



Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

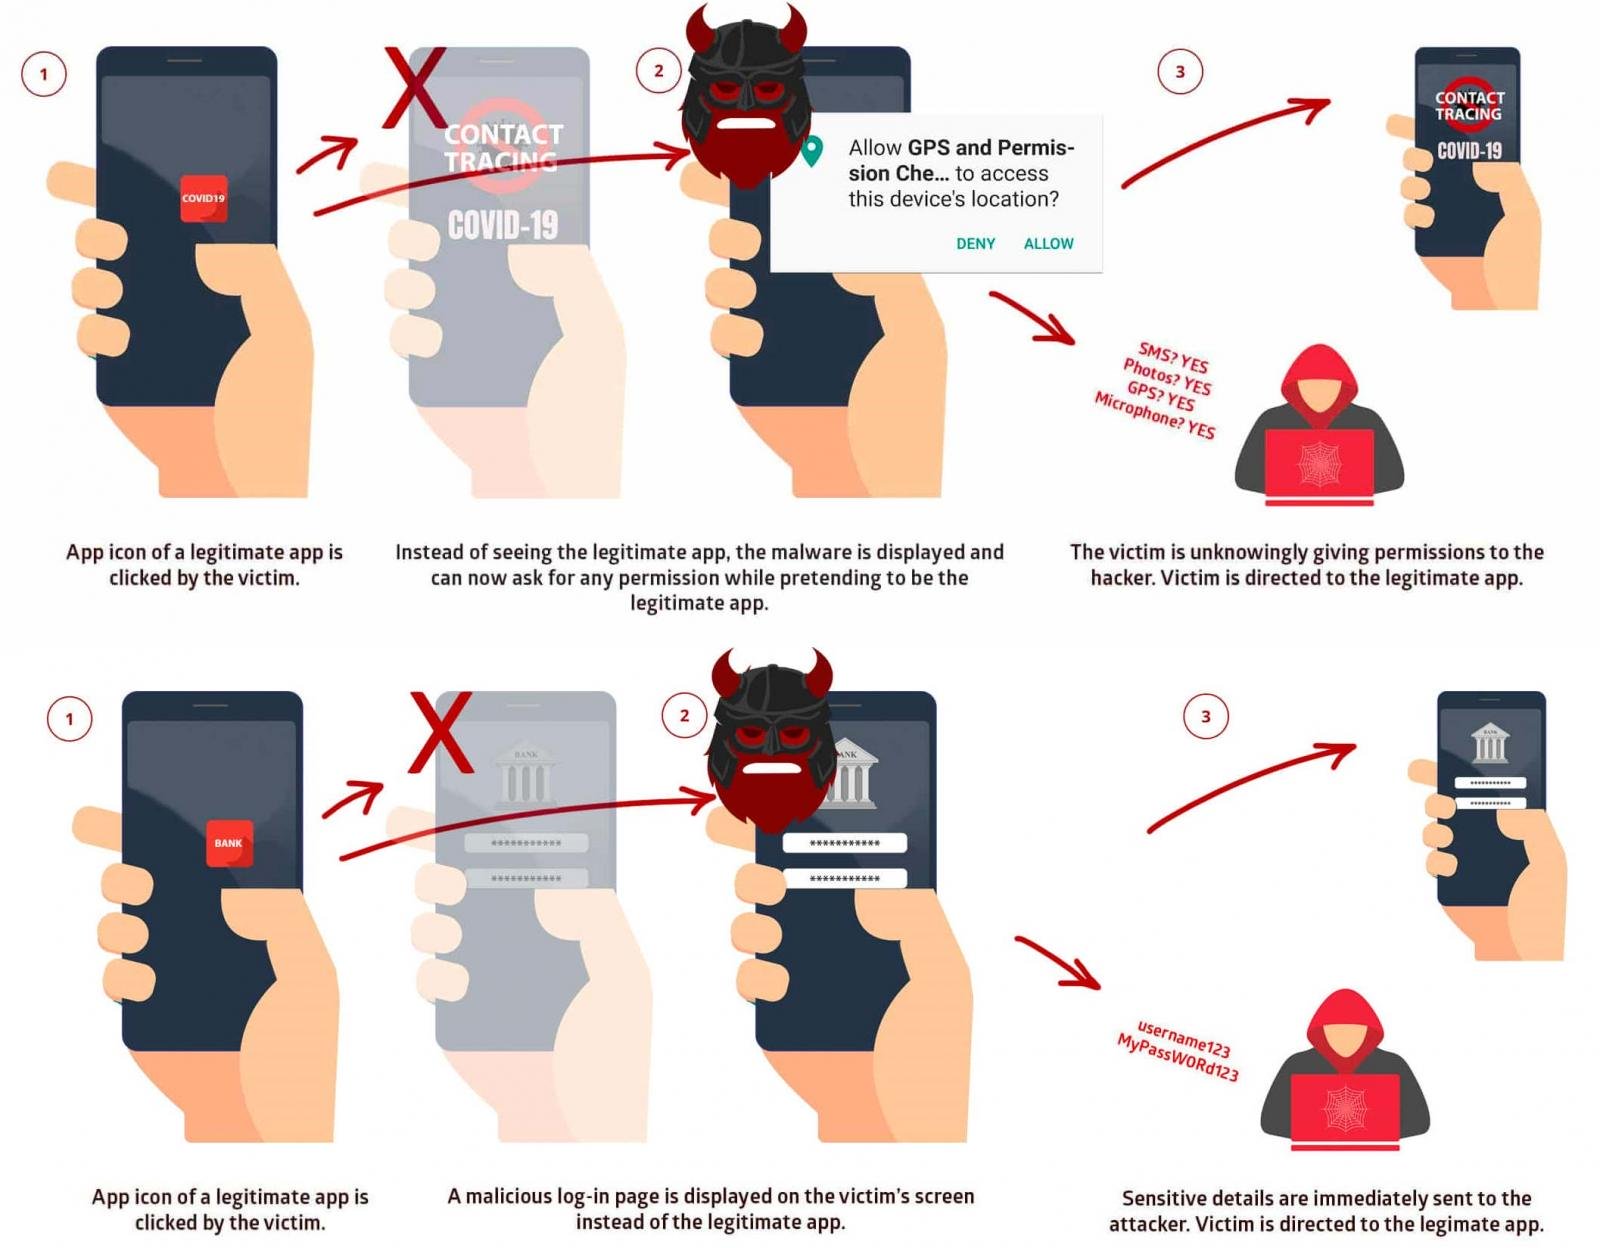
Новая критическая уязвимость в мобильной операционной системе Android позволяет замаскировать вредоносные приложения под легитимные. В результате злоумышленник может незаметно красть конфиденциальную информацию, хранящуюся на устройстве пользователя.

Исследователи в области кибербезопасности из компании Promon присвоили проблеме безопасности имя StrandHogg 2.0. Этот баг затрагивает версии Android 9.0 и ниже (пользователям Android 10 беспокоиться не о чем).

Проблема безопасности уже получила идентификатор — CVE-2020-0096. Потенциальный атакующий может использовать StrandHogg 2.0, не имея при этом root-доступа — с помощью наложения окон и соответствующих разрешений в ОС злоумышленник может выкрасть учётные данные жертвы.

Помимо этого, StrandHogg 2.0 позволяет осуществить на Android-устройстве ряд следующих действий:

  • Прослушивать пользователя через микрофон.
  • Снимать фотографии с помощью камеры.
  • Читать и отправлять СМС-сообщения.
  • Записывать телефонные разговоры.
  • Перехватывать учётные данные.
  • Запрашивать данные геолокации.
  • Просматривать список контактов.

В случае успешной эксплуатации StrandHogg 2.0 вредоносные приложения могут ввести атакуемого пользователя в заблуждение, искусно имитируя интерфейс легитимного софта. Как объяснили эксперты Promon, зловреды могут оставаться незамеченными на протяжении долгого времени.

К счастью, разработчики Google уже выпустили соответствующий патч для Android версий 8.0, 8.1 и 9. Тем не менее, согласно оценкам специалистов, StrandHogg 2.0 в настоящее время угрожает 90% Android-устройств.

С демонстрацией эксплуатации уязвимости можно ознакомиться на видео ниже:

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru