



Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

Критический баг StrandHogg 2.0 — новая угроза для Android 9.0 и ниже

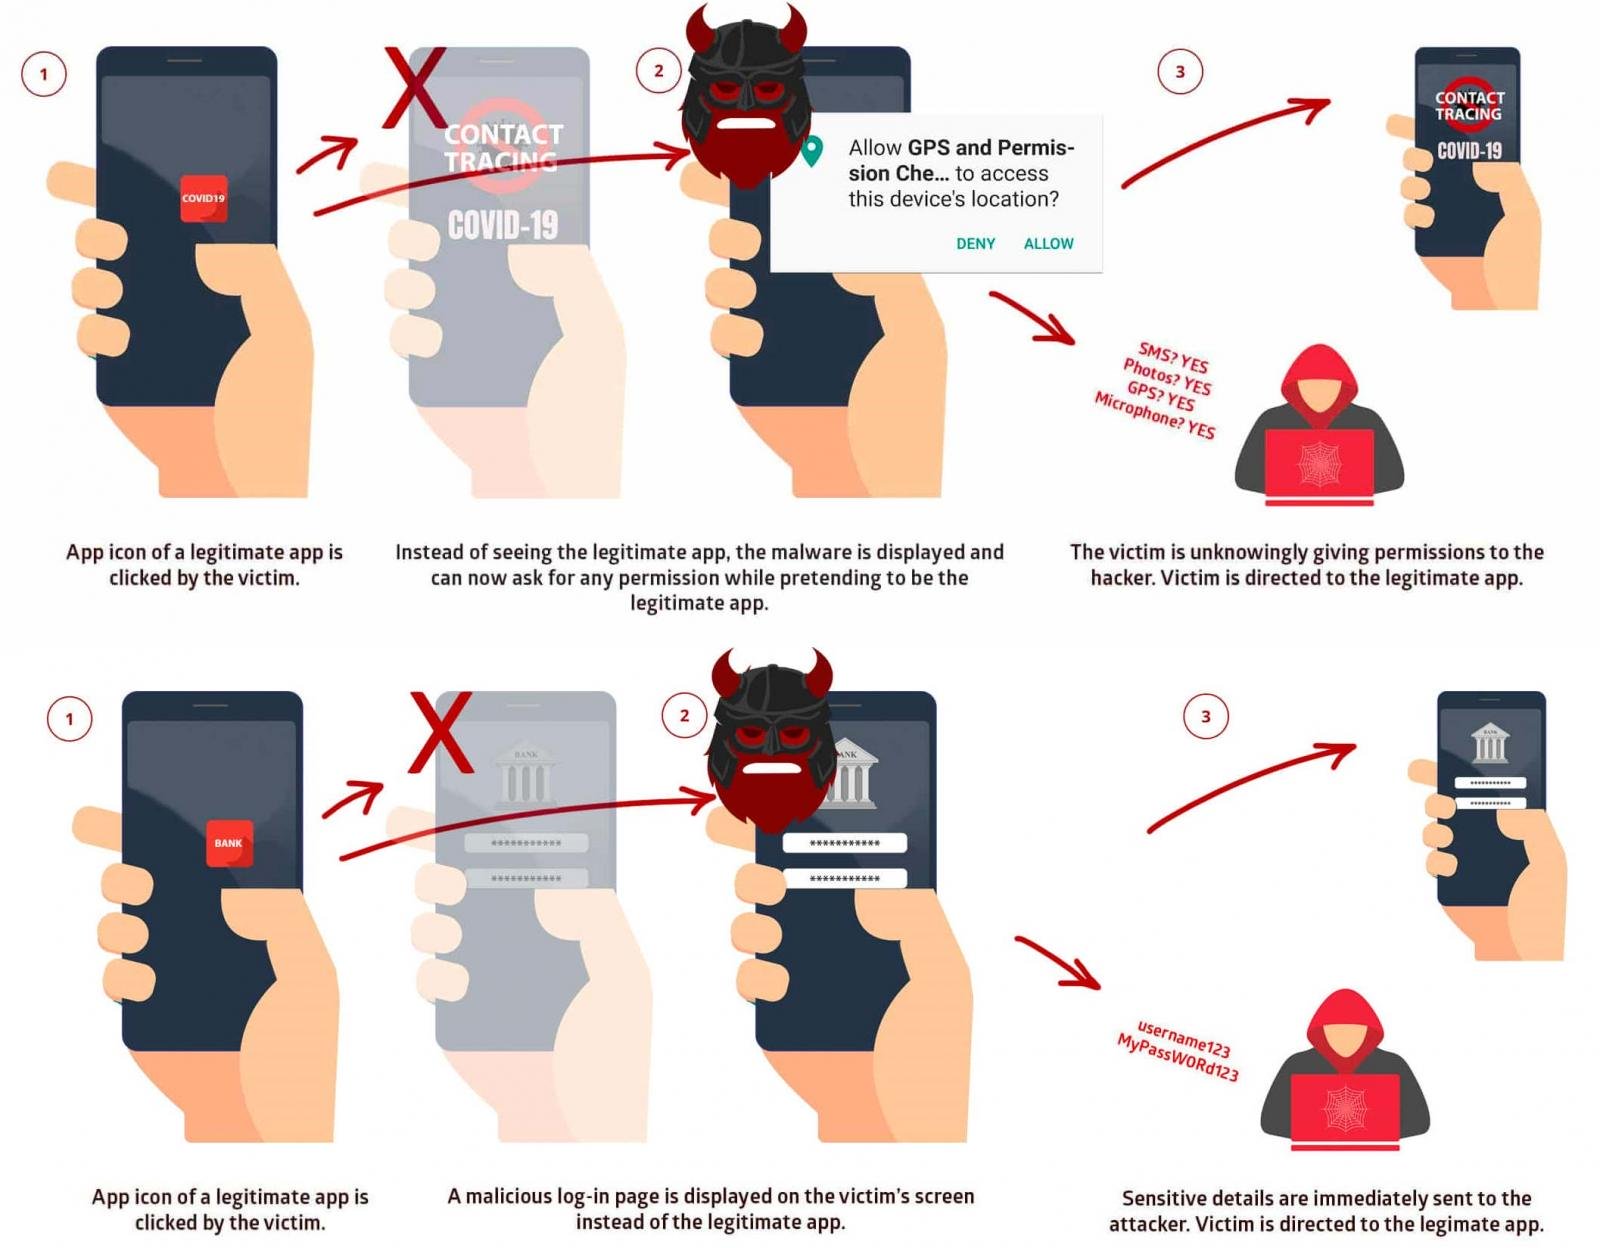
Новая критическая уязвимость в мобильной операционной системе Android позволяет замаскировать вредоносные приложения под легитимные. В результате злоумышленник может незаметно красть конфиденциальную информацию, хранящуюся на устройстве пользователя.

Исследователи в области кибербезопасности из компании Promon присвоили проблеме безопасности имя StrandHogg 2.0. Этот баг затрагивает версии Android 9.0 и ниже (пользователям Android 10 беспокоиться не о чем).

Проблема безопасности уже получила идентификатор — CVE-2020-0096. Потенциальный атакующий может использовать StrandHogg 2.0, не имея при этом root-доступа — с помощью наложения окон и соответствующих разрешений в ОС злоумышленник может выкрасть учётные данные жертвы.

Помимо этого, StrandHogg 2.0 позволяет осуществить на Android-устройстве ряд следующих действий:

  • Прослушивать пользователя через микрофон.
  • Снимать фотографии с помощью камеры.
  • Читать и отправлять СМС-сообщения.
  • Записывать телефонные разговоры.
  • Перехватывать учётные данные.
  • Запрашивать данные геолокации.
  • Просматривать список контактов.

В случае успешной эксплуатации StrandHogg 2.0 вредоносные приложения могут ввести атакуемого пользователя в заблуждение, искусно имитируя интерфейс легитимного софта. Как объяснили эксперты Promon, зловреды могут оставаться незамеченными на протяжении долгого времени.

К счастью, разработчики Google уже выпустили соответствующий патч для Android версий 8.0, 8.1 и 9. Тем не менее, согласно оценкам специалистов, StrandHogg 2.0 в настоящее время угрожает 90% Android-устройств.

С демонстрацией эксплуатации уязвимости можно ознакомиться на видео ниже:

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru