



С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

Microsoft обещает оснастить биометрическую систему аутентификации Windows Hello двумя дополнительными функциями. Корпорация утверждает, что нововведения будут доступны в крупном обновлении операционной системы — Windows 10 2004 (May 2020 Update).

Судя по всему, Microsoft видит за Windows Hello будущее, поскольку с каждым обновлением функций Windows 10 разработчики совершенствовали эту систему аутентификации.

Релиз крупного майского апдейта Windows 10 2004 (May 2020 Update) запланирован на эту неделю. А значит, уже совсем скоро пользователи смогут попробовать новые функциональные возможности, которые техногигант реализовал в Windows Hello.

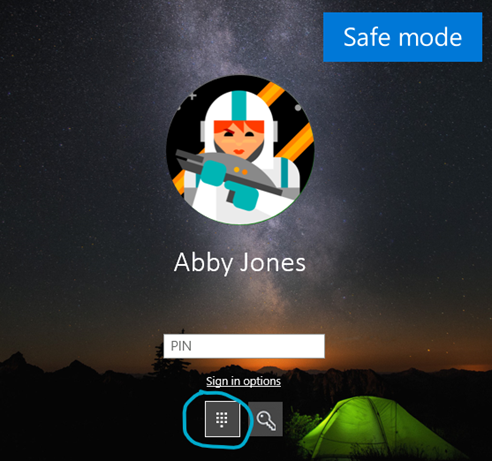
Первое нововедение коснётся входа в систему с помощью PIN-кода в безопасном режиме. Таким образом, вам не придётся задействовать пароль, если понадобится загрузить операционную систему Windows 10 в безопасном режиме (часто используется для устранения багов и общих проблем ОС).

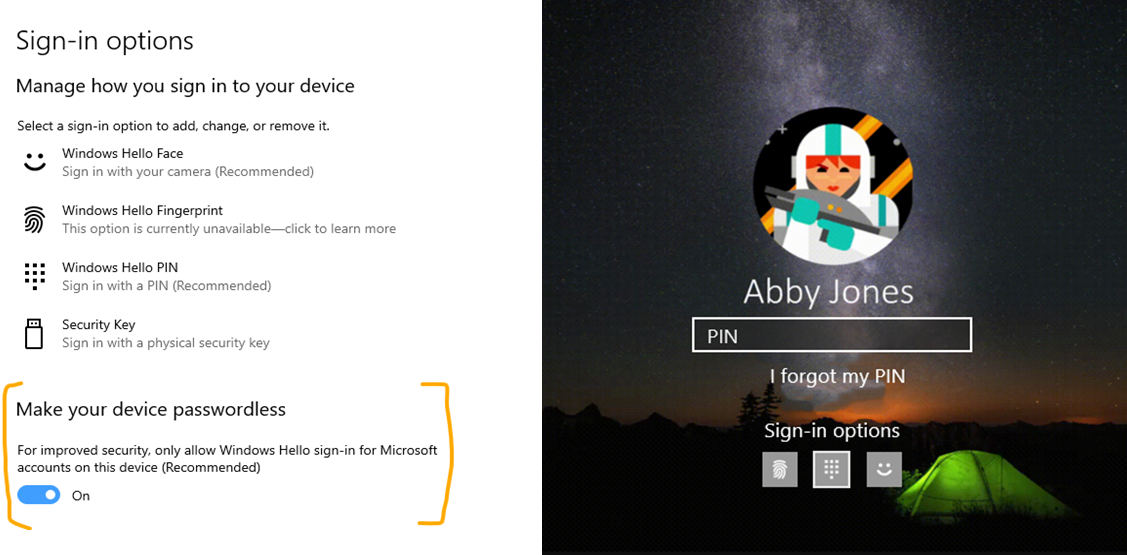
Вторая новая функция ещё интереснее — появится возможность использовать Windows Hello для входа в свой аккаунт Microsoft. Чтобы активировать этот метод аутентификации, нужно проследовать в настройки учётной записи и найти там «опции входа».

Далее вы увидите специальный пункт «Сделать устройство беспарольным», после активации которого можно будет использовать сканирование лица, отпечатка пальца или PIN-код для входа в Microsoft-аккаунт.

В целом многие ждут выхода Windows 10 2004, поскольку этот релиз обещает быть богатым на новые функции (в отличие от Windows 10 1909, который больше напоминал Service Pack). К счастью, осталось ждать недолго.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru