



iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

У разработчиков Apple сейчас наверняка болит голова из-за утечки исходного кода ещё не вышедшей iOS 14. Сообщается, что доступ к новой версии операционной системы получили исследователи в области кибербезопасности, блогеры и хакеры.

До релиза iOS 14 остаётся ещё около восьми месяцев. Уже мало кого удивишь различными утечками информации, скриншотами и описаниями новых функций, которые так или иначе просачиваются в Сеть на этом этапе.

Однако в этот раз Apple придётся иметь дело с гораздо более серьёзной проблемой — утечкой операционной системы целиком.

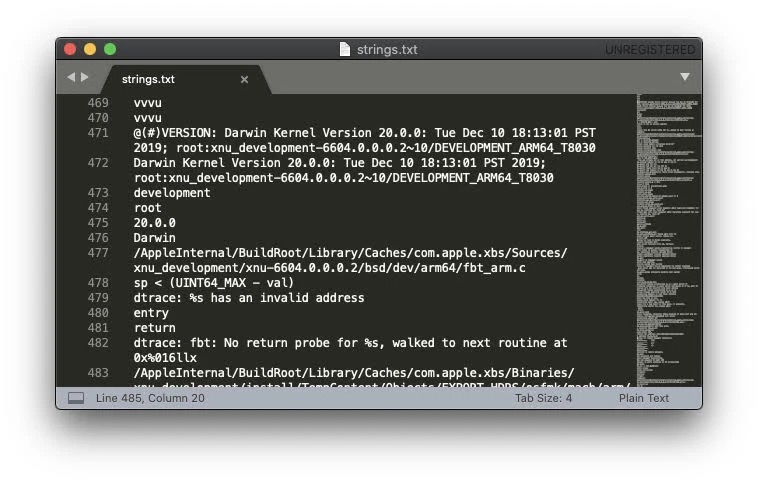
Точный источник утечки пока не удалось установить, однако в сообществе любителей джейлбрейка ходят слухи, что некто посторонний смог получить iPhone 11, используемый исключительно разработчиками для тестирования новой версии ОС. На смартфоне якобы была установлена iOS 14, датированная декабрём 2019 года.

Эти же источники утверждают, что третье лицо выкупило устройство для тестирования у вендоров в Китае за «тысячи долларов», после чего это же лицо извлекло полную сборку iOS 14 и разослало её джейлбрейкерам и хакерам.

К слову, изданию 9to5Mac удалось заполучить полный образ готовящейся к выходу операционной системы от Apple. Нашлись и здравомыслящие люди, разославшие сборку исследователям в области кибербезопасности, чтобы последние изучили её на наличие уязвимостей. Если специалисты найдут серьёзные проблемы безопасности, у Apple будет время на их устранение.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru