



С помощью Windows Hello теперь можно оплачивать товары в Google Chrome

С помощью Windows Hello теперь можно оплачивать товары в Google Chrome

С помощью Windows Hello теперь можно оплачивать товары в Google Chrome

Функциональные возможности биометрической системы распознавания лиц Windows Hello стали ещё более заманчивы. Напомним, что Microsoft представила Hello в операционной системе Windows 10 для разблокировки компьютера или осуществления операций, требующих ввода PIN-кода.

Благодаря своему принципу работы Windows Hello поддерживает веб-сервисы — например, протокол FIDO2.

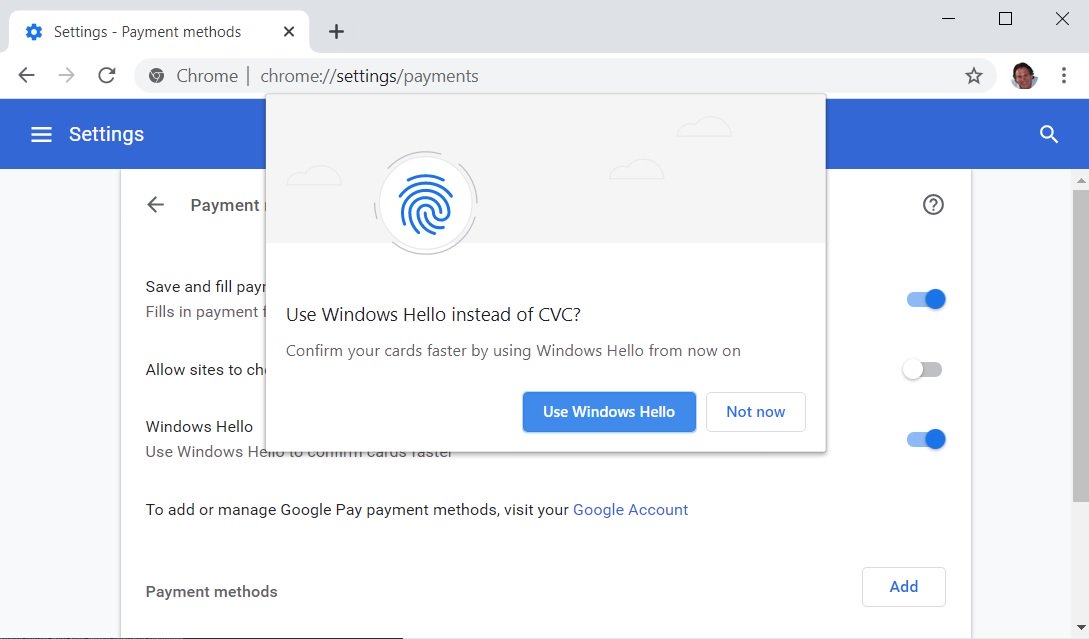
В связи с этим Google выпустил обновление на стороне сервера, которое позволит пользователям браузера Chrome задействовать Windows Hello. Таким образом, вы сможете использовать биометрическую аутентификацию для автозаполнения данных банковских карт.

Чтобы оценить новые возможности, выполните следующие шаги:

  1. Откройте настройки Google Chrome.
  2. Проследуйте в раздел «Автозаполнение» и нажмите «Способы оплаты».
  3. Там должна быть новая опция — Windows Hello.

После этого вы сможете использовать отпечатки ваших пальцев, сканирование лица или PIN-код для оплаты товаров онлайн. При этом вводить вручную номер CVC уже не потребуется.

По словам разработчиков, нововведение доступно в Google Chrome 81 и более новых версиях браузера.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru