



Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

На днях стало известно об опасной уязвимости NXNSAttack, позволяющей превратить единственный DNS-запрос в полноценную DDoS-атаку. В связи с этим специалисты Microsoft рассказали о способах защиты от NXNSAttack.

Немного о NXNSAttack: используя эту брешь, атакующий может отправить запрос рекурсивному DNS-серверу, после чего этот запрос будет перенаправлен авторитативному серверу.

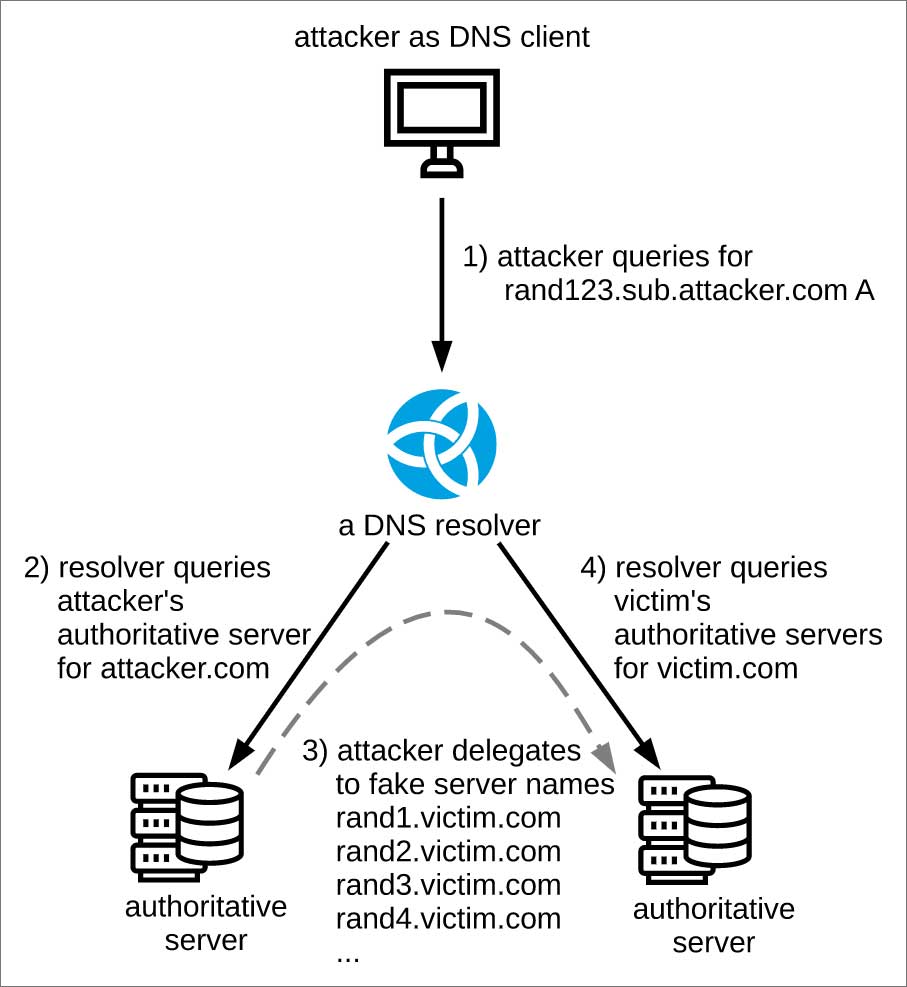
Далее происходит цепочка запросов-ответов, которая с подачи злоумышленника может быстро перерасти в DDoS-атаку, что выведет авторитативный сервер из строя. Специалисты Nic.cz опубликовали схему NXNSAttack-атаки, выглядит она следующим образом:

По словам исследователей, новая проблема безопасности может поспособствовать просто «убийственной» атаке на серверы. В результате ни одна из целей злоумышленников не сможет выдержать такого количества запросов.

Наиболее полную информацию об уязвимости можно найти на специальном сайте NXNSAttack.com http://thttp//www.nxnsattack.com/, который специалисты создали специально для осведомлённости сообщества.

Microsoft со своей стороны опубликовала посвящённую проблеме безопасности заметку «ADV200009 | Windows DNS Server Denial of Service Vulnerability», которая поможет владельцам серверов снизить риски DDoS-атак.

В частности, техногигант предлагает использовать PowerShell-командлет Set-DnsServerResponseRateLimiting, который поможет DNS-серверам защититься от использования своих ресурсов в DDoS-атаках.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru