



Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

На днях стало известно об опасной уязвимости NXNSAttack, позволяющей превратить единственный DNS-запрос в полноценную DDoS-атаку. В связи с этим специалисты Microsoft рассказали о способах защиты от NXNSAttack.

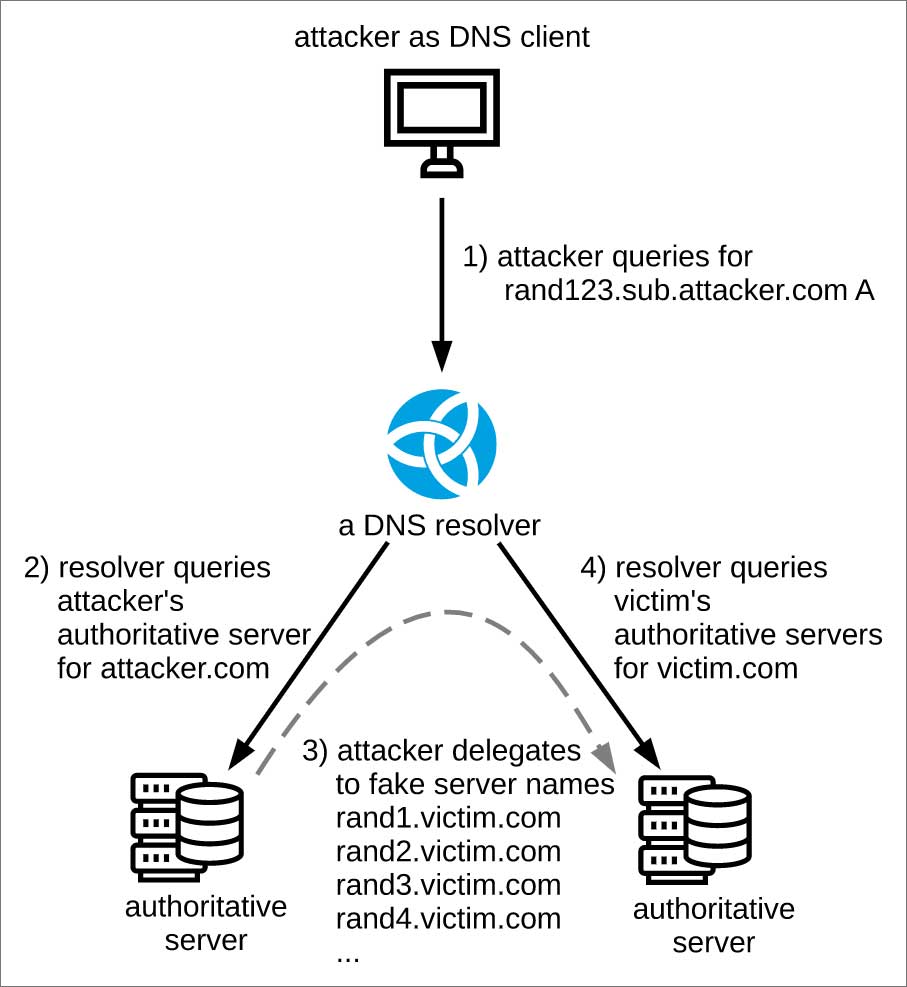
Немного о NXNSAttack: используя эту брешь, атакующий может отправить запрос рекурсивному DNS-серверу, после чего этот запрос будет перенаправлен авторитативному серверу.

Далее происходит цепочка запросов-ответов, которая с подачи злоумышленника может быстро перерасти в DDoS-атаку, что выведет авторитативный сервер из строя. Специалисты Nic.cz опубликовали схему NXNSAttack-атаки, выглядит она следующим образом:

По словам исследователей, новая проблема безопасности может поспособствовать просто «убийственной» атаке на серверы. В результате ни одна из целей злоумышленников не сможет выдержать такого количества запросов.

Наиболее полную информацию об уязвимости можно найти на специальном сайте NXNSAttack.com http://thttp//www.nxnsattack.com/, который специалисты создали специально для осведомлённости сообщества.

Microsoft со своей стороны опубликовала посвящённую проблеме безопасности заметку «ADV200009 | Windows DNS Server Denial of Service Vulnerability», которая поможет владельцам серверов снизить риски DDoS-атак.

В частности, техногигант предлагает использовать PowerShell-командлет Set-DnsServerResponseRateLimiting, который поможет DNS-серверам защититься от использования своих ресурсов в DDoS-атаках.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru