



Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

У встроенного в Windows 10 антивируса Microsoft Defender есть множество дополнительных функций, которые спрятаны от глаз обычного пользователя. Получив доступ к этим настройкам, можно гибко кастомизировать защитное решение, поэтому будет полезно узнать, как добраться до скрытых возможностей.

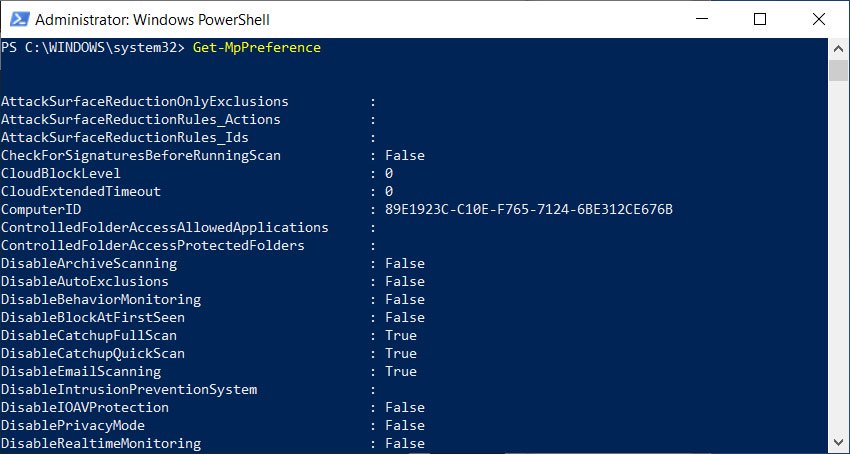
Чтобы просмотреть и сконфигурировать полный список настроек Microsoft Defender, пользователи Windows могут воспользоваться двумя командами PowerShell:

Get-MpPreference
Set-MpPreference

В этом случае сам список будет выглядеть следующим образом:

Далее можно использовать Set-MpPreference для настройки. Например, чтобы отключить функцию Behavior Monitoring в Microsoft Defender, можно выполнить следующую команду:

Set-MpPreference DisableBehaviorMonitoring True

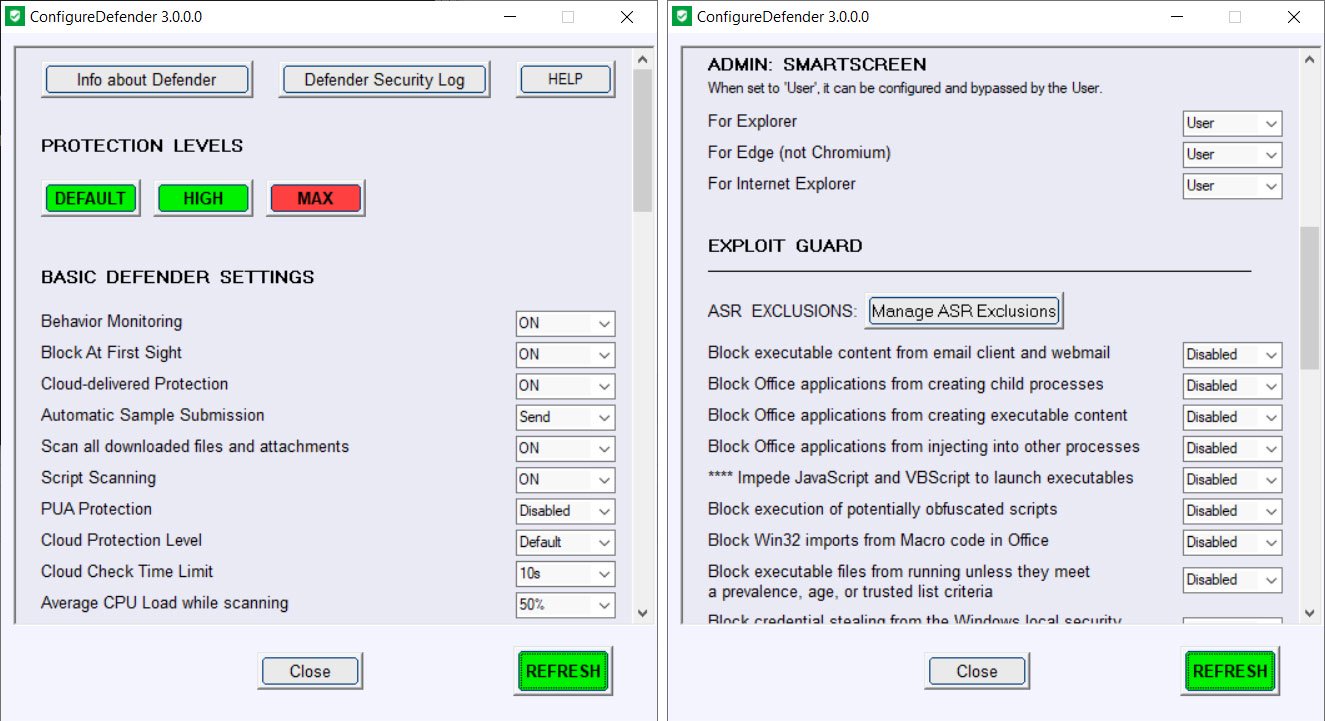
Но есть и другой, более лёгкий способ настроить скрытые возможности встроенной антивирусной программы. Инструмент ConfigureDefender, который является частью проекта Hard_Configurator, позволяет легко управлять спрятанными функциями.

ConfigureDefender предоставляет графический пользовательский интерфейс, с помощью которого можно с лёгкостью просматривать и настраивать возможности Microsoft Defender.

Документацию к этому инструменту можно найти на этой странице (PDF).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru