



Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Специалисты выявили новую уязвимость, затрагивающую, классическую версию протокола Bluetooth, используемого целым спектром современных девайсов: смартфонами, планшетами, ноутбуками и IoT-устройствами.

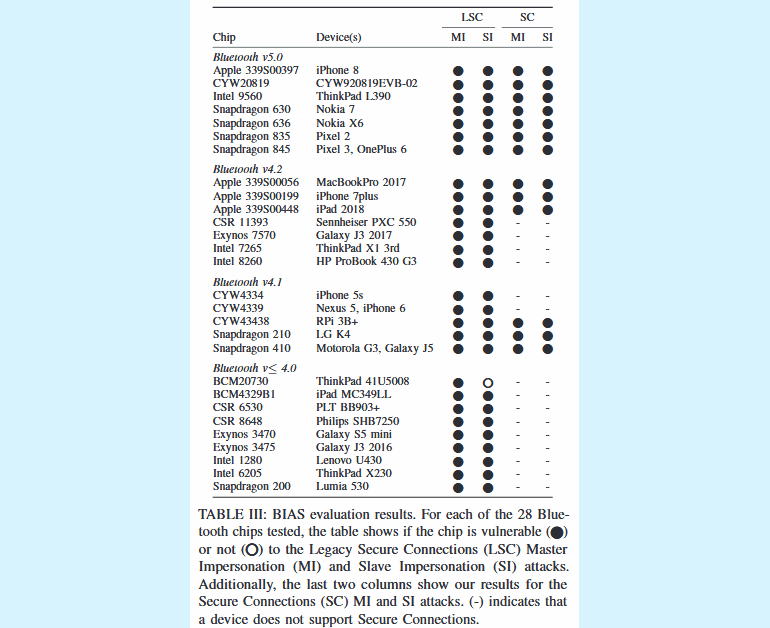
Проблема безопасности получила имя BIAS (акроним от Bluetooth Impersonation AttackS). По словам исследователей, под угрозой Bluetooth-протокол, известный как Basic Rate / Enhanced Data Rate, Bluetooth BR/EDR, Bluetooth Classic.

Если углубиться в детали, уязвимость кроется в способе обработки устройствами долгосрочного ключа. Этот ключ генерируется при первом создании пары, а впоследствии используется для повторного соединения без необходимости проходить процедуру создания пары повторно.

Эксперты утверждают, что в процессе аутентификации содержится баг. В результате атакующий может использовать эту лазейку для подмены заранее идентифицированного девайса. Другими словами, злоумышленнику не потребуется долгосрочный ключ для подключения к другому устройству.

В случае успешной эксплуатации BIAS преступник может получить контроль над другими девайсами, использующими протокол Bluetooth Classic.

По словам исследователей, они протестировали подобный сценарий атаки на популярных гаджетах вроде смартфонов (iPhone, Samsung, Google, Nokia, LG, Motorola), планшетов (iPad), ноутбуков (MacBook, HP Lenovo), наушников (Philips, Sennheiser) и однокристальных систем (Raspberry Pi, Cypress).

В официальном заявлении Bluetooth SIG сказано, что разработчики обновили спецификации, чтобы закрыть атакующим пути к даунгрейду протокола Bluetooth Classic.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru