



Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

NortonLifeLock (бывший Symantec) на прошлой неделе выпустил бета-версию бесплатного расширения для браузеров, с помощью которого пользователи Twitter могут выявить ботов на этой социальной площадке.

Инструмент получил имя BotSight, в настоящее время его можно установить в браузеры Google Chrome, Brave и Firefox.

Разработчики также планируют создать соответствующее мобильное приложение и версию аддона, которая будет работать с Microsoft Edge.

По словам команды NortonLifeLock, BotSight использует модель машинного обучения для детектирования ботов в Twitter, при этом инструмент демонстрирует высокий процент точного выявления подобных аккаунтов.

В результате пользователи смогут отличить посты ботов в ленте, поиске и разделе с трендами. Чтобы выявить аккаунт-робот, BotSight анализирует более 20 особенностей учётной записи: имя, описание и скорость набора подписчиков.

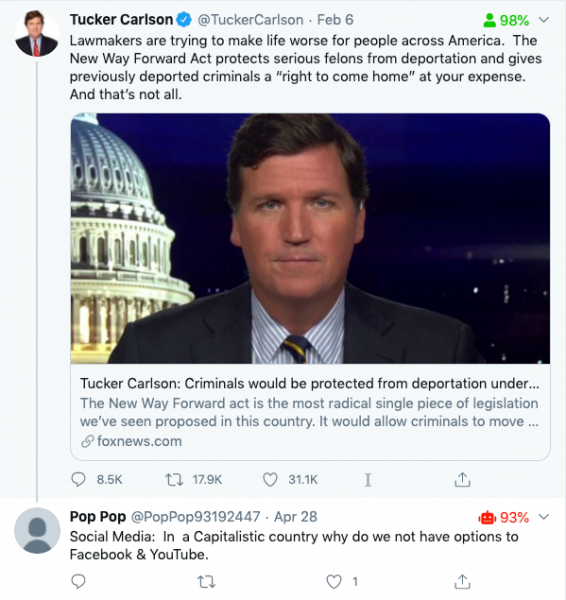
После установки расширения пользователи увидят рядом с аккаунтами проценты и иконки трёх цветов: зелёный, жёлтый и красный. С помощью этих индикаторов можно понять, насколько вероятно, что вы общаетесь с ботом (или читаете его твиты). Пример:

На сегодняшний день разработчики проанализировали более 100 000 аккаунтов и пришли к выводу, что около 5% твитов публикуются ботами.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru