



Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Неделю назад группировка, стоящая за распространением шифровальщика REvil (Sodinokibi), заявила, что ей удалось взломать юридическую контору Grubman Shire Meiselas & Sacks (GSMS), которая работает со звёздами мирового масштаба. Теперь стало известно о новых требованиях злоумышленников к GSMS.

Киберпреступники изначально требовали от юристов $42 миллиона, угрожая опубликовать конфиденциальную информацию, касающуюся знаменитых клиентов GSMS.

Представители компании подтвердили, что злоумышленники дали на размышление и уплату выкупа неделю. К слову, этот срок уже подошёл к концу.

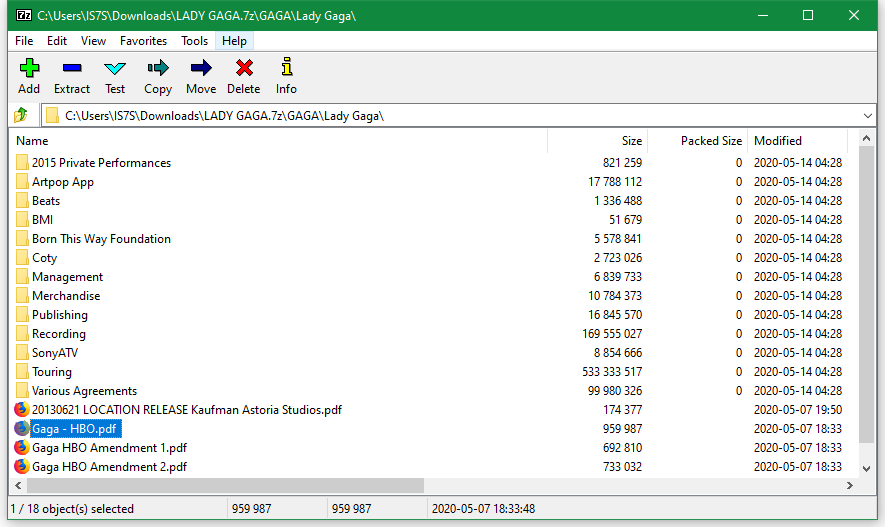
На днях операторы REvil опять напомнили о себе, сообщив, что GSMS согласилась выплатить только $365 000. Эта сумма совершенно не устроила вымогателей, поэтому они в ответ публиковали архив размером 2,4 Гб, содержащий юридические документы по делам Леди Гаги.

Однако это ещё не самое интересное. Киберпреступники обещают слить файлы, касающиеся нынешнего президента США Дональда Трампа.

«Сейчас вовсю идёт президентская гонка, а мы как раз нашли кучу грязного белья. Господин Трамп, если хотите остаться президентом, пните товарищей (взломанную юридическую фирму — прим. AM). В противном случае можете навсегда забыть о правлении страной», — пишут злоумышленники.

«Теперь обращаемся к голосующим гражданам: уверяем, что после публикации наших данных вы не захотите, чтобы Трамп оставался вашим президентом. Даём неделю на принятие решения».

Однако издание PageSix утверждает, что вымогатели блефуют, поскольку Дональд Трамп никогда не числился в списке клиентов GSMS.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru