



Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Браузер Google Chrome вскоре будет выгружать ифреймы, использующие слишком много системных ресурсов. Ожидается, что нововведение представят с версией интернет-обозревателя, релиз которой запланирован на конец августа.

Основная идея разработчиков Chrome заключается в том, чтобы избавить пользователей от излишне прожорливой рекламы. Ну, например, от тех баннеров и объявлений, которые чрезмерно расходуют заряд батареи, ресурсы CPU.

В этом случае под горячую руку попадут все скрипты для майнинга цифровой валюты, поскольку они в значительной степени используют пропускную способность и мощность процессора компьютера.

«Чтобы уберечь наших пользователей от чрезмерного потребления батареи и ресурсов их устройств, Chrome ограничит отображение требовательной рекламы. Ожидаем, что этот шаг положительно скажется на пользовательском опыте», — объясняет Маршалл Вэйл, менеджер по разработке Chrome.

Если какое-либо рекламное объявление на странице будет излишне агрессивно паразитировать на мощности компьютера, браузер просто выгрузит его, а пользователь в результате увидит следующую заглушку вместо рекламы:

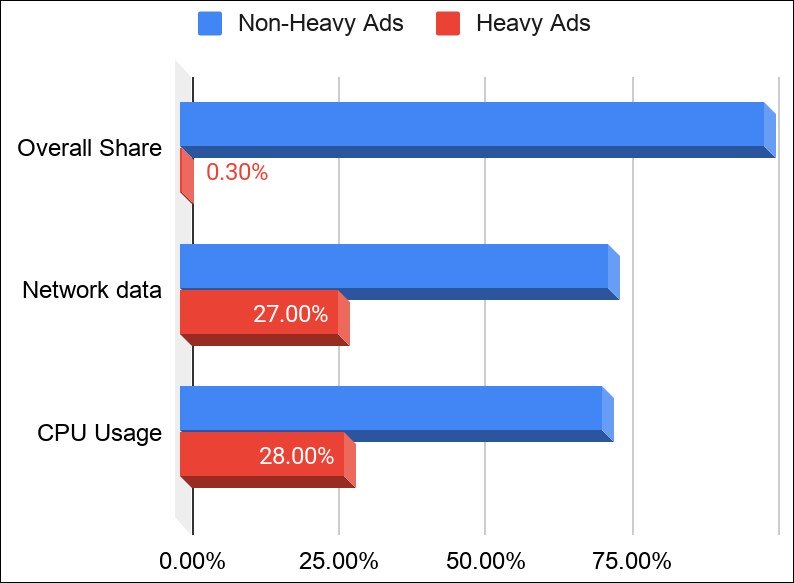
Chrome будет классифицировать объявления как слишком тяжёлые, если будут соблюдены три условия:

  • Используют главный поток более 60 секунд в общей сумме.
  • Используют главный поток более 15 секунд в любом 30-секундном окне.
  • Используют более 4 Мбайт пропускной способности.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru