



Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Браузер Google Chrome вскоре будет выгружать ифреймы, использующие слишком много системных ресурсов. Ожидается, что нововведение представят с версией интернет-обозревателя, релиз которой запланирован на конец августа.

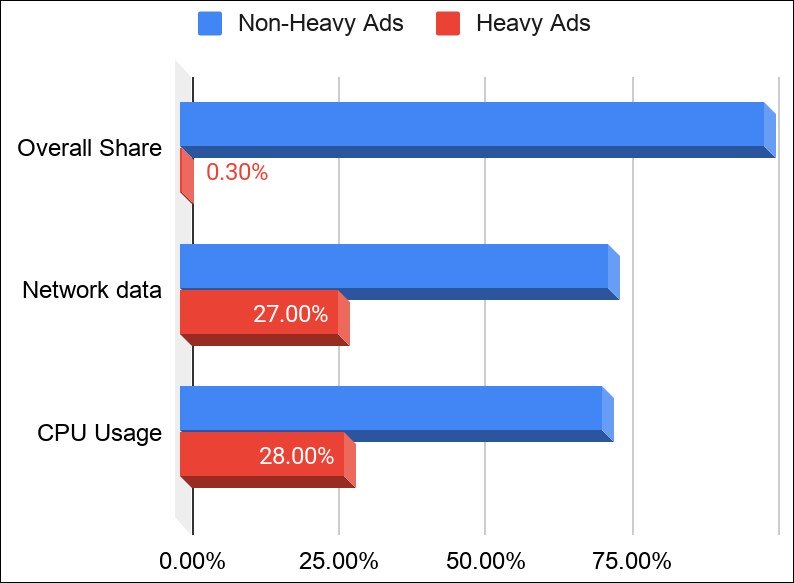
Основная идея разработчиков Chrome заключается в том, чтобы избавить пользователей от излишне прожорливой рекламы. Ну, например, от тех баннеров и объявлений, которые чрезмерно расходуют заряд батареи, ресурсы CPU.

В этом случае под горячую руку попадут все скрипты для майнинга цифровой валюты, поскольку они в значительной степени используют пропускную способность и мощность процессора компьютера.

«Чтобы уберечь наших пользователей от чрезмерного потребления батареи и ресурсов их устройств, Chrome ограничит отображение требовательной рекламы. Ожидаем, что этот шаг положительно скажется на пользовательском опыте», — объясняет Маршалл Вэйл, менеджер по разработке Chrome.

Если какое-либо рекламное объявление на странице будет излишне агрессивно паразитировать на мощности компьютера, браузер просто выгрузит его, а пользователь в результате увидит следующую заглушку вместо рекламы:

Chrome будет классифицировать объявления как слишком тяжёлые, если будут соблюдены три условия:

  • Используют главный поток более 60 секунд в общей сумме.
  • Используют главный поток более 15 секунд в любом 30-секундном окне.
  • Используют более 4 Мбайт пропускной способности.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru