



Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Браузер Google Chrome вскоре будет выгружать ифреймы, использующие слишком много системных ресурсов. Ожидается, что нововведение представят с версией интернет-обозревателя, релиз которой запланирован на конец августа.

Основная идея разработчиков Chrome заключается в том, чтобы избавить пользователей от излишне прожорливой рекламы. Ну, например, от тех баннеров и объявлений, которые чрезмерно расходуют заряд батареи, ресурсы CPU.

В этом случае под горячую руку попадут все скрипты для майнинга цифровой валюты, поскольку они в значительной степени используют пропускную способность и мощность процессора компьютера.

«Чтобы уберечь наших пользователей от чрезмерного потребления батареи и ресурсов их устройств, Chrome ограничит отображение требовательной рекламы. Ожидаем, что этот шаг положительно скажется на пользовательском опыте», — объясняет Маршалл Вэйл, менеджер по разработке Chrome.

Если какое-либо рекламное объявление на странице будет излишне агрессивно паразитировать на мощности компьютера, браузер просто выгрузит его, а пользователь в результате увидит следующую заглушку вместо рекламы:

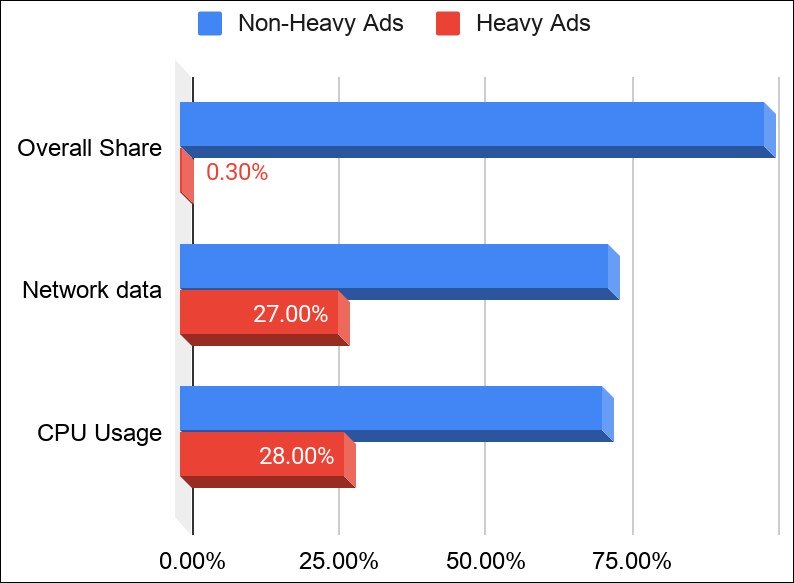
Chrome будет классифицировать объявления как слишком тяжёлые, если будут соблюдены три условия:

  • Используют главный поток более 60 секунд в общей сумме.
  • Используют главный поток более 15 секунд в любом 30-секундном окне.
  • Используют более 4 Мбайт пропускной способности.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru